
 viralmaniar/hivejack

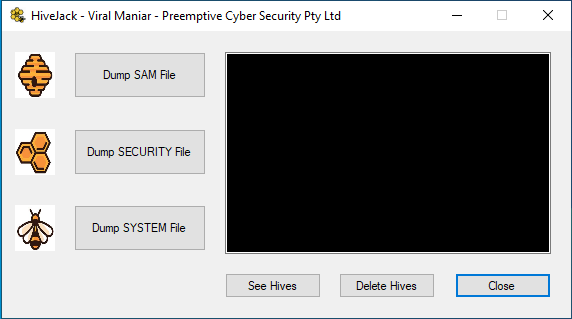
Этот инструмент может быть использован во время внутреннего пентеста для извлечения учётных данных Windows с уже скомпрометированного хоста. Он позволяет извлечь кусты SYSTEM, SECURITY и SAM, а после копирования на машину атакующего предоставляет возможность удалить эти файлы, чтобы скрыть следы.
Этот инструмент может использоваться во время внутреннего тестирования на проникновение для извлечения учетных данных Windows с уже скомпрометированного хоста. Он позволяет выгрузить кусты реестра SYSTEM, SECURITY и SAM, а после копирования на машину атакующего предоставляет возможность удалить эти файлы для заметания следов.
Часто это повторяющийся процесс: как только атакующий получает доступ уровня системы на скомпрометированном хосте, следующим шагом становится выгрузка значений кустов. Время очень ценно при внутреннем тестировании на проникновение. HiveJack сэкономит вам массу времени при выгрузке и удалении файлов. Вам больше никогда не придется вспоминать команду для выполнения этих действий. ;)
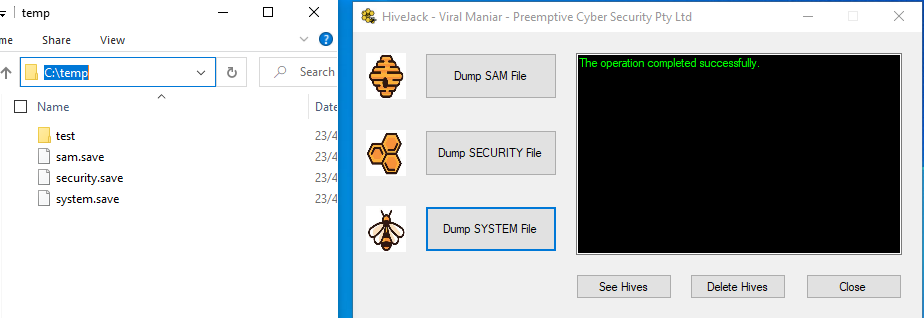
Файлы, выгруженные в папку c:\temp\ на скомпрометированном хосте:
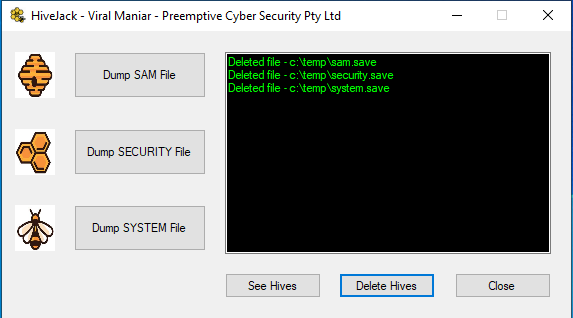
Файлы успешно удалены со скомпрометированного хоста после нажатия кнопки Delete Hives:
Любые предложения или идеи по этому инструменту приветствуются — просто напишите мне в твиттере @ManiarViral
Куст (hive) — это логическая группа ключей, подключачей и значений в реестре, которая имеет набор вспомогательных файлов, загружаемых в память при запуске операционной системы или входе пользователя в систему.
Файлы реестра имеют два следующих формата:
HKEY_CURRENT_USER, HKEY_LOCAL_MACHINE\SAM, HKEY_LOCAL_MACHINE\Security и HKEY_USERS.DEFAULT; все остальные кусты используют новейший формат.
Во время внутреннего тестирования на проникновение атакующий часто хочет выполнить горизонтальное перемещение с одного хоста на другой. Для этого ему часто требуются учетные данные учетных записей. Используя HiveJack, атакующий сможет собрать учетные данные через системные кусты.
HiveJack полезен, когда атакующий успешно получил права локального администратора или системы на одном из скомпрометированных хостов. Чтобы получить дальнейший доступ в сети, атакующий может использовать кусты реестра. Выгрузка этих кустов позволит атакующему захватить хеши паролей пользователей системы.
После выгрузки кустов реестра и переноса их на атакующую машину можно использовать такой инструмент, как secretsdump, доступный здесь: https://github.com/SecureAuthCorp/impacket/blob/master/examples/secretsdump.py
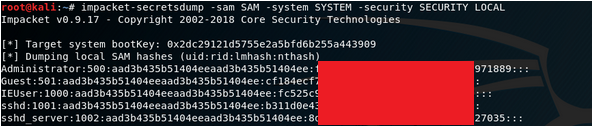
После получения хешей паролей открываются возможности для множества атак, таких как pass-the-hash, распыление (spraying) или подбор паролей (cracking), чтобы выполнить горизонтальное перемещение внутри сети.
Когда файлы кустов скопированы на атакующую машину, хорошей практикой является удаление этих файлов из папки temp для предотвращения утечки конфиденциальных файлов или заметания следов.
Хорошей практикой является проверка расположения C:\Windows\repair\ для получения файлов SAM и SYSTEM, чтобы избежать обнаружения решениями EDR. Однако этот каталог содержит устаревшие копии исходных файлов C:\Windows\System32\config\, поэтому они могут не отражать текущие учетные данные пользователей. Тем не менее, если пароли взломаны, это может быть полезно для выявления любых шаблонов паролей, таких как Winter2020 или Summer2020.
Способ 1:
Используйте файл HiveJack.exe из раздела релизов (https://github.com/Viralmaniar/HiveJack/releases/download/v1.0/HiveJack.exe) и запустите его на скомпрометированном хосте. Кусты будут сохранены в папку c:\temp\.
Способ 2:
Откройте решение в Visual Studio и просмотрите код для сборки решения.
Примечание: Пожалуйста, убедитесь, что на диске 'C:' скомпрометированного хоста существует папка temp, прежде чем выгружать кусты реестра.
Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar
Лицензия MIT
Copyright (c) 2020 Viral Maniar
Настоящим предоставляется разрешение безвозмездно любому лицу, получающему копию данного программного обеспечения и связанных с ним файлов документации (далее — «Программное обеспечение»), на использование Программного обеспечения без ограничений, включая, без ограничений, права на использование, копирование, изменение, слияние, публикацию, распространение, сублицензирование и/или продажу копий Программного обеспечения, а также на предоставление лицам, которым предоставляется данное Программное обеспечение, прав на это при соблюдении следующих условий:
Вышеуказанное уведомление об авторских правах и данное уведомление о разрешении должны быть включены во все копии или существенные части Программного обеспечения.
ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ ПРЕДОСТАВЛЯЕТСЯ «КАК ЕСТЬ», БЕЗ КАКИХ-ЛИБО ГАРАНТИЙ, ЯВНЫХ ИЛИ ПОДРАЗУМЕВАЕМЫХ, ВКЛЮЧАЯ, НО НЕ ОГРАНИЧИВАЯСЬ, ГАРАНТИЯМИ ТОВАРНОЙ ПРИГОДНОСТИ, СООТВЕТСТВИЯ ОПРЕДЕЛЕННОЙ ЦЕЛИ И НЕНАРУШЕНИЯ ПРАВ. НИ В КОЕМ СЛУЧАЕ АВТОРЫ ИЛИ ПРАВООБЛАДАТЕЛИ НЕ НЕСУТ ОТВЕТСТВЕННОСТИ ЗА КАКИЕ-ЛИБО ПРЕТЕНЗИИ, УБЫТКИ ИЛИ ИНУЮ ОТВЕТСТВЕННОСТЬ, КАК В ДОГОВОРНОМ, ТАК И В ДЕЛИКТНОМ ПОРЯДКЕ, А ТАКЖЕ В СЛУЧАЯХ, ВОЗНИКАЮЩИХ ИЗ ИЛИ В СВЯЗИ С ПРОГРАММНЫМ ОБЕСПЕЧЕНИЕМ ИЛИ ЕГО ИСПОЛЬЗОВАНИЕМ, А ТАКЖЕ ИНЫМИ ДЕЙСТВИЯМИ С ПРОГРАММНЫМ ОБЕСПЕЧЕНИЕМ.
Любые предложения или идеи по этому инструменту приветствуются — просто напишите мне в твиттере @ManiarViral @PreemptiveCyber






