CVE-2025-55182
https://github.com/user-attachments/assets/0da9a623-fe2a-4a96-8192-7a07a76635d7
React2Shell Scanner - расширение Burp Suite


Описание
React RCE Scanner — это расширение Burp Suite, предназначенное для обнаружения и эксплуатации уязвимости React CVE-2025-55182 (удалённое выполнение кода в приложениях React). Оно автоматически перехватывает URL-адреса во время просмотра, удаляет дубликаты, применяет регулярные выражения для исключений и сканирует на наличие уязвимости. Платная подписка Burp не требуется — расширение работает с Community Edition.
Этот инструмент предназначен только для образовательных целей и исследований в области безопасности. Используйте его ответственно и только с разрешения.
Возможности
- Автоматический захват URL: Собирает уникальные базовые URL-адреса (протокол + хост + порт) из HTTP-трафика в инструменте Proxy.
- Удаление дубликатов: Гарантирует отсутствие повторяющихся URL-адресов в списке.
- Фильтр исключений по регулярному выражению: Исключайте определённые домены или шаблоны (например,
\.gov$ или internal\.company\.com), чтобы сосредоточить сканирование.
- Сканирование уязвимостей: Проверяет наличие React RCE (CVE-2025-55182), отправляя специально созданные нагрузки и проверяя индикаторы, такие как "digest" в ответах.
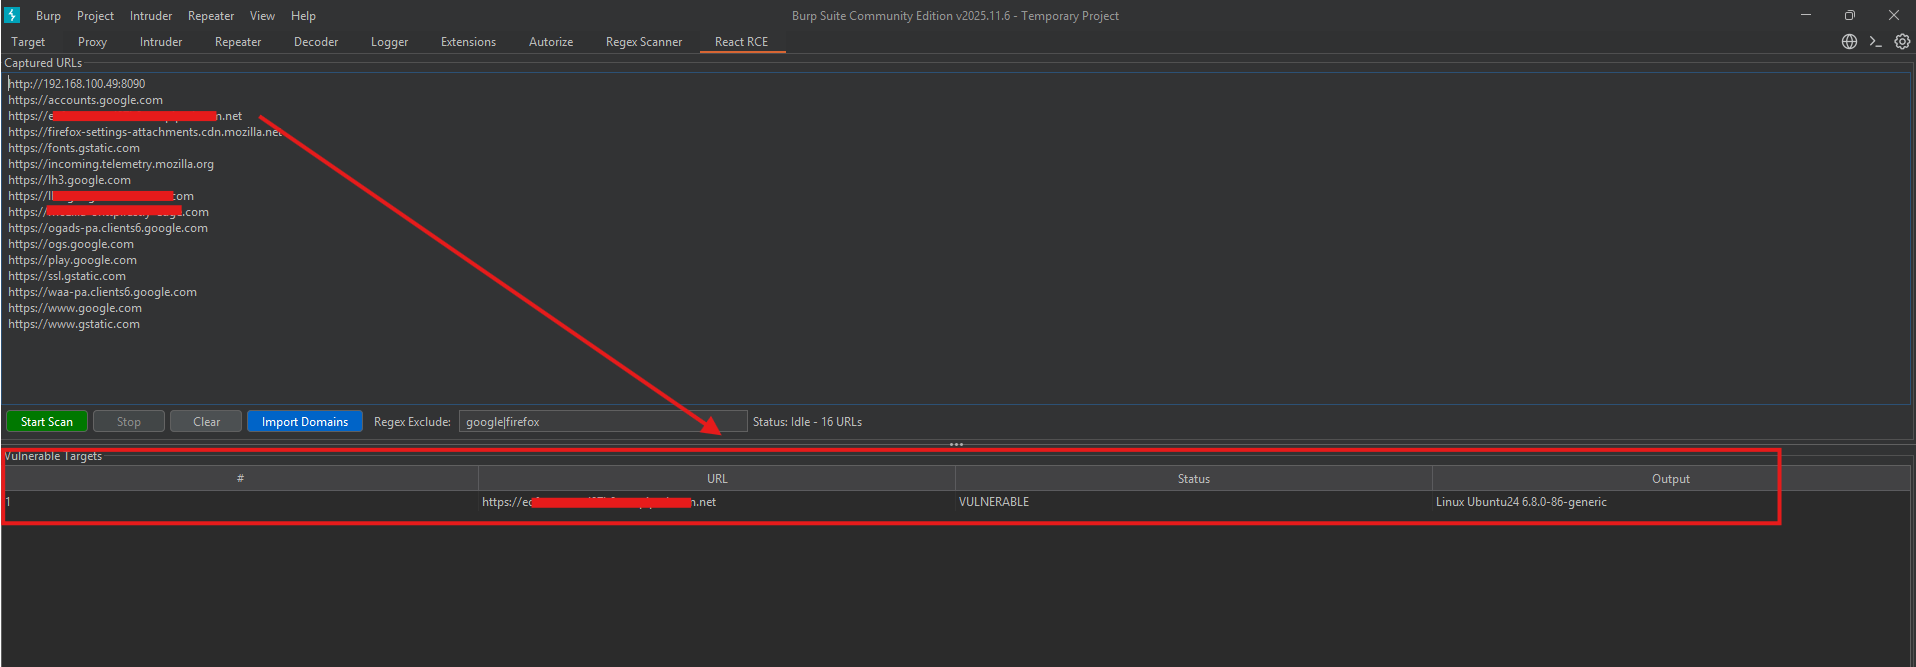
- Таблица уязвимых целей: Отображает результаты с URL-адресом, статусом и выводом (например, извлечённый digest).
- Импорт доменов: Загружает список доменов из текстового файла (по одному в строке).
- Управление запуском/остановкой: Простое управление сканированием со статусом в реальном времени.
- Платная версия Burp не требуется: Работает с Burp Suite Community Edition.
Установка
-
Загрузите Python-файл:
- скачайте этот файл:
https://github.com/Updatelap/CVE-2025-55182/blob/main/burp_react_scanner.py
-
Загрузите в Burp Suite:
- Откройте Burp Suite.
- Перейдите в Extender > Extensions > Add.
- Выберите Extension type: Python.
- Укажите
.py файл.
- Нажмите Next. Расширение загрузится, и вы увидите вкладку "React RCE".
Использование
-
Захват URL:
- Просматривайте сайты через прокси Burp.
- URL-адреса будут автоматически появляться в области "Captured URLs".
-
Импорт доменов (необязательно):
- Нажмите "Import Domains".
- Выберите текстовый файл с одним доменом в строке (например,
https://example.com).
- Дубликаты удаляются автоматически.
-
Применение фильтра (необязательно):
- Введите регулярное выражение в поле "Regex Exclude" (например,
\.gov$ для исключения доменов .gov).
-
Запуск сканирования:
- Нажмите "Start Scan".
- Инструмент проверит каждый URL на наличие CVE-2025-55182.
- Уязвимые цели появятся в нижней таблице с подробностями.
-
Остановка/Очистка:
- Нажмите "Stop", чтобы остановить сканирование.
- Нажмите "Clear", чтобы сбросить список URL-адресов.
Скриншоты
Ограничения
- Лучше всего работает с HTTP/HTTPS трафиком, перехваченным в Proxy.
- Сканирование больших списков может занять время — наберитесь терпения.
- Возможны ложные срабатывания; проверяйте вручную.
Отказ от ответственности
Этот инструмент предназначен только для этического взлома и исследований. Не используйте его на объектах без разрешения. Автор не несёт ответственности за неправомерное использование.
Вклад
Принимаются пул-реквесты! Для серьёзных изменений сначала откройте issue.
Контакты
Если вы нашли ошибки или у вас есть предложения, создайте issue на GitHub.
[email protected]
 updatelap/cve-2025-55182







