
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-0708 — CVE-2019-0708 - BlueKeep (RDP) | Kitploit
Инструменты/GitHubGitHub/umarfarook882/cve-2019-0708
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного ДоступаЭксплуатация Бинарных Файлов
GitHubumarfarook882/cve-2019-0708

CVE-2019-0708

CVE-2019-0708 - BlueKeep (RDP)

Репозиторий
4012697 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2019-0708 - BlueKeep (RDP)

Последовательность подключения RDP: https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr/023f1e69-cfe8-4ee6-9ee0-7e759fb4e4ee

Анализ уязвимости службы RDP: https://www.zerodayinitiative.com/blog/2019/5/27/cve-2019-0708-a-comprehensive-analysis-of-a-remote-desktop-services-vulnerability

Пожалуйста, ознакомьтесь с двумя ссылками выше, чтобы понять, как работает последовательность подключения RDP и в чем заключается уязвимость в драйвере ядра Microsoft Windows RDP — termdd.sys (MS_T120)

Отладка ядра Windows: https://medium.com/@straightblast426/a-debugging-primer-with-cve-2019-0708-ccfa266682f6

Мой подход:

Я новичок в эксплуатации и отладке ядра :)

День 1:

Сначала изучил PoC-скрипт сканера CVE-2019-0708 "BlueKeep" без аутентификации — cve_2019_0708_bluekeep.rb, чтобы понять, как они реализовали PoC-скрипт. Поэтому я включил подробный режим в хранилище данных Metasploit и начал анализировать вывод. Но это было слишком сложно для понимания. Я подумал: давай реализуем тот же PoC на Python.

День 2:

Я написал сканер CVE-2019-0708 "BlueKeep" без аутентификации на Python, что очень помогло мне понять последовательность подключения RDP и пакеты. Затем начал играть с пакетами RDP в течение 2 дней, пытаясь вызвать сбой, но потерпел неудачу :(
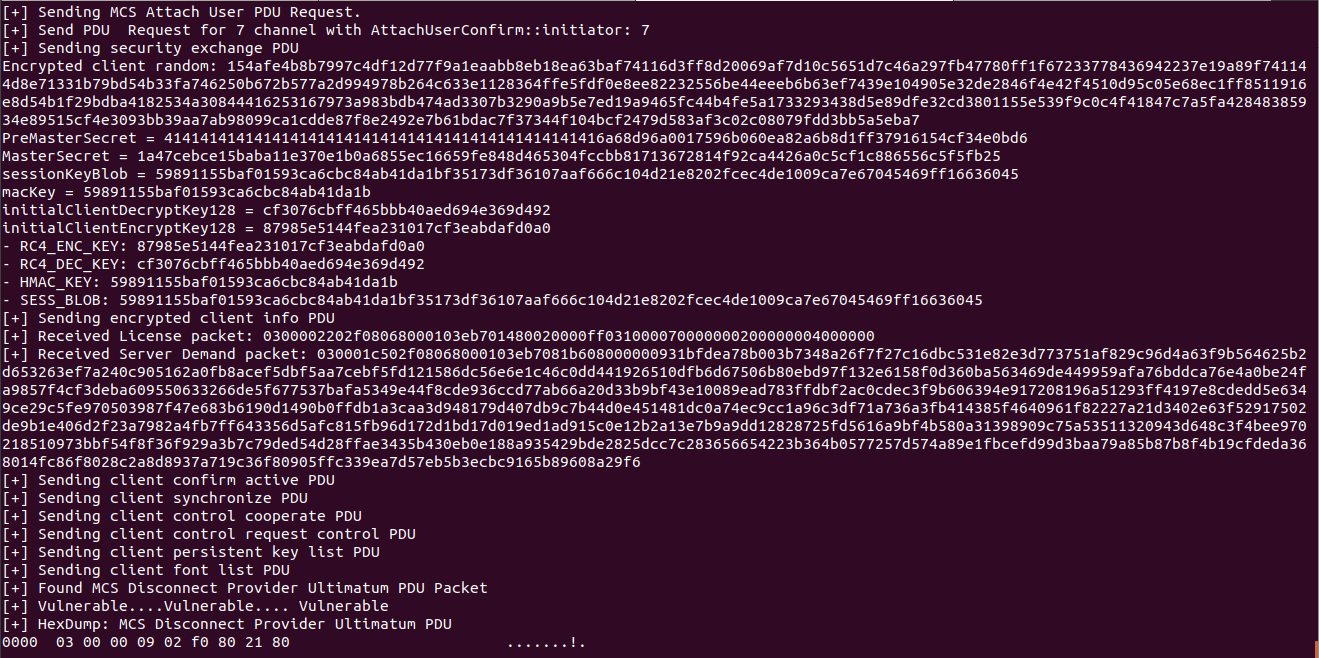
cve-2019-0708

Примечание: cve_2019_0708_bluekeep.py — это PoC-сканер CVE-2019-0708 "BlueKeep" без аутентификации, а не реальный эксплойт.

День 4:

Я понял, где ошибался :) Вместо использования существующего PoC-скрипта я начал писать PoC с нуля с TLS, чтобы упростить отправку пакетов RDP.

Примечание: внимательно читайте документацию MSDN, всё очень понятно

День 5:

Наконец-то я добился сбоя. Смотрите демонстрационное видео :)
Демонстрация

Демонстрация

:octocat:Благодарности:

  • Умар Фарук: OSCE | Аналитик по безопасности технологий | DevSecops | Исследователь
  • Команда FOS: Fools of Security
  • zerosum0x0
  • JaGoTu

Поддержка!

Email address: [email protected] or [email protected]
Youtube: Fools Of Security
Веб-сайт: Fools Of Security Community

Ссылки:

  • Zero Day Initiative
  • Debugging Primer with CVE-2019–0708
Скачать инструмент





