
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/trinitor/compromised-org-chart-generator
Утилиты общего назначения
GitHubtrinitor/compromised-org-chart-generator

Compromised-Org-Chart-Generator

Создает организационные диаграммы на основе Neo4j из Active Directory, накладывая данные о скомпрометированных пользователях из аудита паролей для визуализации отделов с низким уровнем безопасности паролей.

Репозиторий
1783 лет назадЕщё не проверено
Поделиться

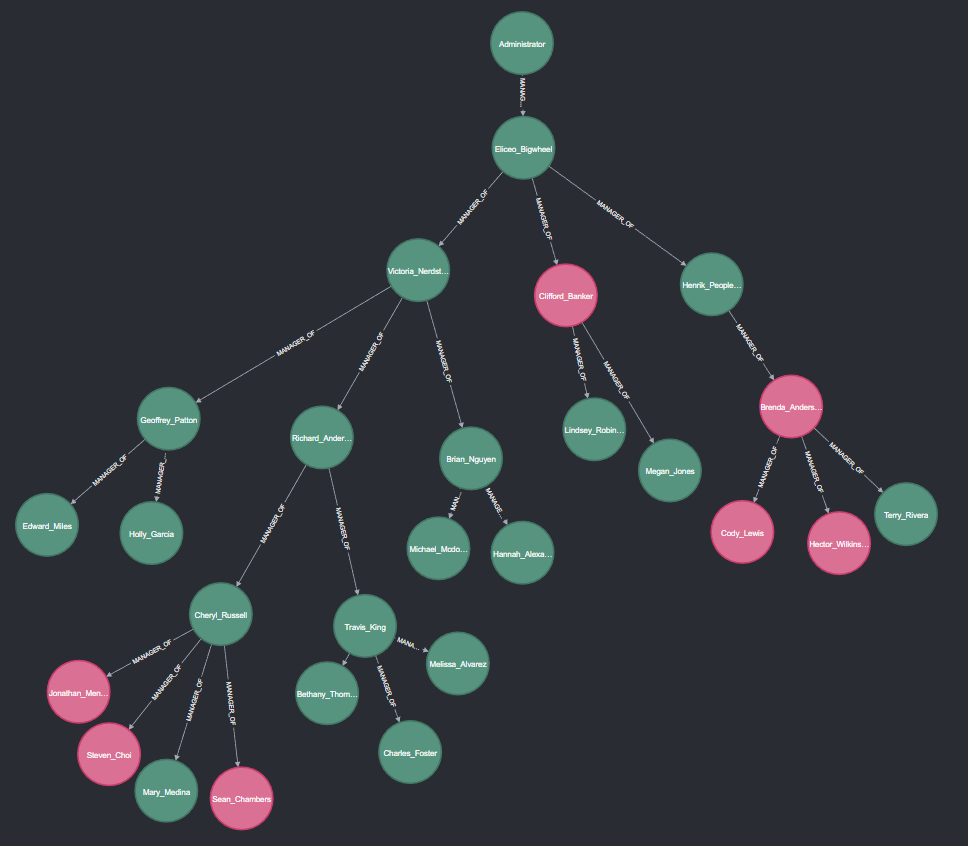
Генератор организационной диаграммы скомпрометированных учётных записей

Организационная диаграмма

Обзор

Active Directory используется организациями в качестве поставщика удостоверений.
Он содержит информацию о всех сотрудниках, включая их имена, должности, отделы и руководителей.

Аудит паролей может помочь выявить слабые места и риски.
Вы можете попробовать распыление паролей с использованием небольшого количества паролей.
Или запустить атаки по словарю с помощью hashcat против хешей пользователей.
Вы также можете получить информацию об утечках из сервисов, таких как https://haveibeenpwned.com.
В этих случаях вы получите список пользователей, находящихся в зоне риска. Этот скрипт помогает визуализировать, какие отделы или области находятся под угрозой.

Знание паролей в открытом виде позволяет злоумышленнику аутентифицироваться от имени пользователя и часто не вызывает никаких предупреждений.

Этот репозиторий помогает визуализировать вашу организацию, рисуя организационную диаграмму на основе атрибута менеджера в Active Directory.
Затем он импортирует список скомпрометированных пользователей и объединяет информацию.
Будет сгенерирована организационная диаграмма, на которой вы сможете увидеть скомпрометированных пользователей и легко выявить отделы, где гигиена паролей оставляет желать лучшего. Вы можете предоставить дополнительное обучение по повышению осведомлённости для этих отделов.

Требования

Этот скрипт PowerShell будет работать на компьютере, присоединённом к Active Directory.
Он использует модули PowerShell для Active Directory для запроса всех объектов пользователей AD. Обычно это может сделать любой пользователь в среде.
При необходимости он импортирует файл compromised_users.csv и помечает эти объекты.

Для визуализации информации используется neo4j Desktop. Скрипт PowerShell генерирует необходимый Cypher-скрипт.

Запуск скрипта PowerShell

  • запустите PowerShell
  • Set-ExecutionPolicy RemoteSigned
  • опционально: отредактируйте файл compromised_users.csv и добавьте всех пользователей, чьи пароли небезопасны или утекли
  • ./create_orgchart.ps1

Скрипт принимает два параметра.
-OutputFile -> Cypher-операторы будут записаны в этот файл. По умолчанию: ".\cypher.txt"
-CompromisedUsersFile -> Список скомпрометированных учётных записей пользователей (SamAccountName). По умолчанию: ".\Users_Compromised.csv"
[string]$CompromisedUsersFile =
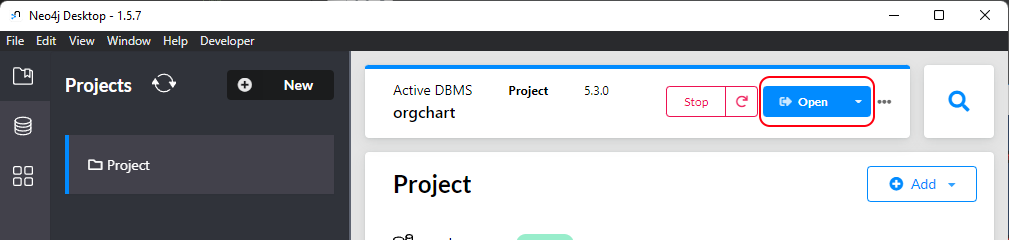
Создание базы данных Neo4j Desktop

  • https://neo4j.com/download/
  • Проекты -> Новый -> Создать проект
  • добавить -> добавить локальную СУБД -> имя: orgchart -> создать
  • orgchart -> запустить
  • orgchart -> открыть

Скриншот базы данных Neo4j

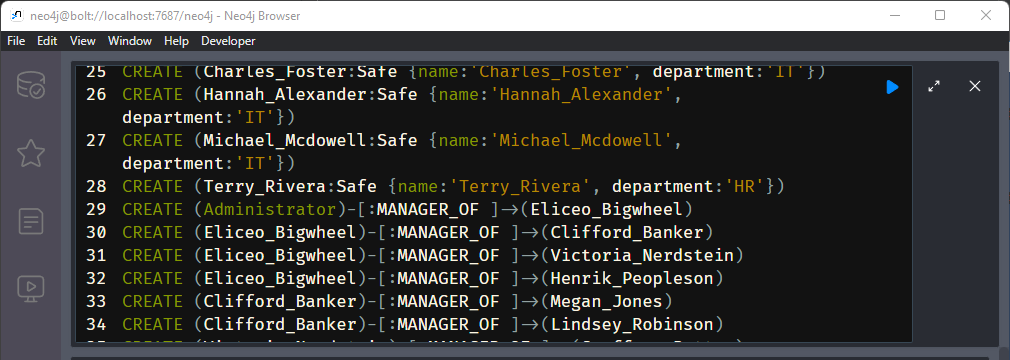
Импорт Cypher-скрипта

  • вставьте скрипт в командную строку в верхней части окна

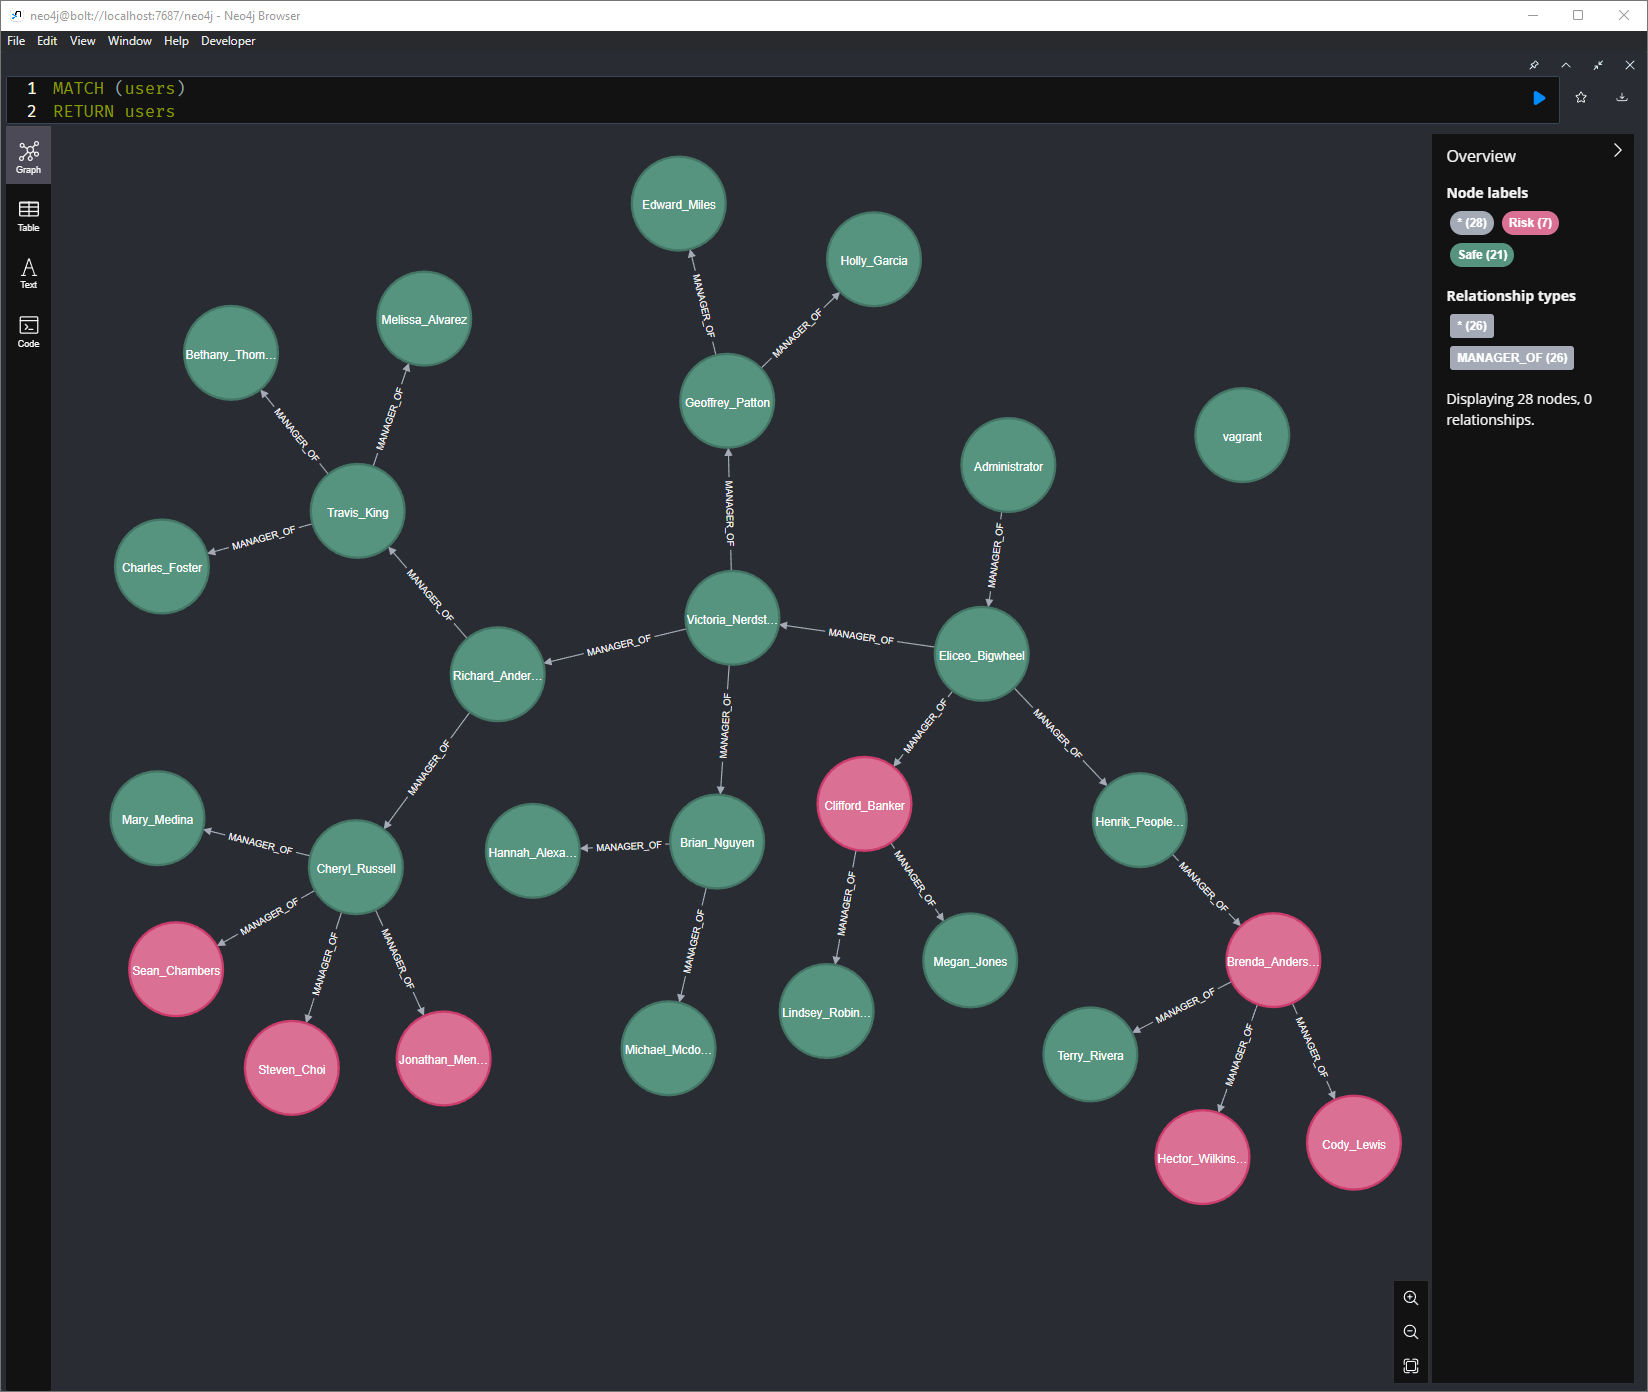
Скриншот импорта Cypher в Neo4j

Запрос к базе данных

выполните следующий запрос:

MATCH (employee)
RETURN employee
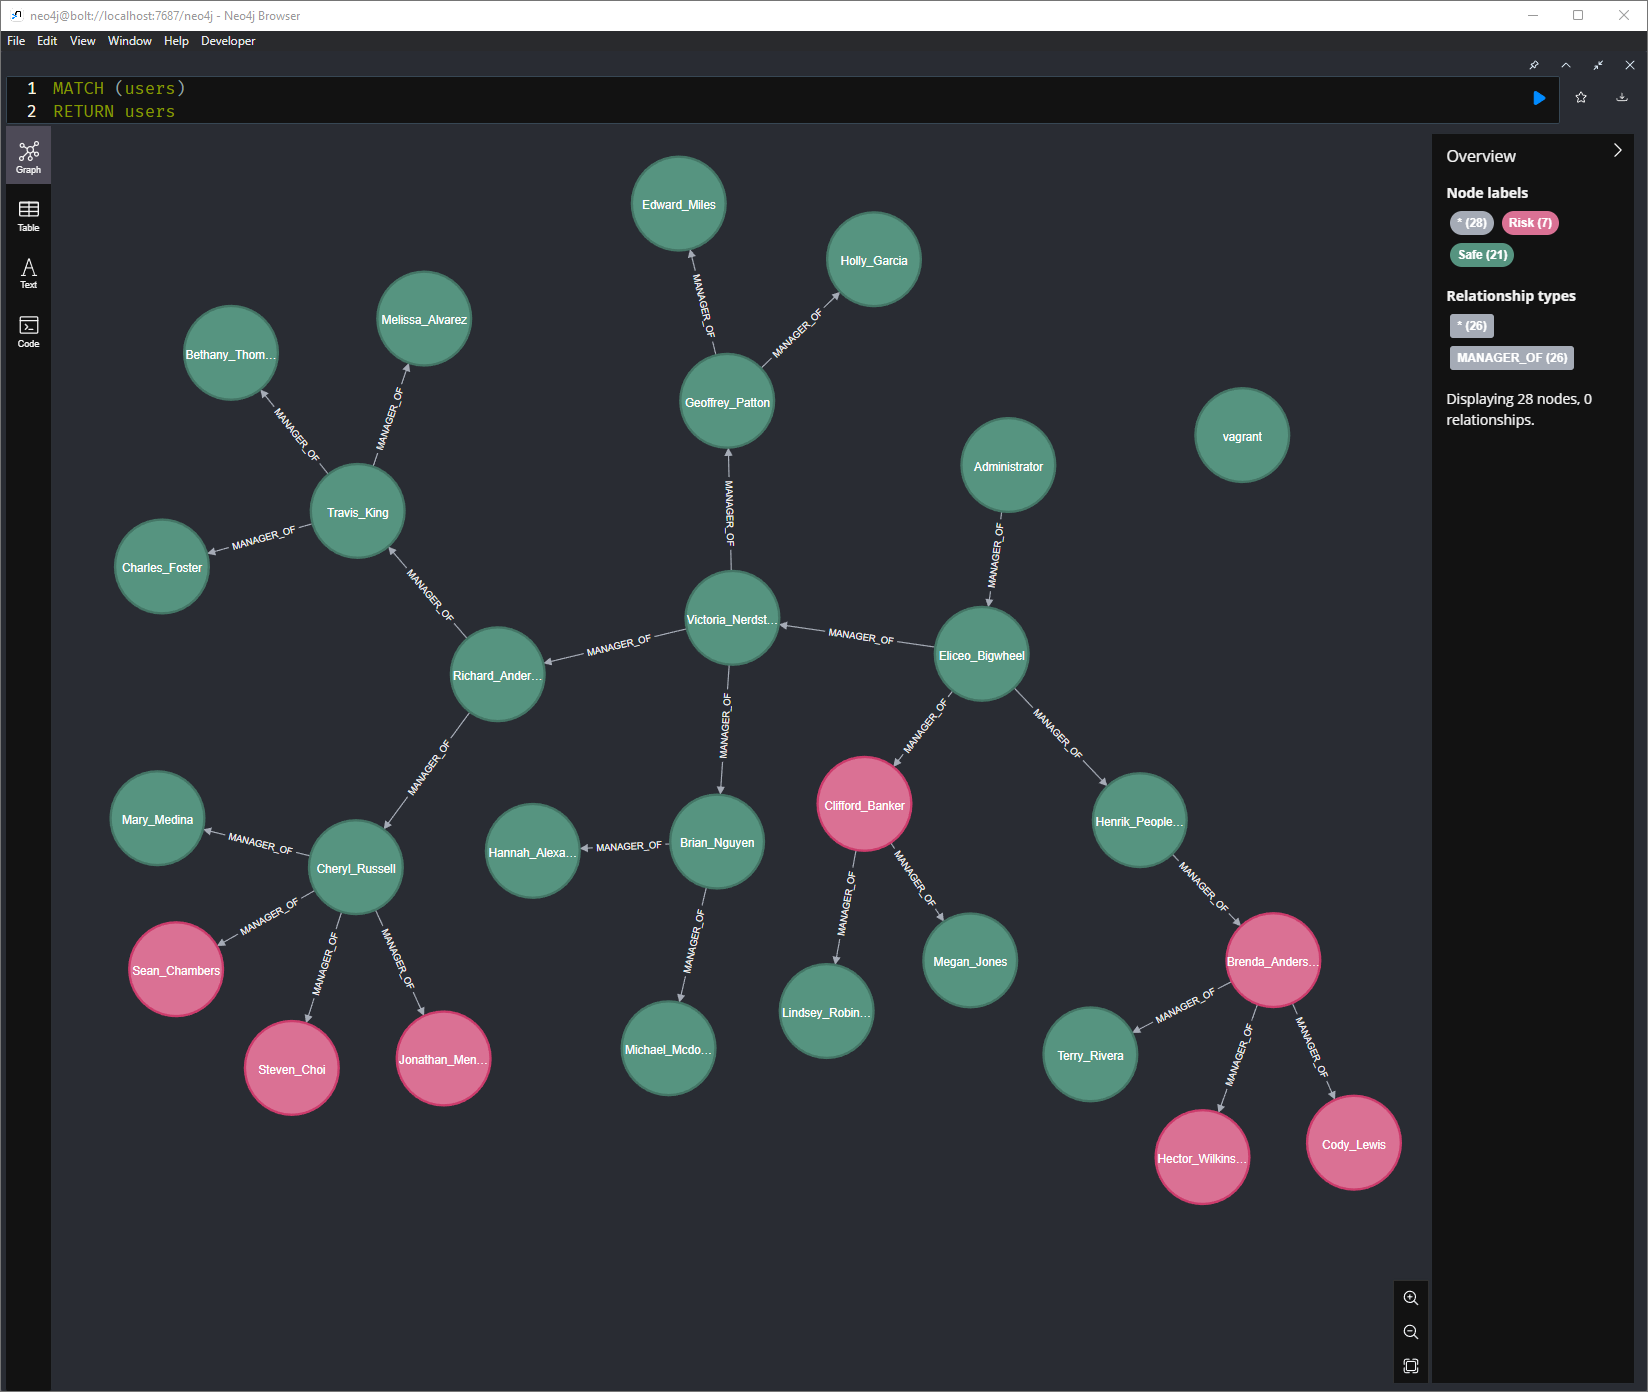
Скриншот запроса Cypher в Neo4j

Другие примеры запросов вы можете найти в файле cyper_search_queries.md

Для крупных организаций необходимо увеличить переменную Initial Node Display в настройках Neo4j. По умолчанию запросы отображают 300 узлов.

Вы также можете использовать другие приложения, например yFiles Neo4j Explorer, для различных вариантов отображения. Скриншот yFiles Data Explorer
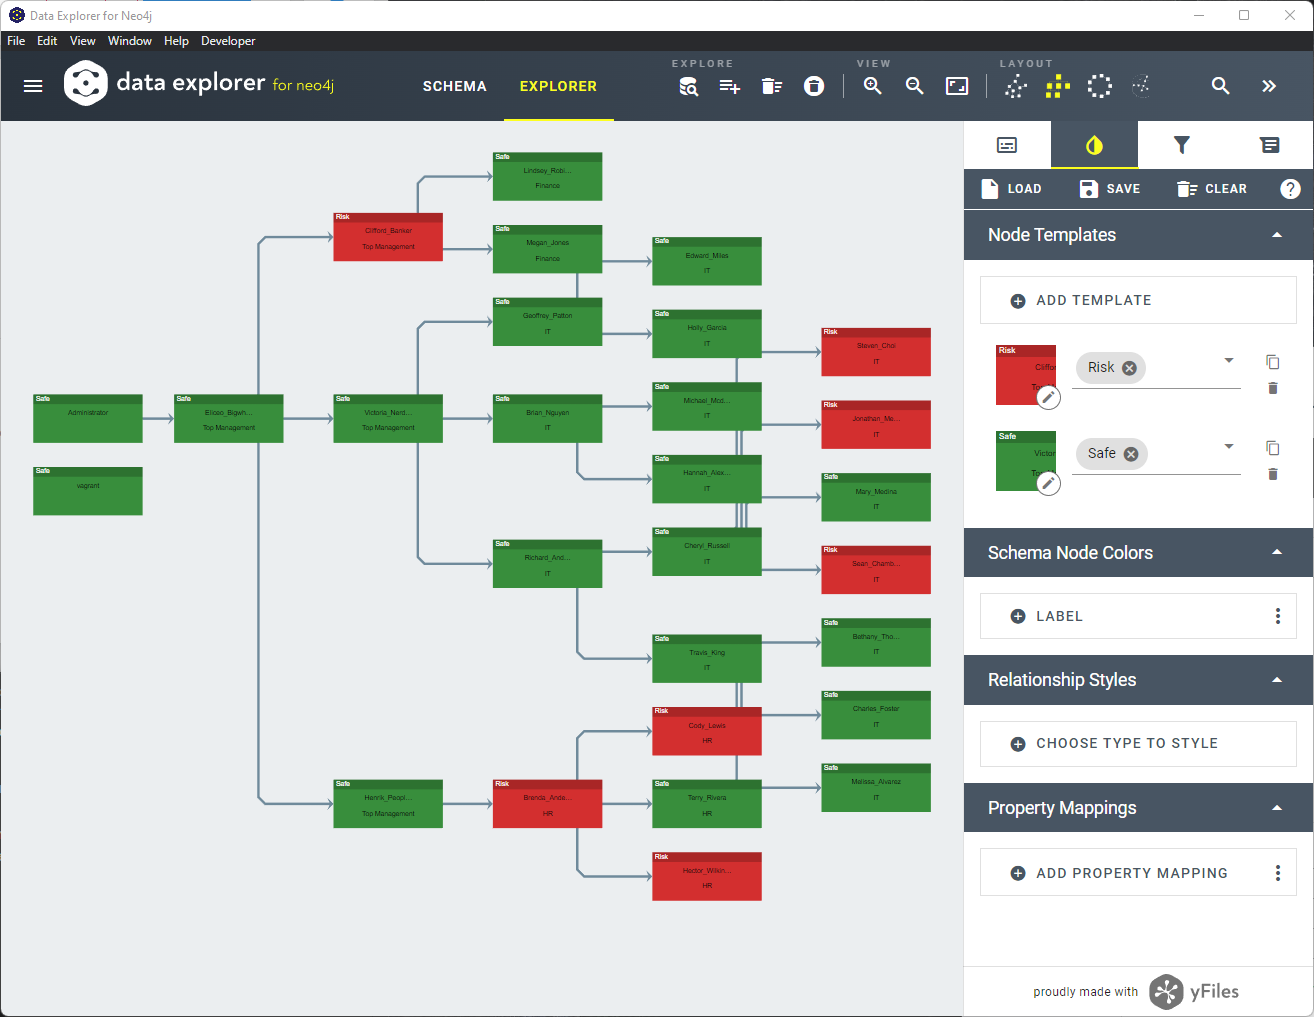
Демонстрация

Этот репозиторий содержит Vagrant-файл.
Вы можете установить Virtualbox и Vagrant на свой компьютер и запустить:

vagrant up

Он:

  • загрузит образ Windows Server
  • установит Active Directory
  • создаст лес
  • создаст учётные записи пользователей из CSV-файла
  • создаст Cypher-операторы из базы AD

Эта демо-среда поможет вам опробовать её в контролируемых условиях перед запуском в крупной корпоративной среде.

Также существует пример скрипта для создания базы данных на случай, если вы не хотите разворачивать полноценную среду AD.
Просто установите Neo4j Desktop и используйте файл demo/example_cypher_creation_script.txt для построения базы данных.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




