 tjt001/cve-2026-125350-poc
Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) PoC для краха — затронуты версии < 157.0.8103.50

| Атрибут | Информация |
|---|---|
| CVE | CVE-2026-125350 / EUVD-2026-121390 |
| Тип | Use After Free (CWE-416) |
| Компонент | libxslt pattern.c — xsltTestCompMatchDirect |
| Уязвимые версии | Google Chrome < 157.0.8103.50 |
| Исправленная версия | 157.0.8103.50 |
| Исправляющий CL | 61cab3f7 / M157 cherry-pick 049750111b1e |
| Bug | crbug.com/582442907 |
Функция libxslt xsltTestCompMatchDirect перед вызовом xmlXPathEval читает указатель
на node-set из слота кэша сопоставления pattern. Когда предикат count в xsl:number
ссылается на глобальную переменную с ленивым вычислением, а значение этой переменной
в свою очередь выполняет xsl:number, процесс вычисления повторно входит в тот же слот
кэша и освобождает/заменяет объект кэша; после возврата из внешнего вызова происходит
повторное освобождение по устаревшему указателю, прочитанному до вычисления →
double free / use-after-free → повреждение памяти процесса рендеринга.
Исправление занимает всего 9 строк: после завершения вычисления указатель на слот кэша перечитывается, и только затем выполняется освобождение.
| Содержание | Описание |
|---|---|
poc.py | Crash PoC: запускает локальный HTTP-сервер и выводит URL для срабатывания, который пользователь вручную открывает в целевом браузере |
repro/ | Официальный regression test (входит в CL с исправлением, то есть официальный файл для срабатывания): тестовая страница + 9 XML/XSLT |
chrome-vulnerable-157.0.8103.39/ | |
crash-renderer-157.0.8103.39.dmp |
# Без зависимостей, только стандартная библиотека Python
python poc.py                # запустить сервис (порт по умолчанию 8899) и вывести URL для срабатывания
python poc.py --port 9999    # указать свой порт
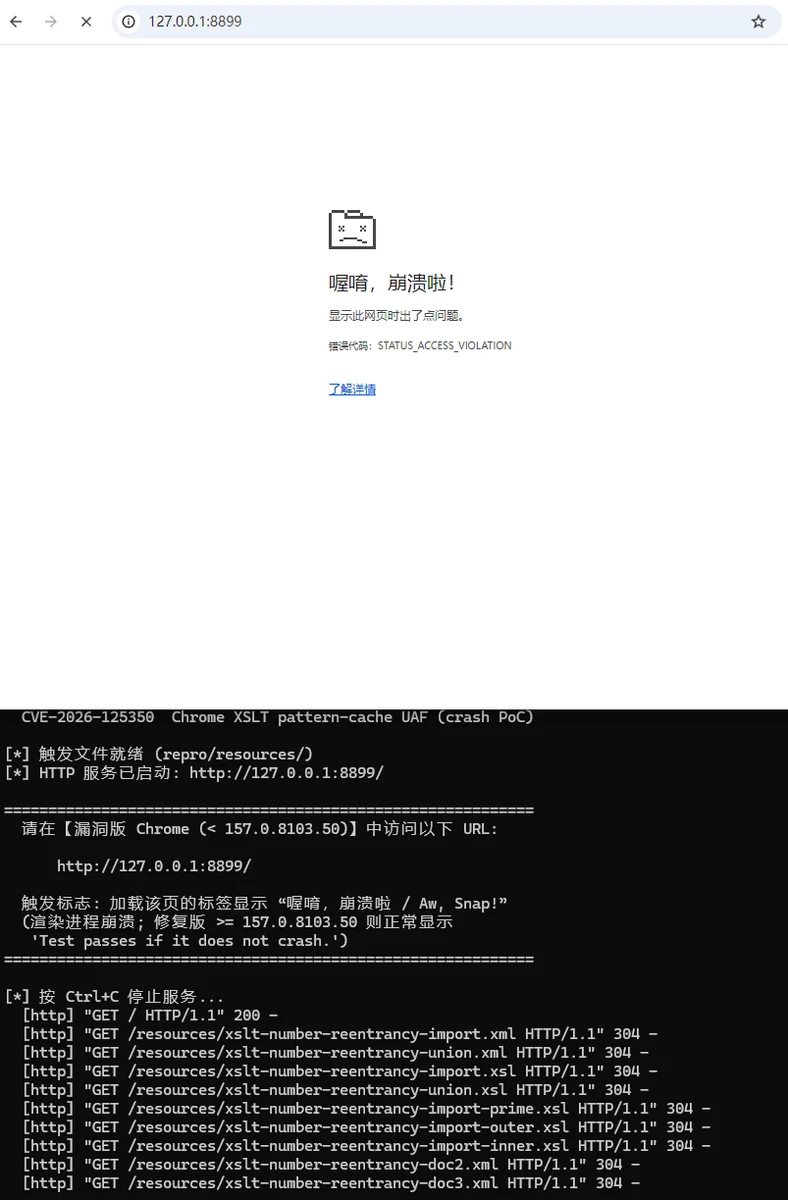
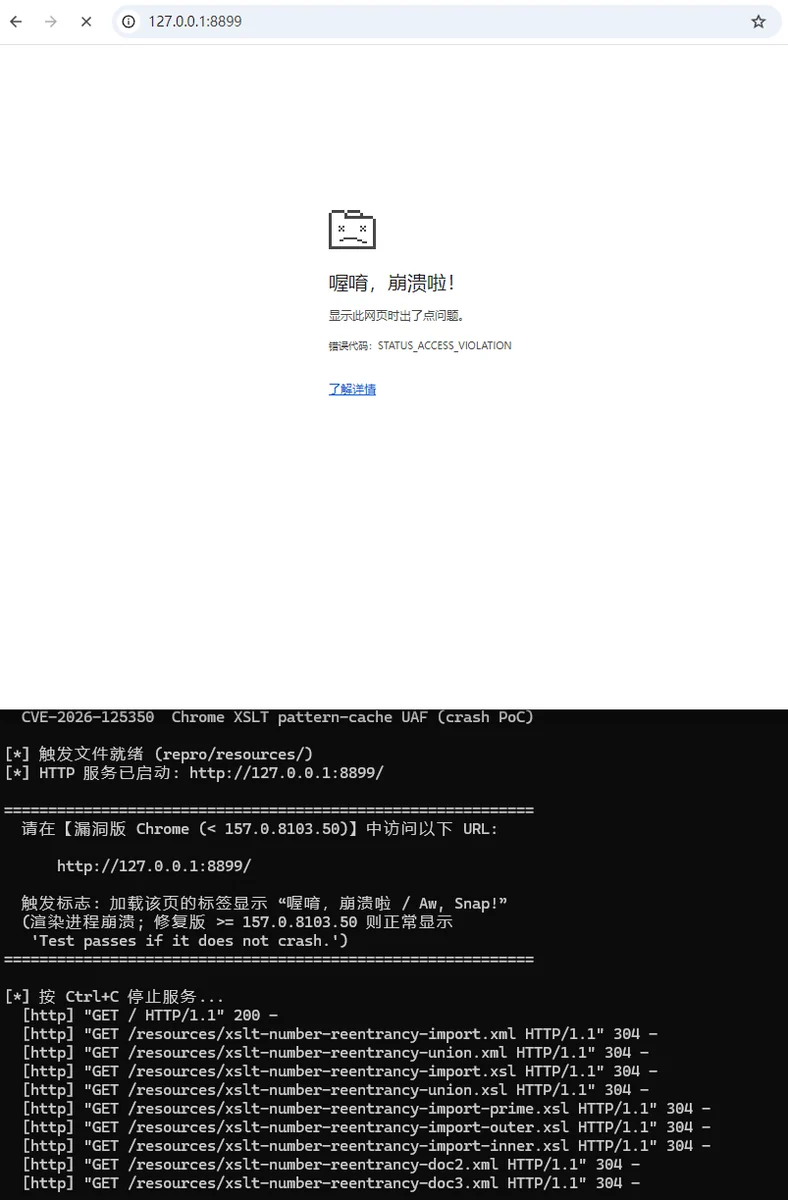
Порядок действий: запустить локальный HTTP-сервер → вывести URL для срабатывания
http://127.0.0.1:8899/ → пользователь вручную открывает его в целевом браузере
(уязвимая версия Chrome).
document() требуется
доставка по HTTP, открытие через file:// не работает)Ctrl+C выводится статистика числа срабатываний доставки XML за этот запускКритерии оценки:
| Наблюдение | Вывод |
|---|---|
| Вкладка показывает «喔唷,崩溃啦 / Aw, Snap!» | Процесс рендеринга упал → уязвимо (< 157.0.8103.50) |
| Нормально отображается "Test passes if it does not crash." | Исправлено (≥ 157.0.8103.50) |
| Версия | Результат |
|---|---|
| 157.0.8103.39 (уязвимая версия, ручное открытие URL для срабатывания) | Вкладка падает, создаётся Crashpad dump процесса рендеринга (стабильно воспроизводится многократно) |
| 157.0.8103.51 (исправленная версия) | Не падает, нормально отображается сообщение об успешном прохождении теста |
Только для авторизованных исследований безопасности и образовательных целей.






