
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/tiger3080/cve-2025-9267
Повышение привилегийАнализ уязвимостейЭксплуатацияБезопасность Цепочки ПоставокЭксплуатация Бинарных Файлов
GitHubtiger3080/cve-2025-9267

CVE-2025-9267

Seagate Toolkit for Windows (Installer <2.35.0.6) подвержен небезопасной загрузке DLL. Установщик загружает DLL-файлы из рабочего каталога без проверки, что позволяет злоумышленникам разместить вредоносную DLL рядом с установщиком и выполнить произвольный код.

Поделиться
Репозиторий
491 год назадЕщё не проверено

CVE-2025-9267

Описание

В Seagate Toolkit для Windows существует уязвимость небезопасной загрузки DLL в установщике Toolkit (до версии 2.35.0.6), при которой установщик пытается загружать DLL из текущей рабочей директории без проверки их происхождения или целостности. Злоумышленник, способный разместить вредоносную DLL в той же директории, где находится исполняемый файл установщика (например, контролируя рабочую/установочную директорию), может заставить установщик загрузить и выполнить эту DLL с привилегиями пользователя, запускающего установщик, что приводит к выполнению произвольного кода. Причина проблемы — небезопасные методы загрузки DLL, такие как использование относительных путей или отсутствие указания полных путей при вызове системных библиотек.

Затронутый продукт

  • Вендор: Seagate Technology
  • Продукт: Seagate Toolkit
  • Платформа: Windows
  • Версия: до 2.35.0.6
  • Компонент: путь к исполняемому файлу службы

Детали уязвимости

  • Тип уязвимости:
    • CWE-427 — неконтролируемый элемент пути поиска
    • CWE-426 — непроверенный путь поиска
  • Тип атаки: локальная
  • Воздействие:
    • Повышение привилегий до SYSTEM
  • ID CVE: CVE-2025-9267
  • Оценка CVSS (CNA): 7.0 (Высокая)
  • Вектор CVSS: CVSS:4.0/AV:L/AC:L/AT:N/PR:H/UI:P/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N

Исследователь

Natthawut Saexu

Доказательство концепции (PoC)

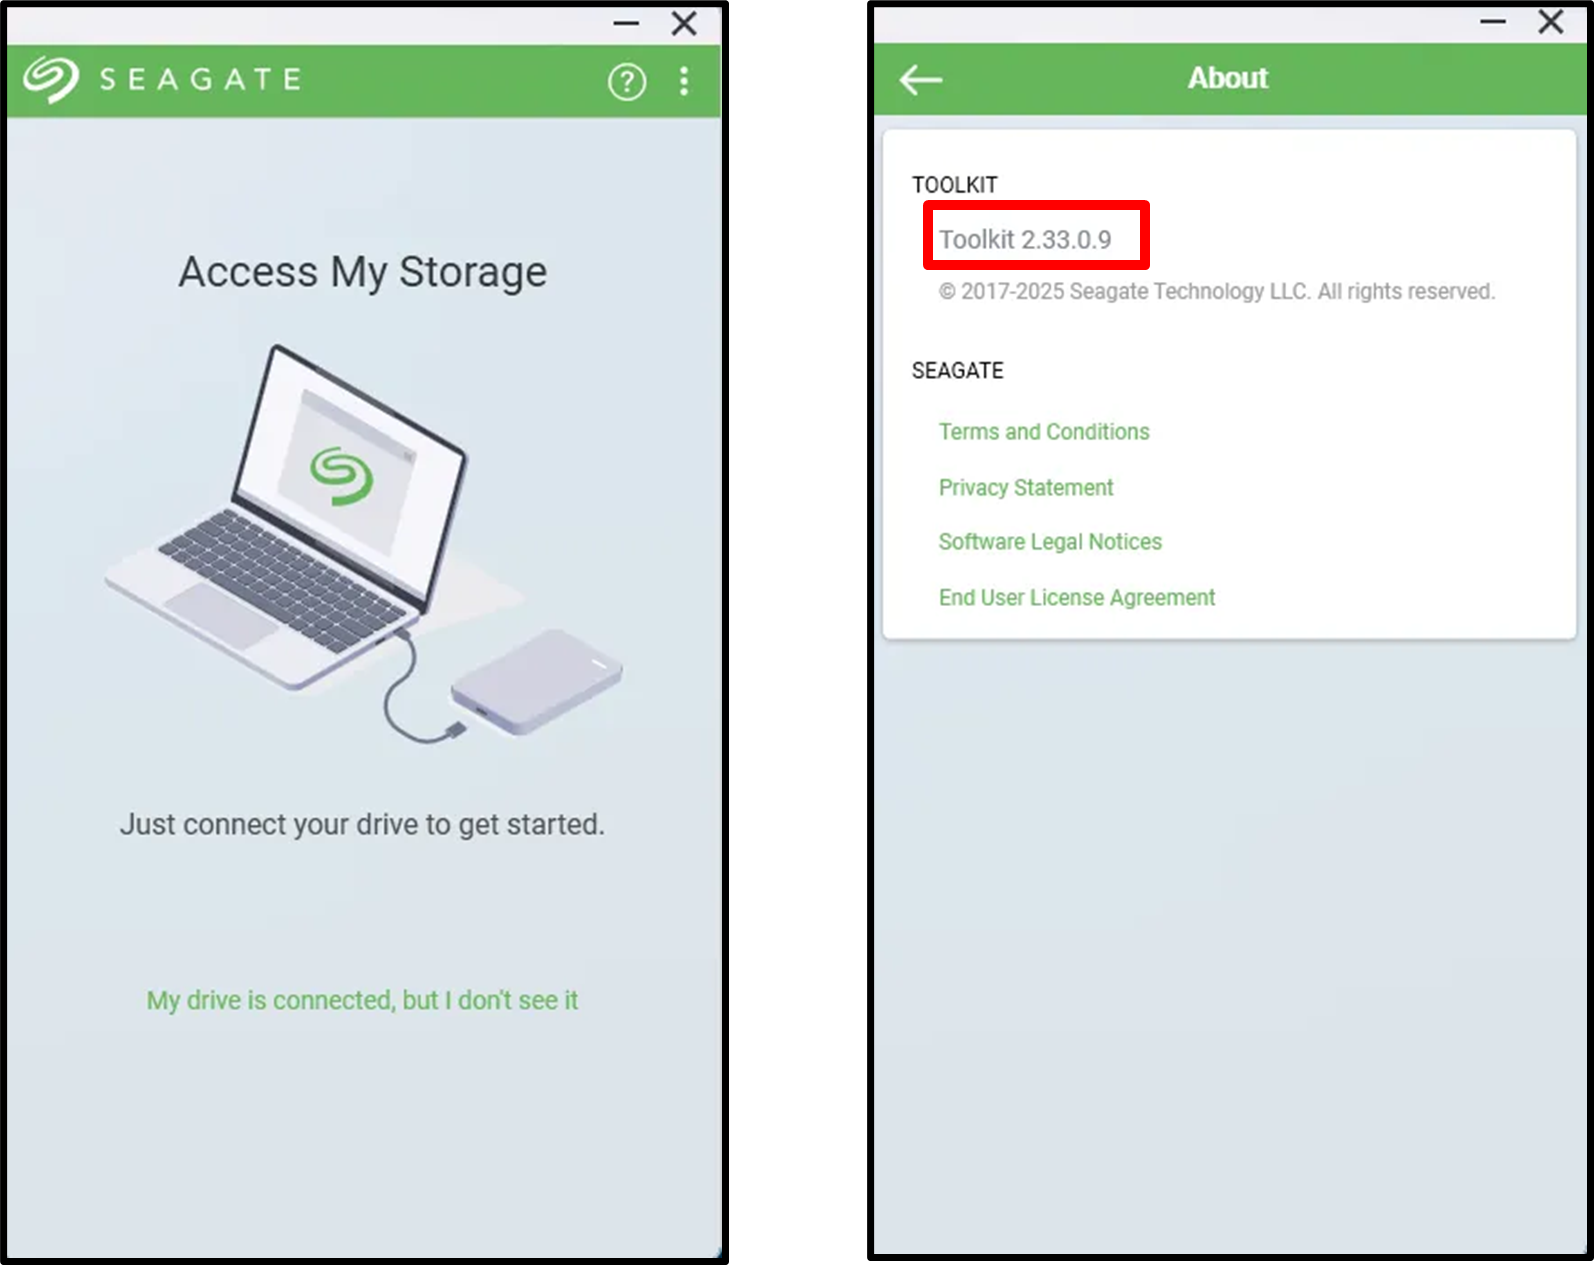
Тестировщик подготовил вредоносную DLL и скрипт, непрерывно копирующий её в путь, контролируемый пользователем. Скриншот PoC

Тестировщик запустил установщик и изменил путь установки на директорию, контролируемую пользователем. Скриншот PoC

После завершения установки тестировщик получил reverse shell на атакующей машине с привилегиями SYSTEM. Скриншот PoC Скриншот PoC
Ссылки

  • NVD – CVE-2025-9267
  • Запись CVE в MITRE
  • Уведомление вендора – Seagate
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    343
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






