Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/thorat-shubham/jxl_infotainment_cve-2025-69515
Безопасность встроенных системБезопасность IoTАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеБезопасность оборудования и IoTRed Teaming
GitHubthorat-shubham/jxl_infotainment_cve-2025-69515

JXL_Infotainment_CVE-2025-69515

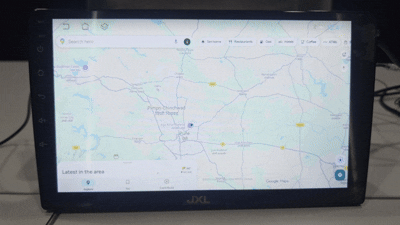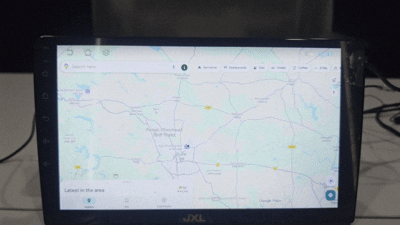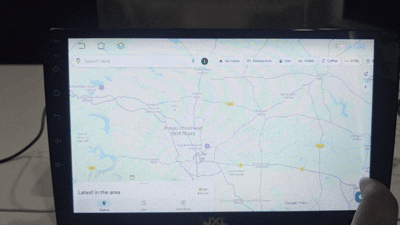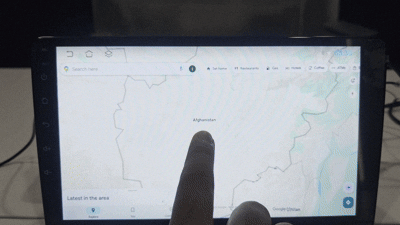
Эксплойт доказательства концепции для CVE-2025-69515, демонстрирующий статическую подмену GPS на 9-дюймовых Android-устройствах информационно-развлекательной системы JXL с помощью SDR-инжекции сигнала, при отсутствии проверки целостности на пути входного сигнала GNSS.

Репозиторий
757 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-69515

Attack Name

Attack


📂 Additional Details

Afftected product

  • < JXL 9 Inch Car Android Double Din Player - Android version 12.0 >

Affected Components

  • GNSS Receiver Module / GPS Chipset
  • Infotainment Navigation Module
  • Location Services Framework

Attack Vector

  • The infotainment unit can be targeted by broadcasting spoofed GPS signals using an SDR device. Because the GNSS input path lacks integrity validation, the system may accept stronger spoofed signals transmitted from nearby, enabling remote location manipulation without physical access.

CVSS Score : 5.4

  • AV:A (Adjacent): Attacker must be in RF proximity to broadcast spoofed GPS signals
  • AC:L (Low): No complex conditions beyond signal transmission
  • PR:N (None): No authentication required
  • UI:N (None): No user interaction needed
  • S:U (Unchanged): Impact limited to the infotainment system
  • C:N (None): No data confidentiality impact
  • I:L (Low): Integrity impact (location data manipulated)
  • A:L (Low): Availability impact (navigation reliability affected)

Credits

  • Researcher: Shubham S. Thorat
  • Organization: Payatu Security Consulting Pvt. Ltd.

📜 References

  • CVE-2025-69515 Report

POC

Demo GIF

Скачать инструмент