
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-51400 — LiveHelperChat <=4.61 - Stored Cross Site Scripting (XSS) через Personal Canned Messages # Дата: 09/06/2025 | Kitploit
Инструменты/GitHubGitHub/thewhiteevil/cve-2025-51400
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubthewhiteevil/cve-2025-51400

CVE-2025-51400

LiveHelperChat <=4.61 - Stored Cross Site Scripting (XSS) через Personal Canned Messages # Дата: 09/06/2025

Репозиторий
371 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Название эксплойта: LiveHelperChat <=4.61 - Межсайтовый скриптинг (XSS) через личные шаблонные сообщения (Stored XSS)

Дата: 09/06/2025

Автор эксплойта: Manojkumar J (TheWhiteEvil)

LinkedIn: https://www.linkedin.com/in/manojkumar-j-7ba35b202/

Сайт разработчика: https://github.com/LiveHelperChat/livehelperchat/

Ссылка на ПО:

https://github.com/LiveHelperChat/livehelperchat/

Версия: <=4.61

Исправленная версия: 4.61

Категория: Веб-приложение

Протестировано на: Mac OS Sequoia 15.5, Firefox

CVE : CVE-2025-51400

Ссылка на эксплойт: https://github.com/Thewhiteevil/CVE-2025-51400

Ссылка: https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

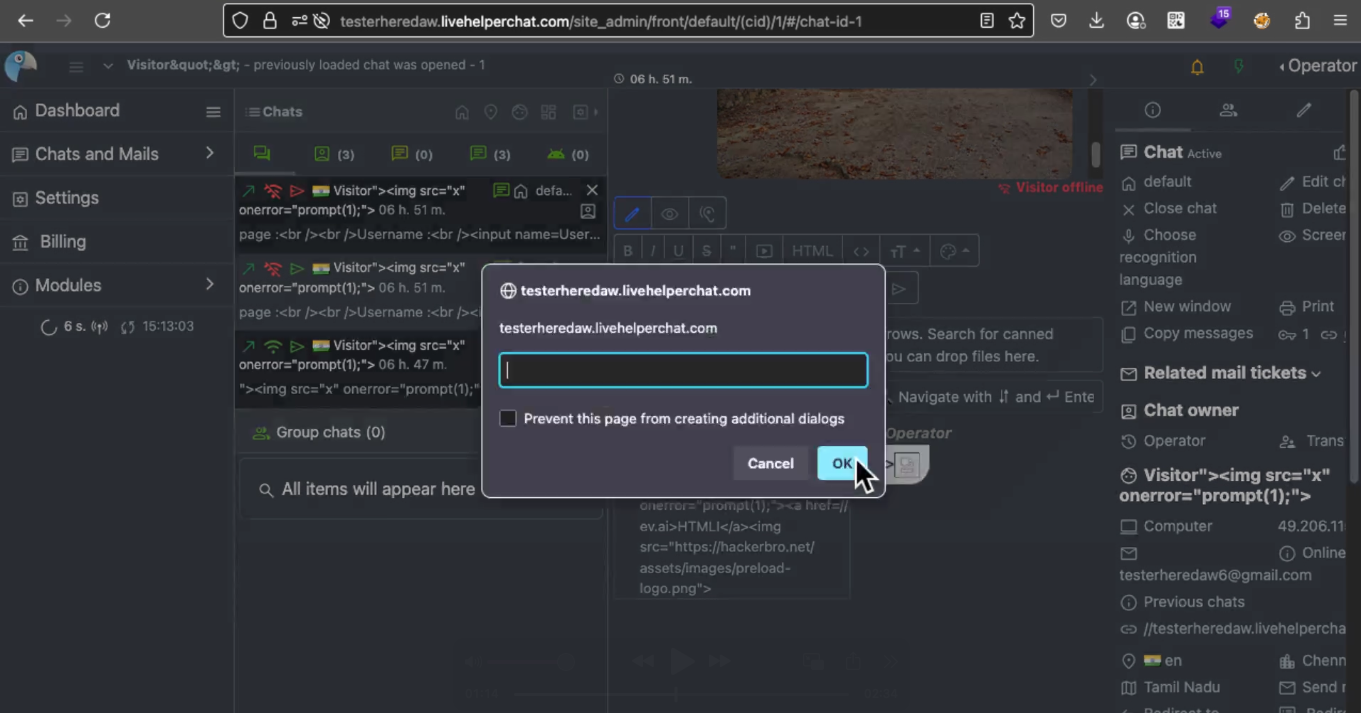
Уязвимость межсайтового скриптинга (XSS) с сохранением в Live Helper Chat версии ≤ 4.61 позволяет злоумышленникам выполнять произвольный JavaScript, внедряя специально созданную нагрузку в личные шаблонные сообщения (Personal Canned Messages). Когда администратор или оператор просматривает сообщение и пытается отправить шаблонное сообщение, сохранённый JavaScript выполняется в контексте его браузера.

Шаги по воспроизведению:

  1. Войдите под учётной записью оператора.

  2. Перейдите к своим личным шаблонным сообщениям (Personal Canned Messages).

  3. Создайте новое личное шаблонное сообщение, введите следующую нагрузку:

    "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51400/main/x" onerror="prompt(1);">

  4. Сохраните изменения.

  5. Попробуйте использовать это личное шаблонное сообщение — будет выполнен межсайтовый скриптинг (XSS).

    image
Скачать инструмент





