 themalwareguardian/cve-2026-25250
Анализ и эксплойт для CVE-2026-25250, обход Secure Boot в Horizon DataSys Reboot Restore, где shdloader.efi загружает Shield.efi без проверки.

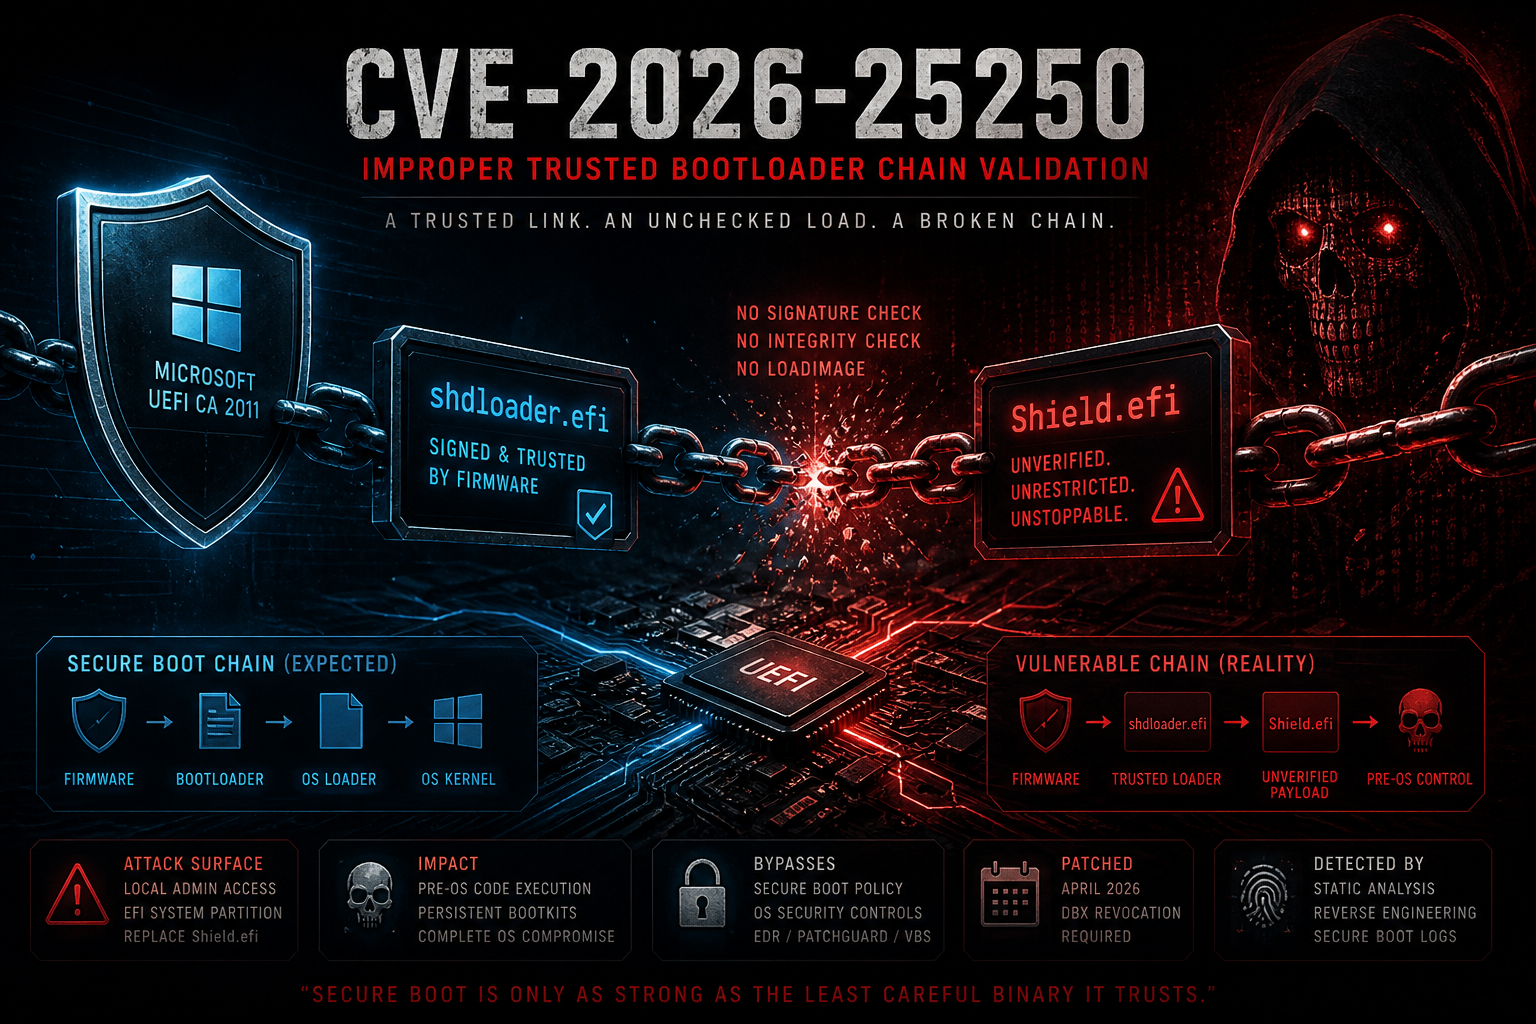
Сторонний загрузчик, подписанный Microsoft, который загружает вторичный EFI-бинарник без проверки подписи или целостности, разрушая цепочку доверия Secure Boot изнутри.
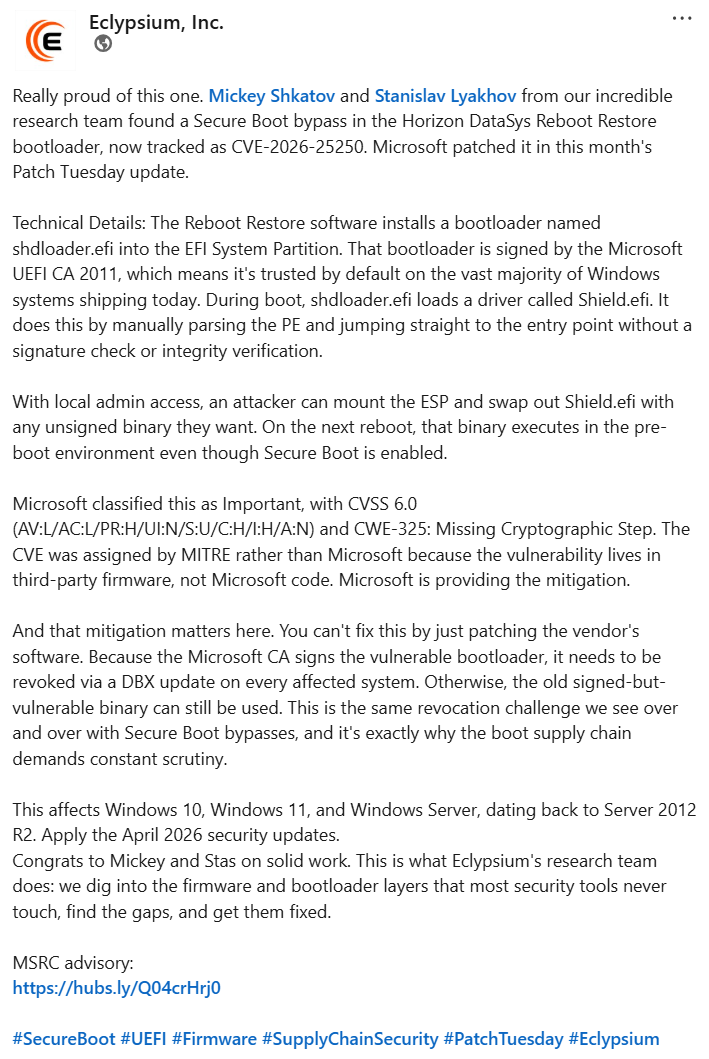
Этот репозиторий документирует исследование CVE-2026-25250, уязвимости обхода Secure Boot, раскрытой Microsoft и получившей CVE в апреле 2026 года. Она быстро выделилась как одна из наиболее значимых проблем безопасности прошивки года, именно потому, что уязвимый компонент подписан Microsoft и поэтому безусловно доверен подавляющим большинством UEFI-систем Windows.
Уязвимость была обнаружена Микки Шкатовым и Станиславом Ляховым из Eclypsium, одной из ведущих исследовательских команд в области безопасности прошивки и цепочек поставок. Микки Шкатов — давняя фигура в области наступательных исследований UEFI, автор BootHole (CVE-2020-10713, критический обход Secure Boot в GRUB2, затронувший практически все дистрибутивы Linux и конфигурации двойной загрузки Windows), а также докладчик на тему "One Bootloader to Load Them All" на DEF CON 30 вместе с Джесси Майклом — доклад, который систематически каталогизировал, как сторонние загрузчики, подписанные Microsoft, представляют собой уязвимость классового уровня в экосистеме Secure Boot.
CVE-2026-25250 попадает ровно в этот класс.
Что делает её особенно поучительной, так это её простота: никакого повреждения памяти, никакого криптографического изъяна в самой прошивке — просто доверенный бинарник, принимающий небезопасное решение о том, что загружать дальше. Одного слабого звена достаточно, чтобы разрушить всю модель Secure Boot для целевой системы.
CVE-2026-25250 была обнаружена при анализе сторонних UEFI-компонентов загрузки, развёрнутых в корпоративных средах восстановления. Затронутым продуктом является решение Reboot Restore от Horizon DataSys.
Уязвимость была присвоена MITRE, а не Microsoft, поскольку дефект находится в сторонней прошивке (shdloader.efi), а не в Windows или любом коде, созданном Microsoft.
Официальные ссылки:
Центр реагирования Microsoft на угрозы безопасности — апрельский Patch Tuesday 2026
Ежемесячный бюллетень обновлений безопасности.
Официальная запись CVE. CVSS 6.0 - AV:L/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:N. CWE-325: Отсутствие требуемого криптографического шага.
Техническое раскрытие Eclypsium
Оригинальное раскрытие исследования от команды первооткрывателей, включая публикацию в LinkedIn, которая впервые привлекла внимание общественности к этой уязвимости.
Раскрытие Eclypsium, опубликованное в LinkedIn командой первооткрывателей, предоставляет достаточно контекста для идентификации затронутого программного обеспечения и его загрузки непосредственно с сайта вендора.
Установщик Horizon DataSys Reboot Restore доступен публично, и его установка на тестовой системе размещает как shdloader.efi, так и Shield.efi в системном разделе EFI, где их можно исследовать статически или наблюдать во время выполнения.
Рекомендуемая лабораторная настройка:
Windows 10/11 VM (QEMU или VMware)
├── Secure Boot: Включён
├── Horizon DataSys Reboot Restore: Установлен
├── ESP доступен через: mountvol X: /S
└── Цели:
	HorizonDataSys
        X:\EFI\shdloader.efi ← подписан, доверен, загружает следующий этап
        X:\EFI\Shield.efi    ← загружается без какой-либо проверки
После установки можно подтвердить, что shdloader.efi подписан Microsoft CA 2011, с помощью sigcheck.exe (Sysinternals) или pesign. Отсутствие каких-либо вызовов LoadImage / StartImage в пути загрузки Shield.efi сразу видно при статическом анализе.
Эта уязвимость затрагивает многоэтапную цепочку загрузки, а не отдельный бинарник.
Уязвимость заключается не в прошивке. Она заключается в логике доверенного загрузчика — бинарника, который прошивка уже одобрила, — выбирающего загрузку вторичного бинарника через путь кода, который обходит все проверки безопасности.
Firmware
  └── проверяет shdloader.efi          ✅ Microsoft CA 2011, доверен
        └── ManualPEParse(Shield.efi) ❌ нет LoadImage, нет проверки подписи
              └── EntryPoint()        💥 код под контролем атакующего, до ОС
Периметр Secure Boot настолько силён, насколько силён наименее осторожный бинарник, которому он доверяет.
CVE-2026-25250 — это обход Secure Boot, вызванный некорректной проверкой вторичного EFI-бинарника, загружаемого во время процесса загрузки. Затронутый загрузчик (shdloader.efi) подписан и доверен Secure Boot, но загружает Shield.efi через процедуру ручного разбора PE без какой-либо криптографической проверки.
Это отказ модели проектирования и доверия: доверенный компонент принимает небезопасное решение, которое сводит на нет все последующие защиты.
Secure Boot обеспечивает цепочку доверия, в которой каждый компонент, выполняемый во время последовательности загрузки, должен быть проверен до передачи управления. Модель работает только в том случае, если каждый доверенный бинарник в цепочке соблюдает этот контракт:
Firmware → проверяет загрузчик → загрузчик выполняет только проверенный код
CVE-2026-25250 разрывает второе звено:
Firmware → проверяет shdloader.efi (✅ доверен)
             ↓
           shdloader.efi → загружает Shield.efi (❌ не проверен)
                             ↓
                           Произвольный неподписанный код выполняется до загрузки
