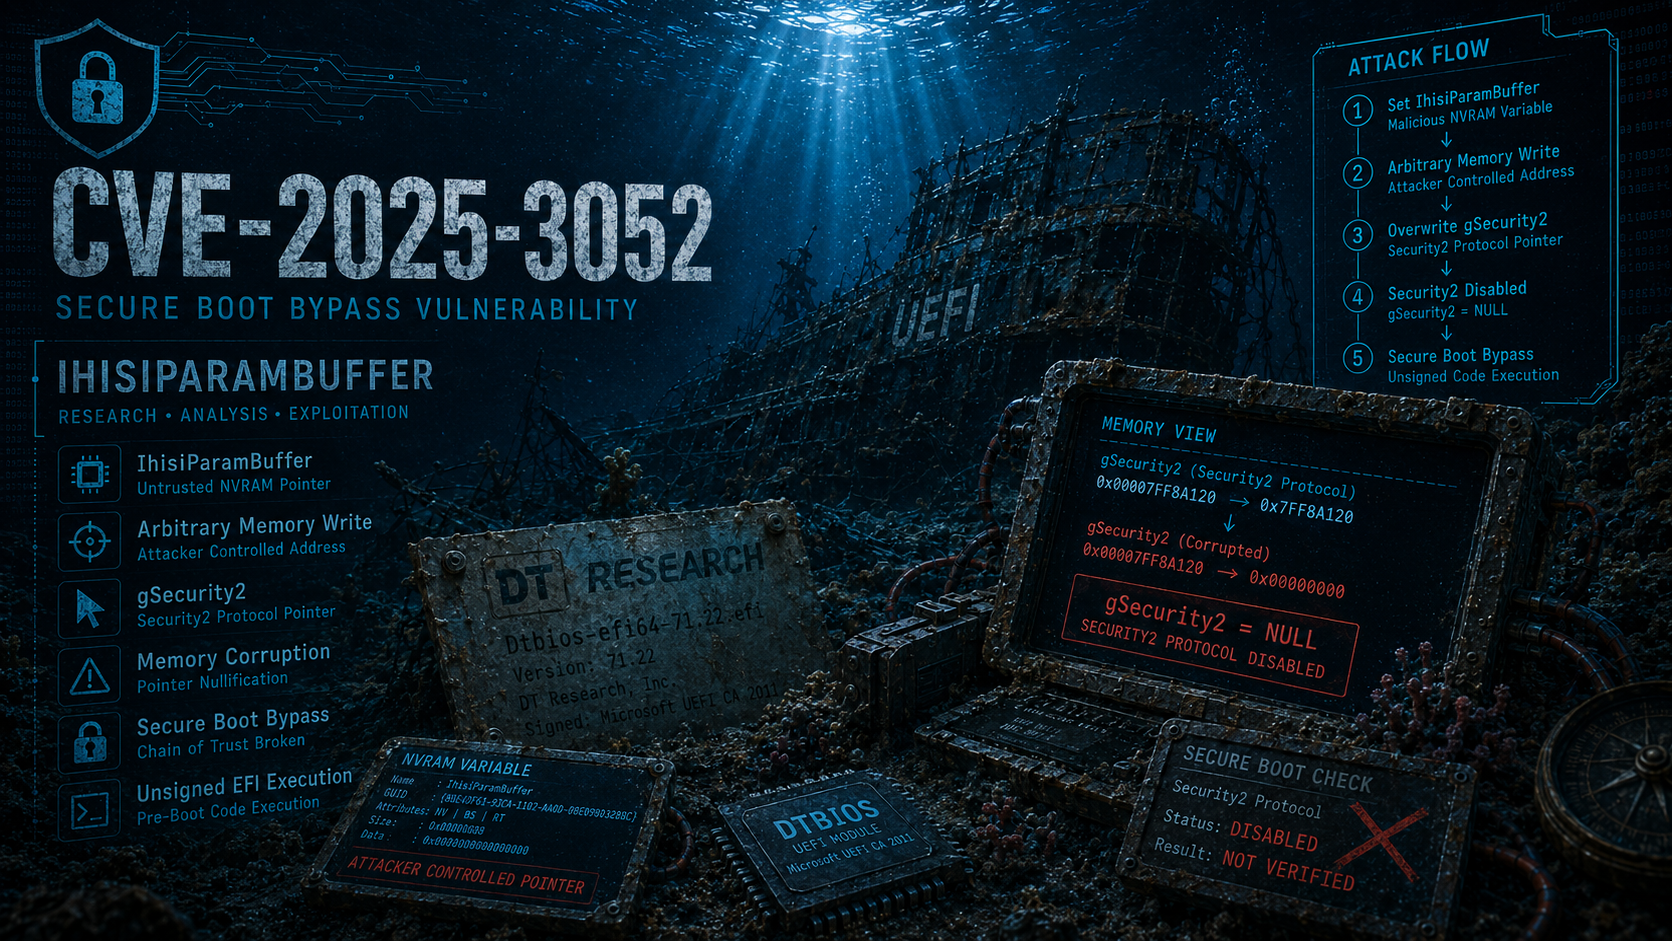

Исследование CVE-2025-3052 — уязвимости прошивки Insyde, которая предоставляет примитив произвольной записи, способный изменять критически важные для безопасности указатели.

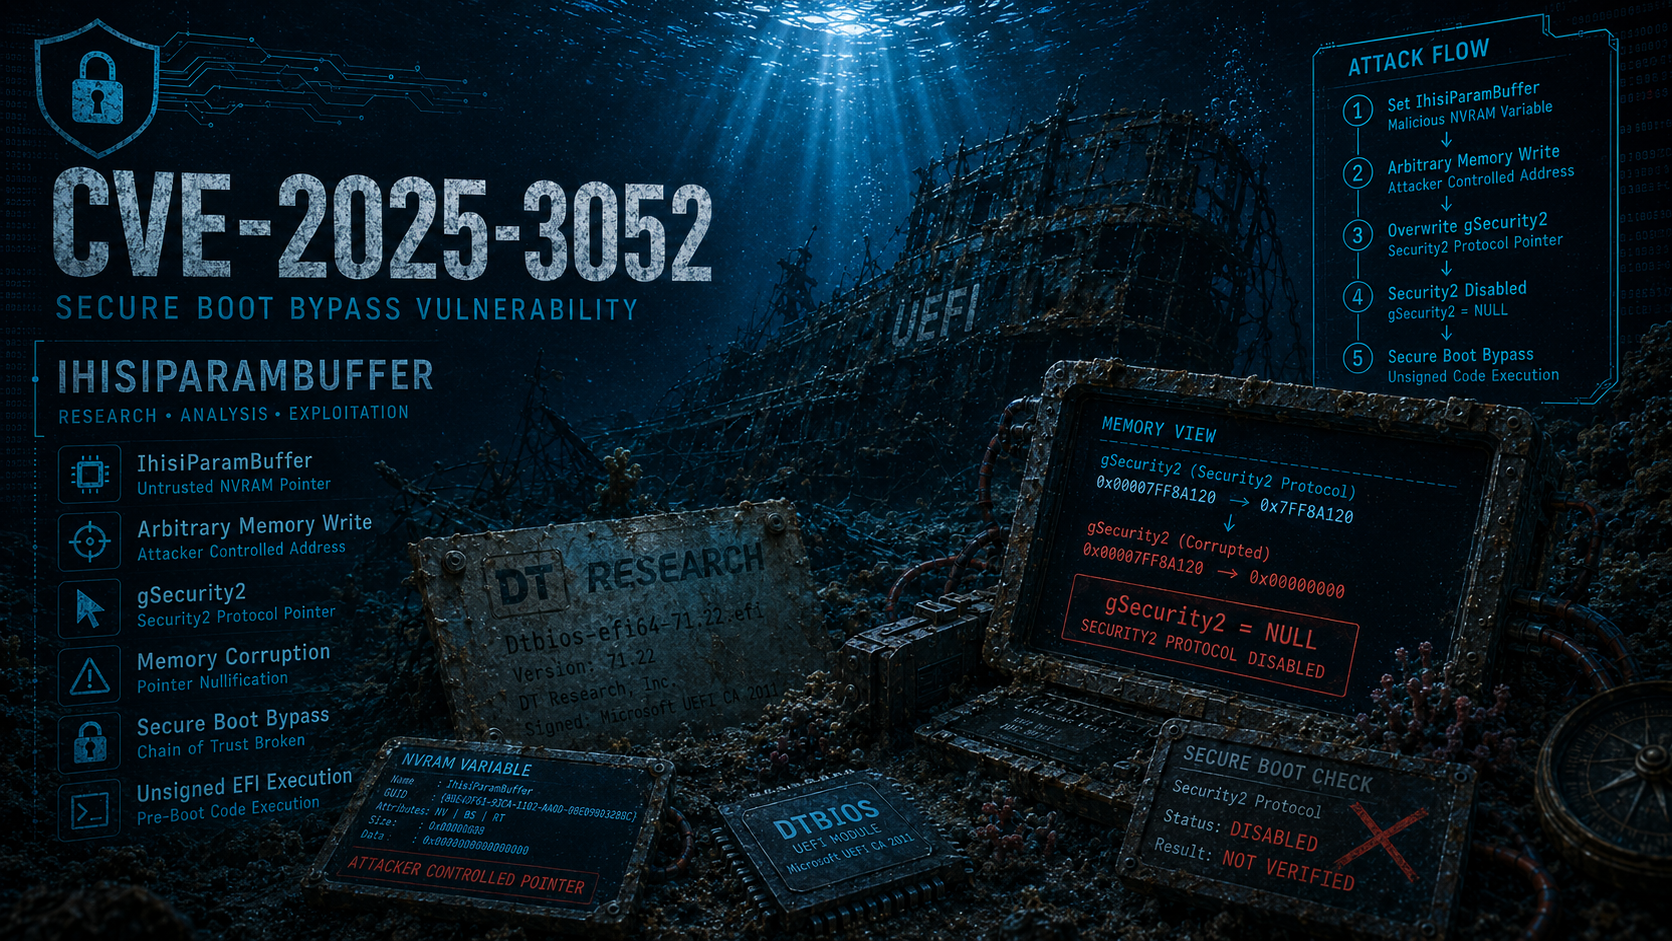
Этот репозиторий объединяет исследовательские материалы, связанные с CVE-2025-3052 — уязвимостью повреждения памяти в модуле UEFI, подписанном сторонним сертификатом Microsoft, которая позволяет атакующему повредить критичные для безопасности структуры прошивки, нейтрализовать проверки Secure Boot и выполнить произвольный неподписанный код до загрузки операционной системы. Он включает технический анализ первопричины и техники эксплуатации, реальные и учебные уязвимые бинарные файлы, а также сопроводительную документацию, призванную помочь исследователям понять, воспроизвести и поэкспериментировать с этим классом уязвимостей.
CVE-2025-3052 была изначально обнаружена и ответственно раскрыта исследовательской командой Binarly. Официальные источники и материалы сообщества:
Этот репозиторий включает два уязвимых бинарных файла, предоставленных с разными целями для исследований и обучения.
Этот бинарный файл представляет уязвимость в том виде, в каком она существовала в реальных условиях.
CVE-2025-3052 — это уязвимость обхода Secure Boot, затрагивающая UEFI-системы, вызванная небезопасной обработкой данных, получаемых из переменной NVRAM внутри подписанного UEFI-приложения. Уязвимость позволяет атакующему повредить критичные для безопасности структуры прошивки во время процесса загрузки, фактически нарушая цепочку доверия UEFI и позволяя выполнить неподписанный код до загрузки операционной системы.
Особую значимость этой уязвимости придаёт не только природа самой ошибки — примитив повреждения памяти, — но и контекст, в котором она существует: модуль UEFI, подписанный сторонним UEFI-сертификатом Microsoft, которому по умолчанию доверяет подавляющее большинство современных систем. В результате эксплуатация происходит на одном из самых ранних и наиболее привилегированных этапов выполнения платформы, до появления средств защиты на уровне ОС.
Secure Boot — это ключевая функция безопасности UEFI, предназначенная для обеспечения цепочки доверия платформы от прошивки до операционной системы. Её основная цель — предотвратить выполнение несанкционированных или вредоносных загрузочных компонентов, таких как буткиты, во время процесса загрузки.
На высоком уровне Secure Boot работает путём криптографической проверки UEFI-исполняемых файлов перед тем, как разрешить их выполнение. Эта проверка выполняется с использованием двух баз данных, поддерживаемых прошивкой:
UEFI-приложение может быть выполнено, если выполняется любое из условий:
По умолчанию большинство систем поставляются со следующими сертификатами, которым доверяют в db:
Уязвимые модули, связанные с CVE-2025-3052, были подписаны с использованием сертификата Microsoft Corporation UEFI CA 2011. Поскольку этому сертификату широко доверяют у разных производителей и на разных платформах, любое подписанное им приложение может выполняться на большинстве UEFI-систем без взаимодействия с пользователем. Это широкое доверие значительно усиливает влияние уязвимости в таком модуле, поскольку фактически обходит предполагаемые гарантии защиты Secure Boot.
Уязвимый UEFI-модуль был первоначально обнаружен в ходе крупномасштабного анализа UEFI-бинарных файлов, загруженных в публичные репозитории вредоносного ПО, в первую очередь в VirusTotal. Хотя первая публичная загрузка модуля произошла в ноябре 2024 года, проверка его подписи Authenticode показала, что он был подписан ещё в октябре 2022 года, что указывает на то, что бинарный файл мог циркулировать в течение значительного времени до обнаружения.
Исходное имя файла, наблюдавшееся во время анализа, было Dtbios-efi64-71.22.efi. Изучение встроенных строк, метаданных сертификата и поведения файла убедительно указывало на то, что модуль был разработан компанией DT Research, Inc, производителем, специализирующимся на защищённых мобильных вычислительных устройствах.
Дальнейшая обратная разработка показала, что модуль представляет собой утилиту прошивки BIOS, предназначенную для чтения образа прошивки с диска и записи его в ROM системы. Хотя изначально он предназначался для оборудования DT Research, модуль не ограничен конкретной платформой и может выполняться на любой системе, доверяющей стороннему UEFI-сертификату Microsoft.
