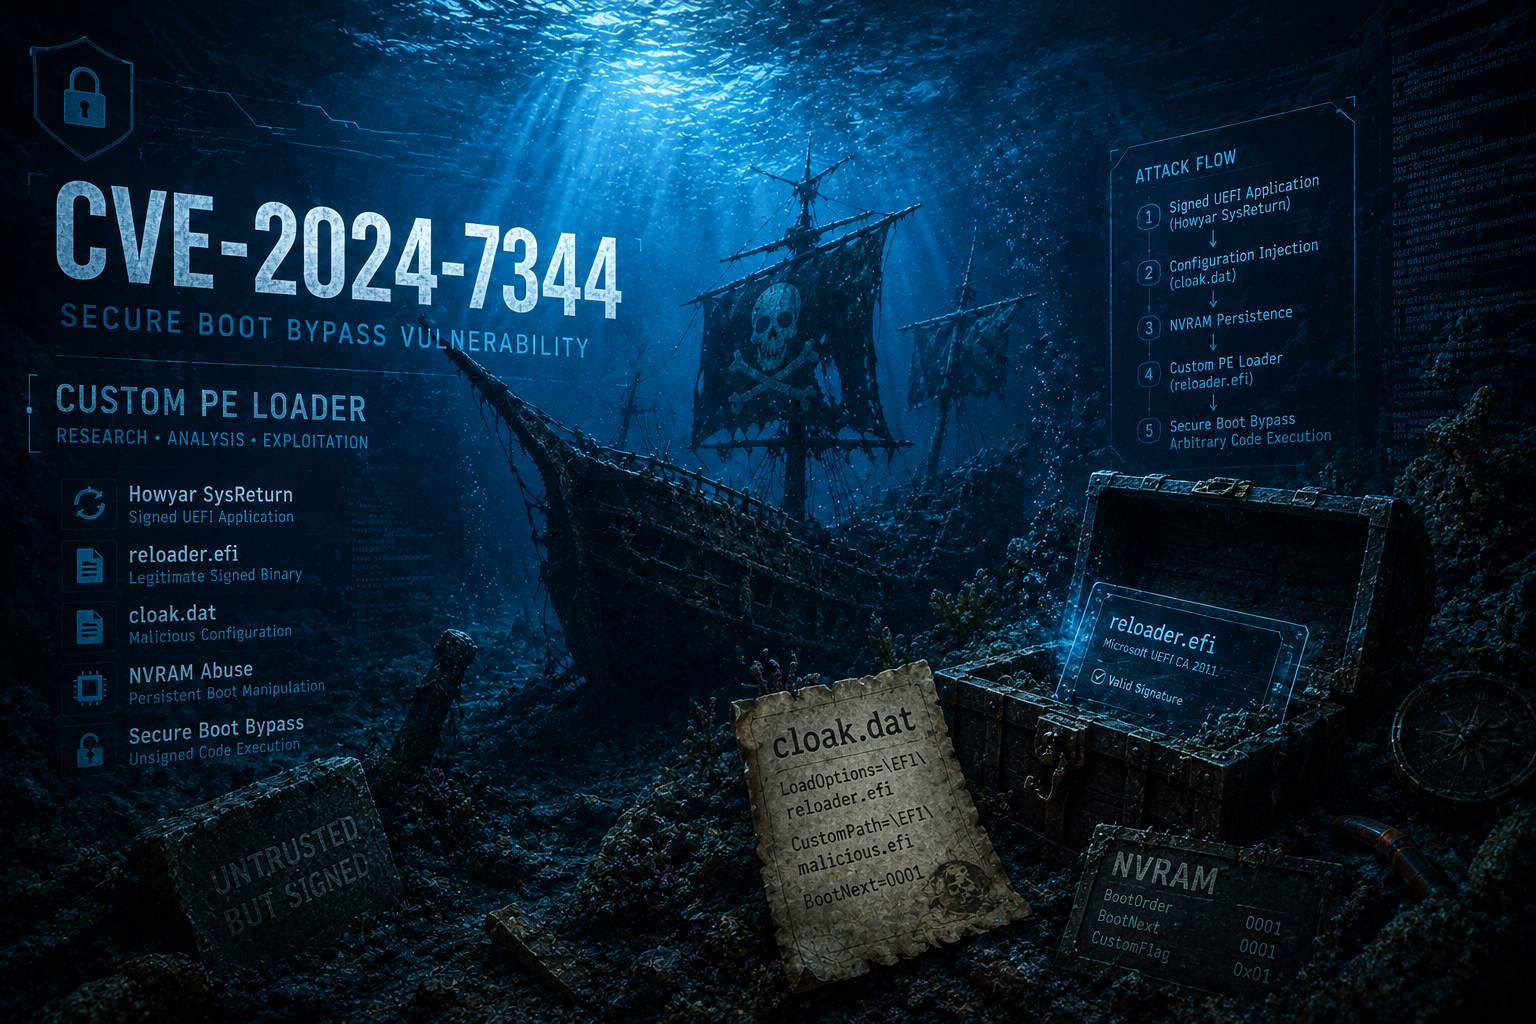
Техническое исследование обхода UEFI Secure Boot, вызванного небезопасным пользовательским загрузчиком PE, включающее анализ первопричины, процесс эксплуатации уязвимости и учебный proof-of-concept.

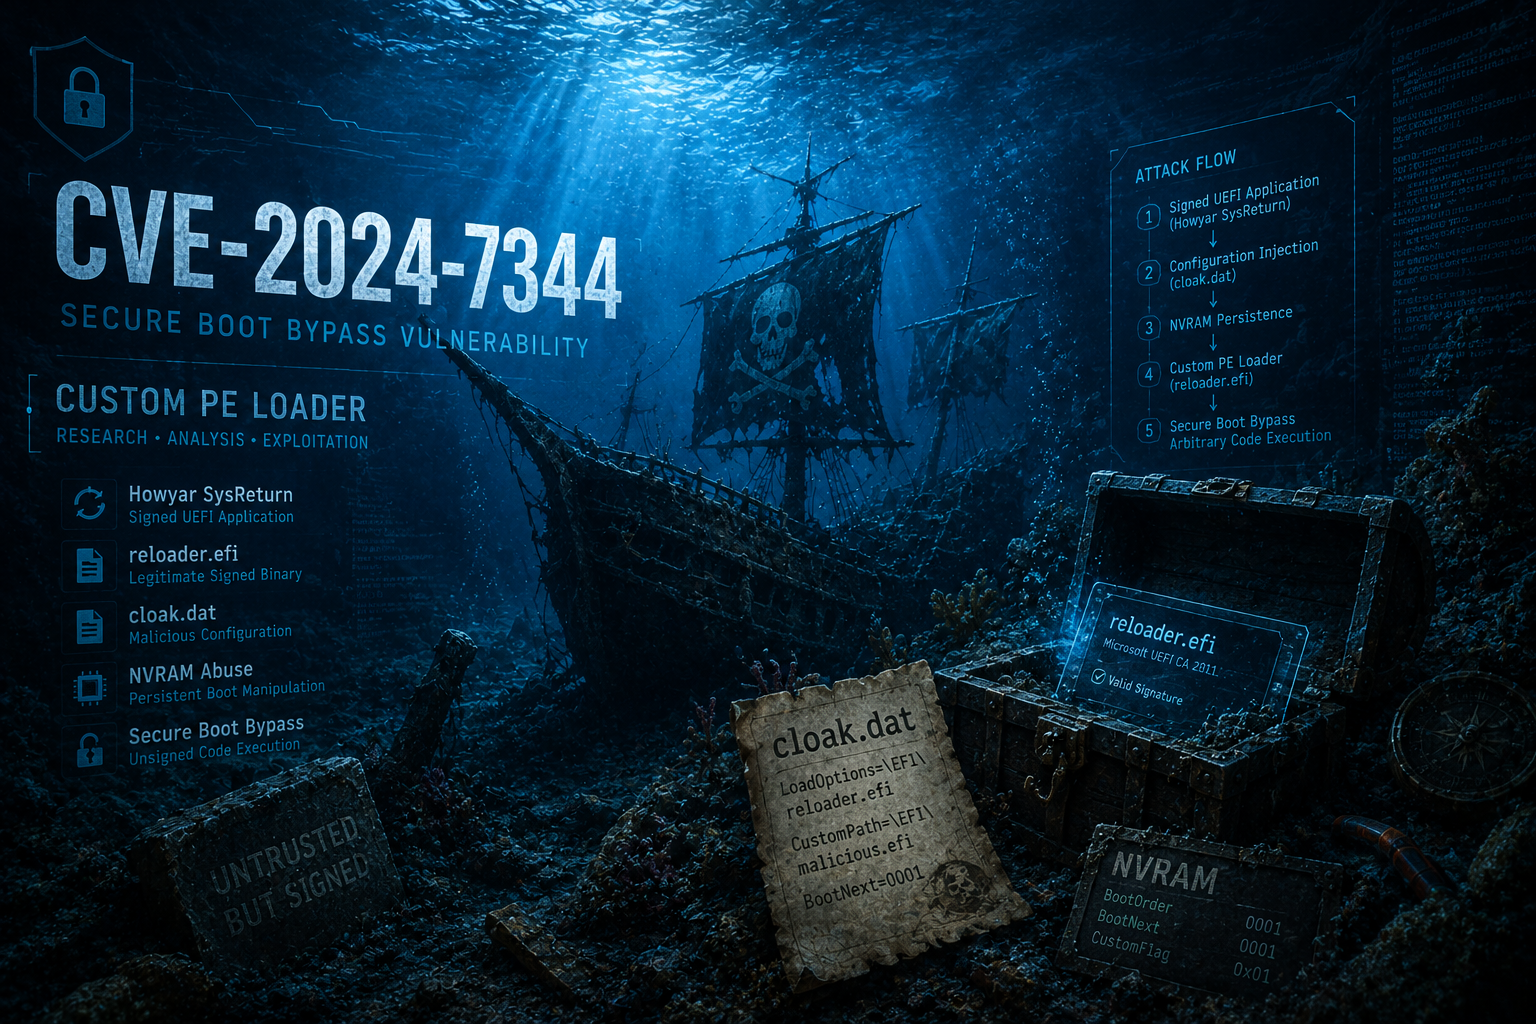
Этот репозиторий содержит исследовательские материалы, связанные с CVE-2024-7344 — уязвимостью обхода Secure Boot, затрагивающей системы UEFI. Здесь собраны технический анализ уязвимости, документация по сценарию атаки и воссозданные приложения, предназначенные для воспроизведения уязвимого поведения в контролируемых средах. Репозиторий также включает документацию и исследовательские ресурсы, призванные помочь специалистам по безопасности в изучении, исследовании и экспериментах с методами, связанными с данной уязвимостью.
CVE-2024-7344 была первоначально обнаружена и ответственно раскрыта исследовательской командой ESET при координационной поддержке CERT/CC. Официальные и общественные ссылки:
Этот репозиторий включает упрощённое образовательное доказательство концепции, воспроизводящее тот же класс уязвимости, что и CVE-2024-7344. Кроме того, часть оригинальной реальной реализации была проанализирована и задокументирована в рамках специализированного исследовательского проекта по безопасности UEFI.
Исследователям, заинтересованным в понимании исторического происхождения этой уязвимости, оригинального формата ALRM, кастомного загрузчика RxPE и эволюции затронутых продуктов после отзыва сертификатов Microsoft, следует обратиться к сопутствующему репозиторию "UEFI-Security-Research-Howyar-SysReturn-NetCopy".
Оригинальное 32-разрядное уязвимое UEFI-приложение, затронутое CVE-2024-7344, включено в этот репозиторий.
Известно, что 64-разрядный бинарный файл доступен внутри архива, размещённого на VirusTotal. Доступ к этому образцу требует учётной записи VirusTotal Enterprise, и на момент написания у нас не было доступа для его загрузки. Для справки, образец можно найти по следующему URL для исследователей, имеющих соответствующий доступ:
CVE-2024-7344 — это уязвимость обхода UEFI Secure Boot, вызванная UEFI-приложением стороннего производителя, подписанным Microsoft, которое некорректно загружает и выполняет неподписанные UEFI-бинарные файлы в процессе загрузки. Уязвимость позволяет злоумышленникам выполнять недоверенный код до загрузки операционной системы, фактически нарушая цепочку доверия UEFI Secure Boot даже при включённом Secure Boot.
В отличие от других уязвимостей обхода Secure Boot, основанных на повреждении памяти или манипуляциях с NVRAM, CVE-2024-7344 является результатом логической ошибки и дефекта проектирования. Затронутое UEFI-приложение реализует собственный кастомный PE-загрузчик вместо использования стандартных служб UEFI (LoadImage и StartImage), тем самым обходя всю криптографическую проверку, обычно обеспечиваемую Secure Boot.
Поскольку уязвимое приложение подписано сертификатом Microsoft для сторонних UEFI-компонентов и по умолчанию доверено на большинстве систем, эксплуатация происходит на этапе с высокими привилегиями и на ранней стадии выполнения платформы.
Secure Boot — это ключевая функция безопасности UEFI, предназначенная для обеспечения цепочки доверия платформы от прошивки до операционной системы. Её основная цель — предотвращение выполнения несанкционированных или вредоносных загрузочных компонентов, таких как буткиты, в процессе загрузки.
На высоком уровне Secure Boot работает путём криптографической проверки UEFI-исполняемых файлов перед их запуском. Эта проверка выполняется с использованием двух баз данных, поддерживаемых прошивкой:
UEFI-приложению разрешено выполняться, если выполняется одно из условий:
По умолчанию большинство систем поставляются со следующими сертификатами, доверенными в db:
Уязвимое приложение, затронутое CVE-2024-7344, подписано сертификатом Microsoft Corporation UEFI CA 2011. Поскольку этот сертификат широко доверен у разных производителей и платформ, любая уязвимость в таком подписанном приложении имеет глобальное влияние и может быть эксплуатирована на большинстве UEFI-систем.
Уязвимость была обнаружена исследовательской командой ESET при анализе UEFI-компонентов, поставляемых с несколькими продуктами для восстановления системы в реальном времени. Первоначальная разведка выявила наличие UEFI-приложения, подписанного Microsoft, с именем reloader.efi, развёрнутого вместе с файлом данных cloak.dat на системном разделе EFI (ESP).