
 themalwareguardian/brokeclaudia
CVE-2025-41090(brokeCLAUDIA):microCLAUDIA 中的访问控制失效,这是 CCN-CERT 的反勒索软件平台。

 CVE-2025-41090 — Уязвимость нарушенного контроля доступа в microCLAUDIA
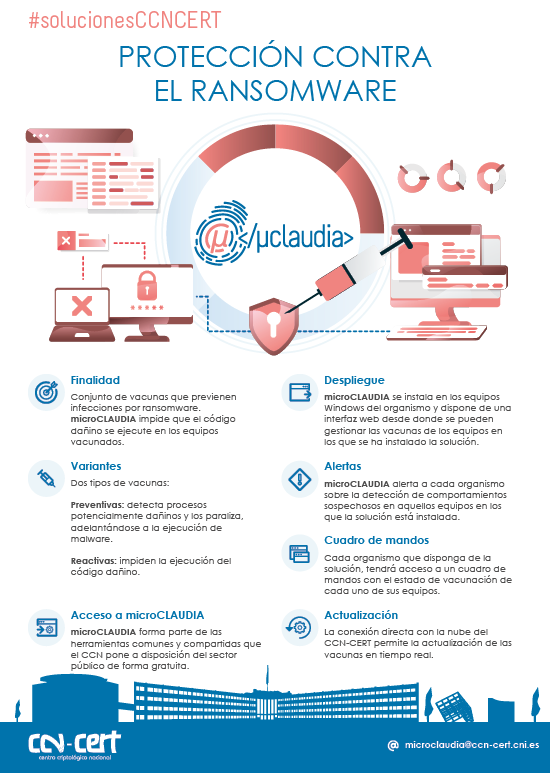
microCLAUDIA — это возможность на основе движка CLAUDIA, которая обеспечивает защиту от вредоносного кода программ-вымогателей на оборудовании организации. Это достигается с помощью легковесного агента для систем Windows, который занимается развертыванием и выполнением вакцин.
Подключение агента к центральному сервису microCLAUDIA, расположенному в облаке CCN-CERT, позволяет загружать и выполнять вакцины, настроенные организацией для своих компьютеров. После загрузки агенту не требуется подключение к облаку для выполнения или наличия центрального сервиса или сервера, установленного в организации. Кроме того, сервис предлагает автоматическое обновление этих вакцин для адаптации к новым способам запуска программ-вымогателей.
С другой стороны, CCN-CERT администрирует центральный сервис в своём облаке и отвечает за создание новых вакцин, позволяя организации получить доступ к этому сервису и, таким образом, просматривать общее состояние вакцинации своего оборудования и даже настраивать её применение.
microCLAUDIA может быть развёрнут с помощью любого инструмента управления распространением программного обеспечения или через политики Windows. Кроме того, он не требует дополнительных изменений в сети организации.
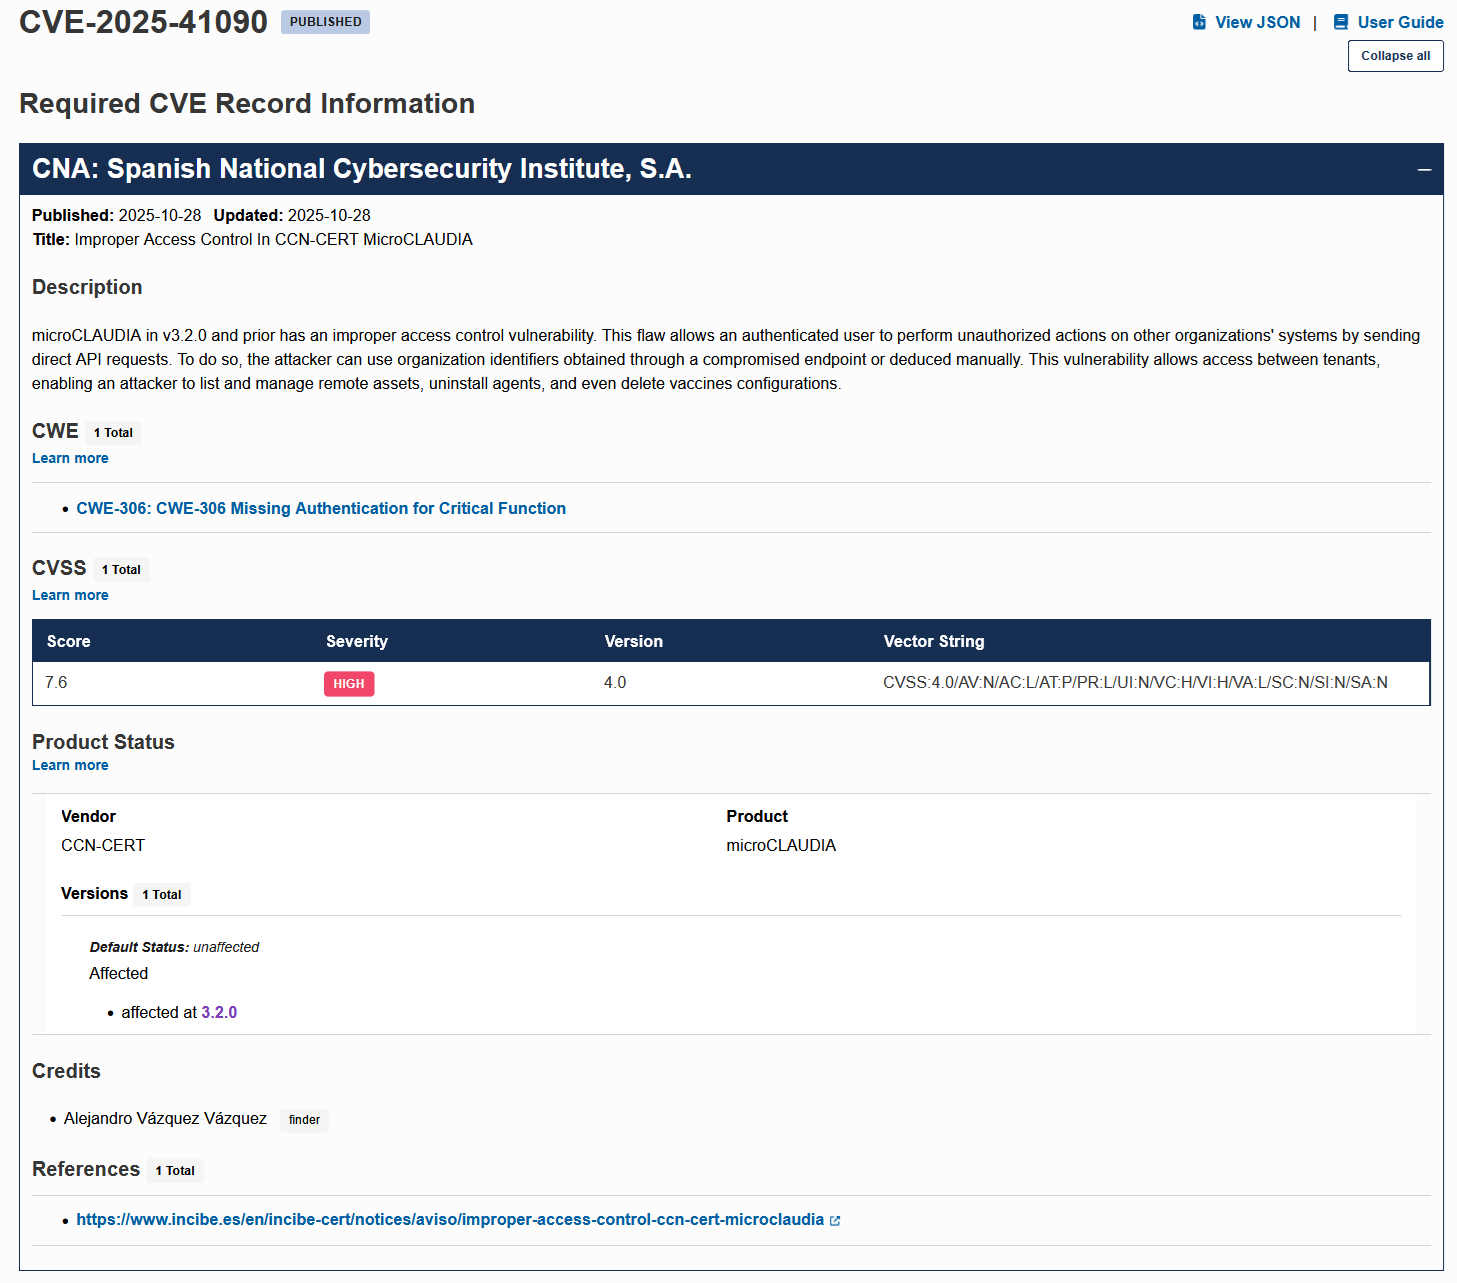 https://www.cve.org/CVERecord?id=CVE-2025-41090
 https://www.incibe.es/en/incibe-cert/notices/aviso/improper-access-control-ccn-cert-microclaudia
 https://cwe.mitre.org/data/definitions/306.html
Нарушенный контроль доступа возникает, когда пользователь может получить доступ к ресурсам или выполнять действия, которые ему не разрешены.
В версии 3.2.0 и более ранних версиях microCLAUDIA существует уязвимость нарушенного контроля доступа (brokeCLAUDIA), которая позволяет злоумышленнику, ранее получившему доступ к учётной записи, получать доступ или изменять данные других организаций, не связанных с этим пользователем.
Другими словами, злоумышленник может манипулировать информацией организаций, напрямую не связанных с скомпрометированной учётной записью.
Для успешной эксплуатации этой уязвимости необходимо понимать следующие ключевые аспекты:
Для устранения уязвимости нарушенного контроля доступа, выявленной в microCLAUDIA, необходимо реализовать несколько ключевых мер. Прежде всего, необходимо усилить контроль API, чтобы предотвратить несанкционированный доступ к информации. Внедрите проверки, чтобы прямой доступ к данным был ограничен, и применяйте процедуры верификации для подтверждения связи пользователя с организацией перед предоставлением доступа.
Кроме того, крайне важно решить конкретную проблему безопасности, связанную с передачей идентификаторов в GET-запросах. Это означает, что идентификаторы, необходимые для основной функциональности, не должны передаваться таким образом, чтобы они были раскрыты. Рекомендуется использовать безопасные методы передачи для укрепления этой части архитектуры безопасности microCLAUDIA.
Добросовестное внедрение этих мер позволит эффективно устранить выявленную уязвимость нарушенного контроля доступа в microCLAUDIA. Сочетание усиленного контроля API и безопасных методов передачи данных формирует надёжную защиту, значительно снижая риск несанкционированного доступа и манипулирования конфиденциальной информацией.
Ниже вы можете найти оригинальные материалы презентации:
Скрипт на Python, специально разработанный для обнаружения наличия уязвимости нарушенного контроля доступа в microCLAUDIA.
git clone https://github.com/TheMalwareGuardian/brokeCLAUDIA
cd brokeCLAUDIA
python -m venv venv
pip3 install -r requirements.txt
source venv/bin/activate or venv\Scripts\activate






