
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
iOSRestrictionBruteForce — Взлом кодов-ограничений iOS с помощью Python | Kitploit

Инструменты/GitHubGitHub/thehappydinoa/iosrestrictionbruteforce
Безопасность iOSАтаки на ПаролиФорензикаМобильная безопасность
GitHubthehappydinoa/iosrestrictionbruteforce

iOSRestrictionBruteForce

Взлом кодов-ограничений iOS с помощью Python

Репозиторий
Поделиться
37773682 лет назадПроверено Kitploit

iOS Restriction Passcode Brute Force Version

Python OS iOS PRs Welcome Code Climate

Обзор

Эта версия приложения написана на Python и используется для взлома пароля ограничений iPhone/iPad, используя уязвимость в незашифрованных резервных копиях, позволяющую обнаружить хеш и соль.
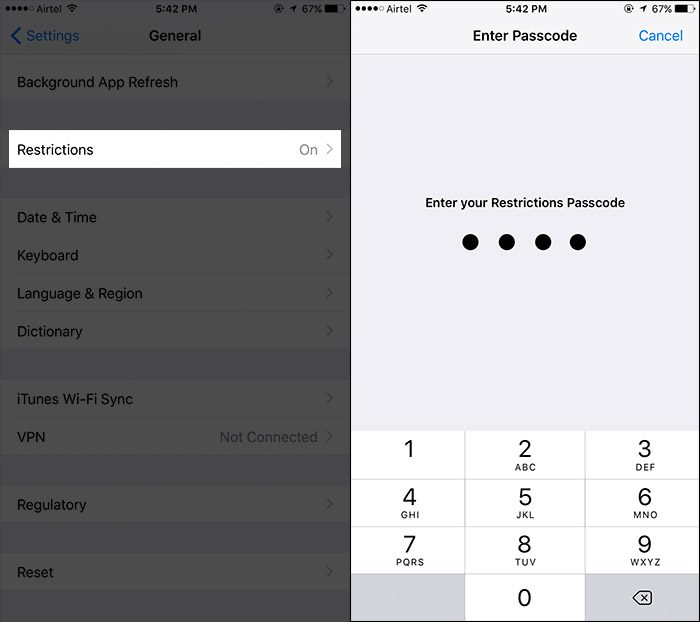
Restriction Passcode

ЗАВИСИМОСТИ

Протестировано с Python 2.7 и Python 3.7

Требуется requests Установка: pip install requests

Использование

usage: ioscrack.py [-h] [-c] [--mojave] [-b folder]

a script to crack the restriction passcode of an iDevice

optional arguments:
-h, --help            show this help message and exit
-c, --cli             prompts user for input
-m, --mojave              helps user run script on macOS mojave
-b folder, --backup folder
                    where backups are located

Как использовать

  1. Клонировать репозиторий

    git clone https://github.com/thehappydinoa/iOSRestrictionBruteForce && cd iOSRestrictionBruteForce
    
  2. Убедитесь, что используете iTunes или libimobiledevice для создания резервной копии iOS-устройства на компьютере

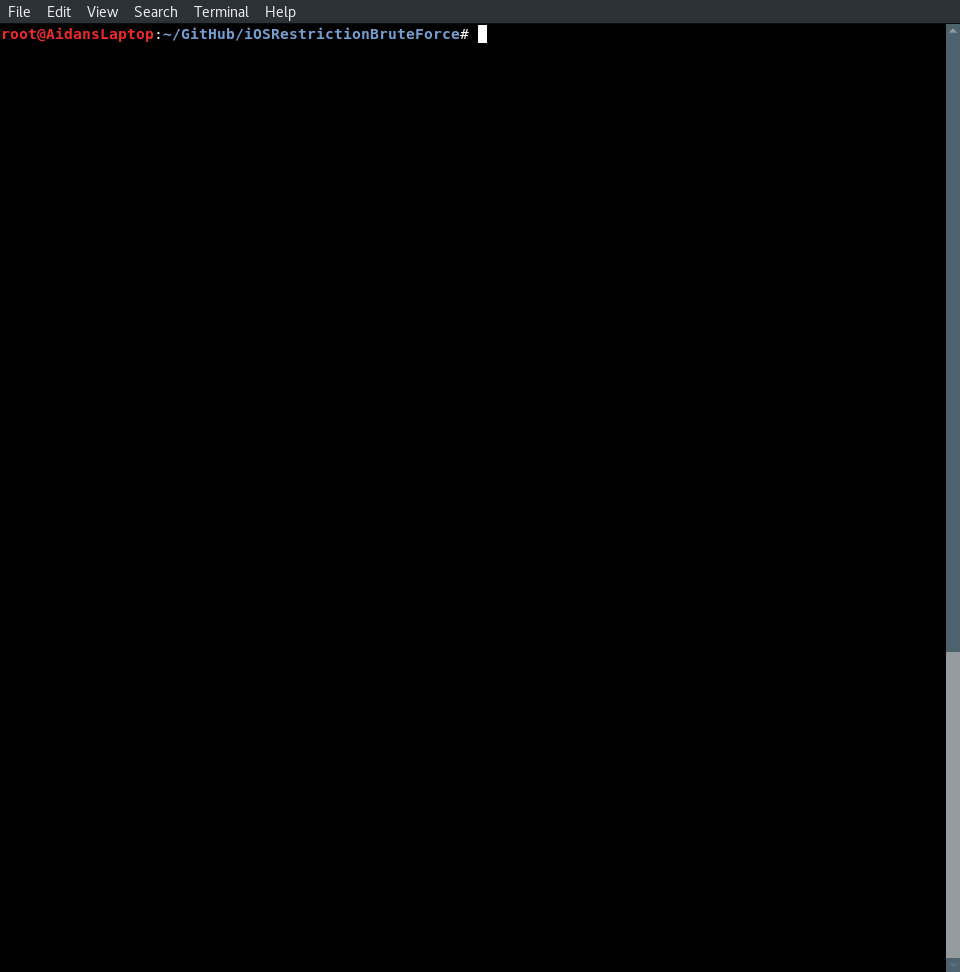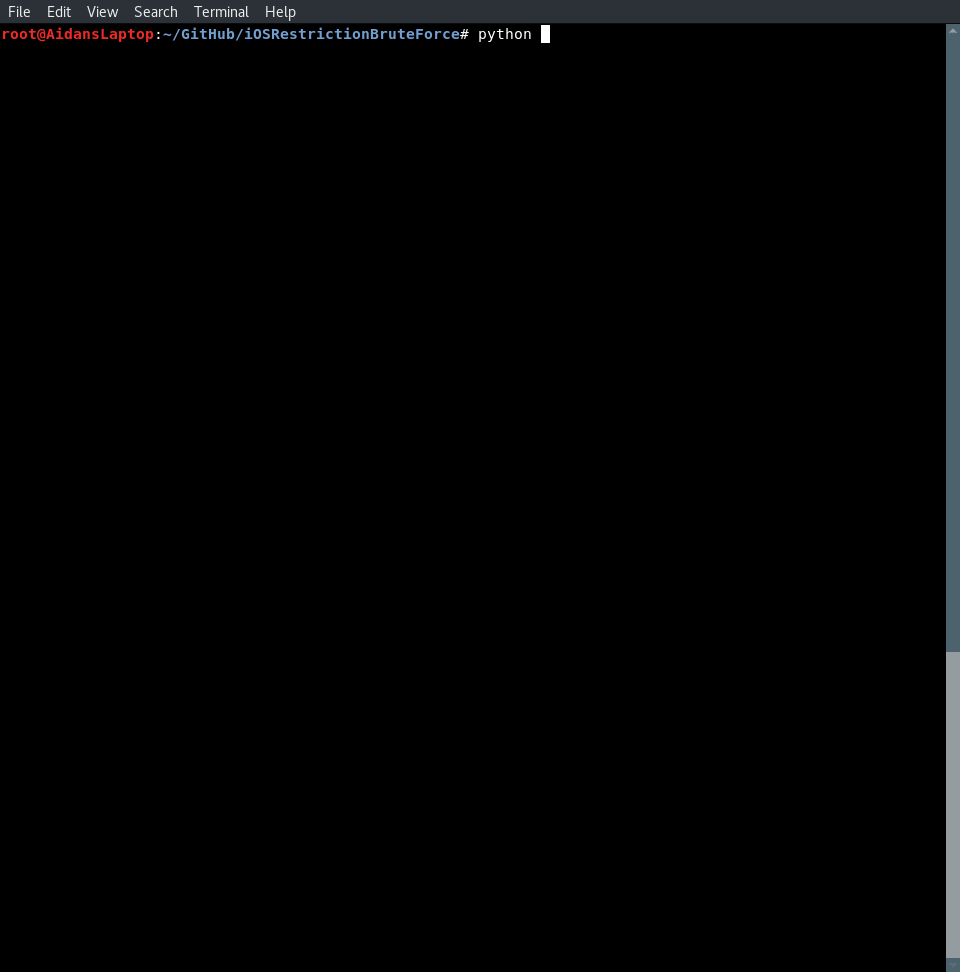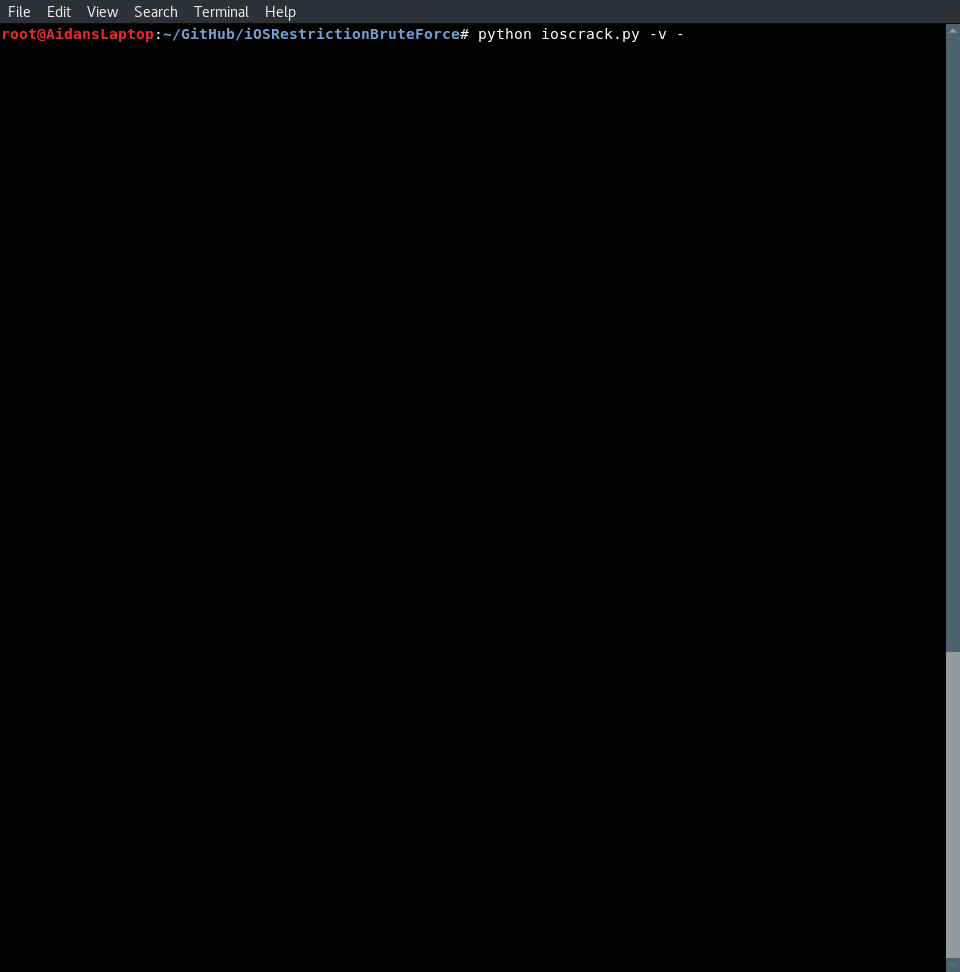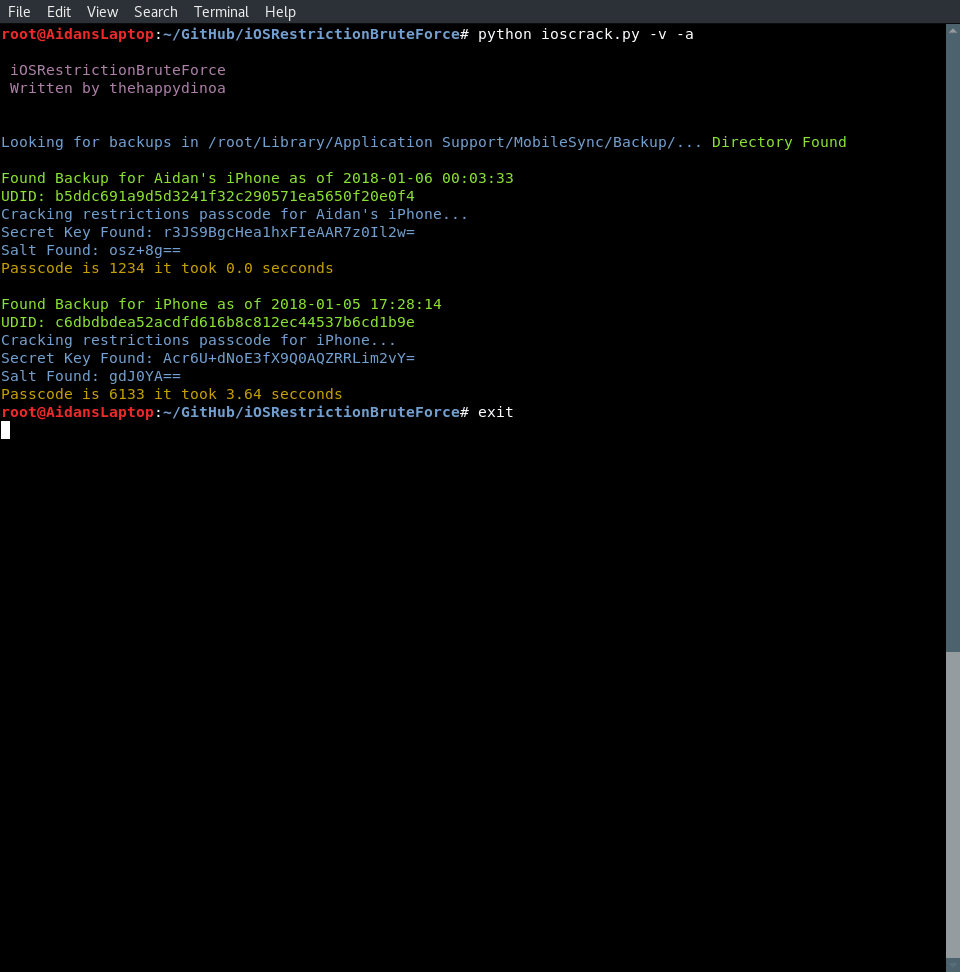
  3. Запустить ioscrack.py

    python ioscrack.py
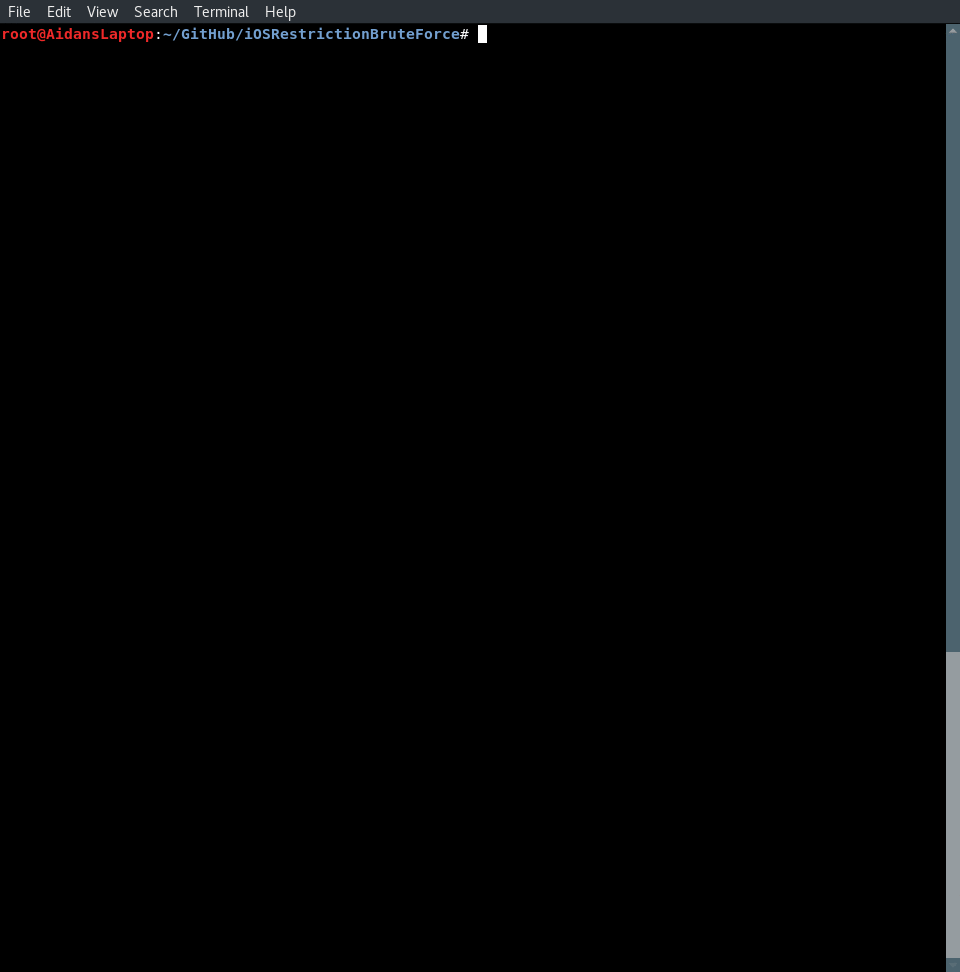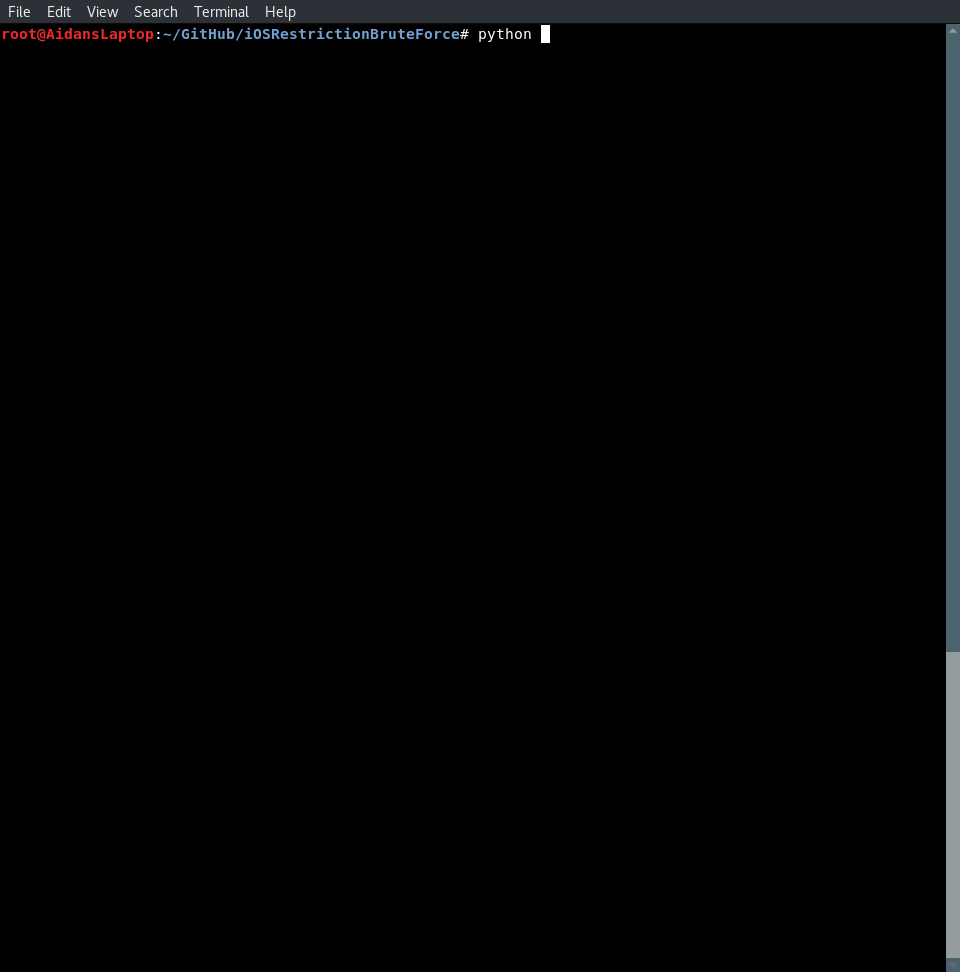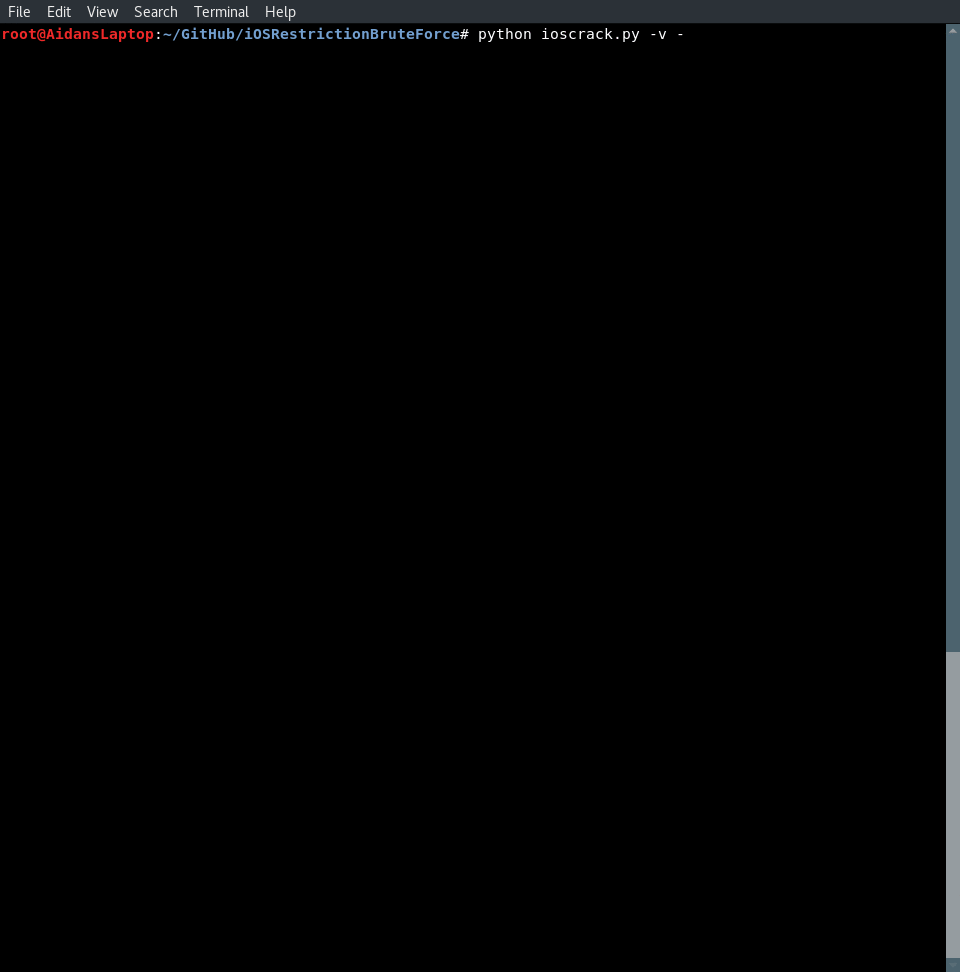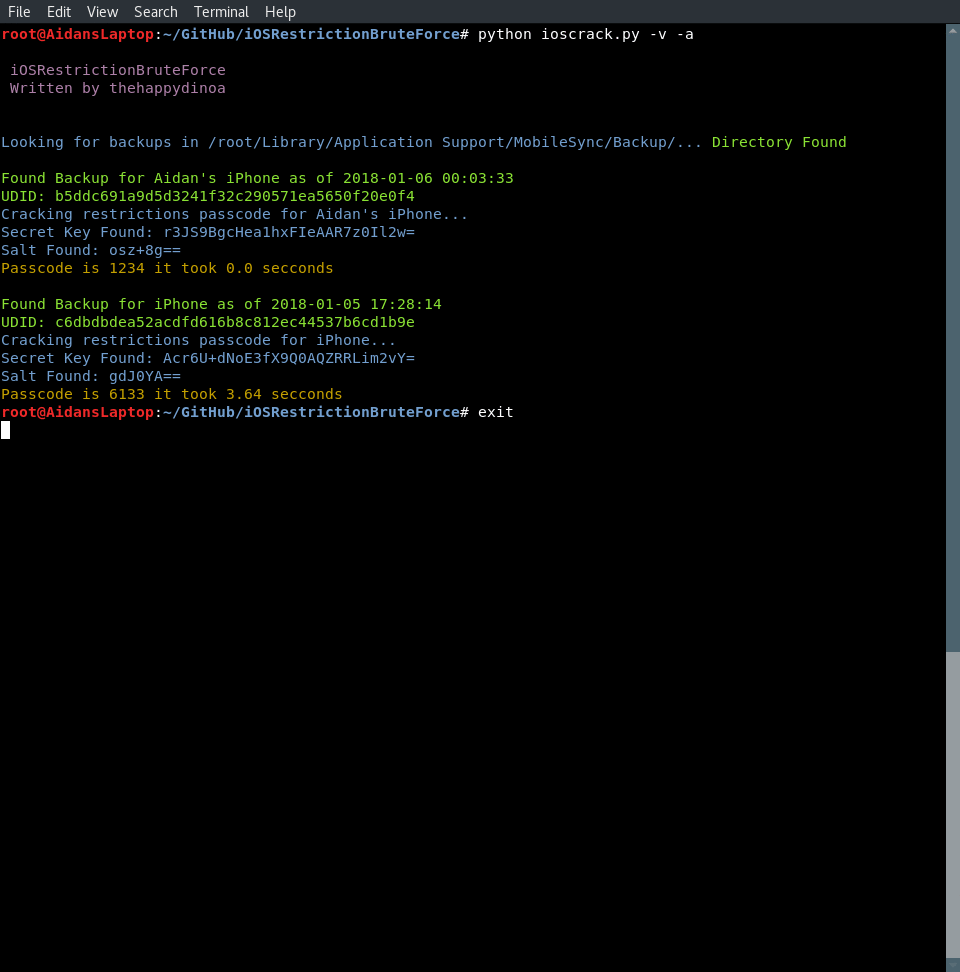
    

GIF

Как это работает

С помощью взлома хеша pbkdf2 с использованием лямбда-функции и Passlib

  1. Пробует топ-20 четырехзначных PIN-кодов

  2. Пробует даты рождения от 1000 до (50 лет в будущее)

  3. Полный перебор PIN-кодов от 1 до 9999

  4. Добавляет успешные PIN-коды в локальную базу данных

Как защититься

  1. Шифровать резервные копии

  2. Создавать резервные копии только на доверенных компьютерах

Примечания

Возможны проблемы с доступом к ~/Library/Application\ Support/MobileSync/Backup/ на macOS Mojave и новее, так как SIP (System Integrity Protection) блокирует программный доступ к этой папке. Обходной путь: скопировать папку Backup из указанного пути в папку iOSRestrictionBruteForce, затем запустить python ioscrack.py -b Backup. Или запустить python ioscrack.py --mojave

Вклад

Лучшие способы внести вклад

  • Поставьте звезду на GitHub — если вы используете проект и он вам нравится, пожалуйста, хотя бы поставьте звезду :)
  • Продвижение
  • Открывайте issues
  • Отправляйте исправления и/или улучшения через Pull Requests
  • Добавляйте в вики

Продвижение

Нравится проект? Пожалуйста, поддержите, чтобы обеспечить дальнейшее развитие:

  • Поставьте звезду этому репозиторию на GitHub

  • Подпишитесь на меня

    • Twitter
    • GitHub

Благодарности

  • yuejd

ЛИЦЕНЗИЯ

Лицензия MIT

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





