
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Атаки на ПаролиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubthedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415

CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

Поделиться

Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

Репозиторий
296393 лет назадПроверено Kitploit

Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

  1. Уязвимость удалённого выполнения кода в административной панели RG-EW1200G (CVE-2023-3306)
  2. CVE-2023-4169 Несанкционированное изменение произвольного пароля (CVE-2023-4169)
  3. Обход аутентификации Ruijie RG-EW1200G (CVE-2023-4415)

Внимание

Я разработал инструмент для локального тестирования и разработки POC, который предназначен только для технического изучения. Пожалуйста, не используйте его в незаконных целях. Любые прямые или косвенные последствия и убытки, вызванные использованием информации, представленной в этой статье отдельными лицами или организациями, являются ответственностью самих пользователей и не имеют отношения к автору!!! Я разработал инструмент для локального тестирования и разработки POC, который предназначен только для технического изучения. Пожалуйста, не используйте его в незаконных целях. Любые прямые или косвенные последствия и убытки, вызванные использованием информации, представленной в этой статье отдельными лицами или организациями, являются ответственностью самих пользователей и не имеют отношения к автору!!!
1697433220057

Описание

Ruijie Network — это бренд решений в области передачи данных. Ruijie Network придерживается пути независимых исследований и разработок и выбирает уникальный путь развития на высококонкурентном рынке сетевого оборудования, основанный на «сценарных инновациях». С момента своего основания Ruijie Network поставила перед собой миссию «способствовать развитию сетевых технологий, идти в ногу с волной сетевых приложений, объединять технологии и приложения и содействовать социальному прогрессу»

Установка

Просто установите библиотеку requests

pip install -r requirements.txt

Использование инструмента

python 锐捷RG-EW1200G登录绕过(CVE-2023-4415).py -h
usage: 锐捷RG-EW1200G登录绕过(CVE-2023-4415).py [-h] (-u URL | -f FILE) [--random-agent RANDOM_AGENT | -a USERAGENT]
                                          [-d DELAY] [-t THREAD] [--proxy PROXY]

Ruijie RG-EW1200G: login bypass(CVE-2023-4415) & RCE(CVE-2023-3306) & anonymous reset password(CVE-2023-4169)

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Enter target object
  -f FILE, --file FILE  Input target object file
  --random-agent RANDOM_AGENT
                        Using random user agents
  -a USERAGENT, --useragent USERAGENT
                        Using the known User-agent
  -d DELAY, --delay DELAY
                        Set multi threaded access latency (setting range from 0 to 5)
  -t THREAD, --thread THREAD
                        Set the number of program threads (setting range from 1 to 50)
  --proxy PROXY         Set up the proxy

После получения прав на вход в систему можно выполнить следующие операции:
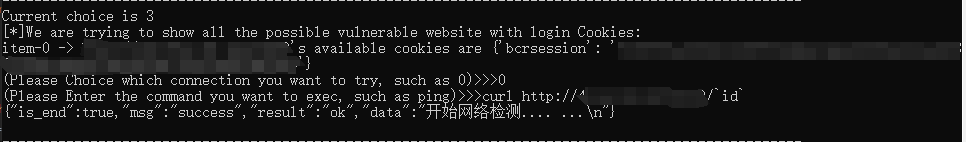
  • Введите 0, чтобы выйти из соединения!
  • Введите 1, чтобы показать все записанные cookies!
  • Введите 2, чтобы попытаться обойти аутентификацию устройства!
  • Введите 3, чтобы попытаться выполнить удалённый код для управления устройством!
  • Введите 4, чтобы попытаться сбросить пароль пользователя!

Пример

1697591593786 1697591619202
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    390
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    263

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →