
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-34102 — CVE-2024-34102: Неаутентифицированный XXE в Magento | Kitploit

Инструменты/GitHubGitHub/th3gokul/cve-2024-34102
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubth3gokul/cve-2024-34102

CVE-2024-34102

CVE-2024-34102: Неаутентифицированный XXE в Magento

Репозиторий
131251 год назадЕщё не проверено
Поделиться

CVE-2024-34102: Неаутентифицированная XXE-уязвимость Magento

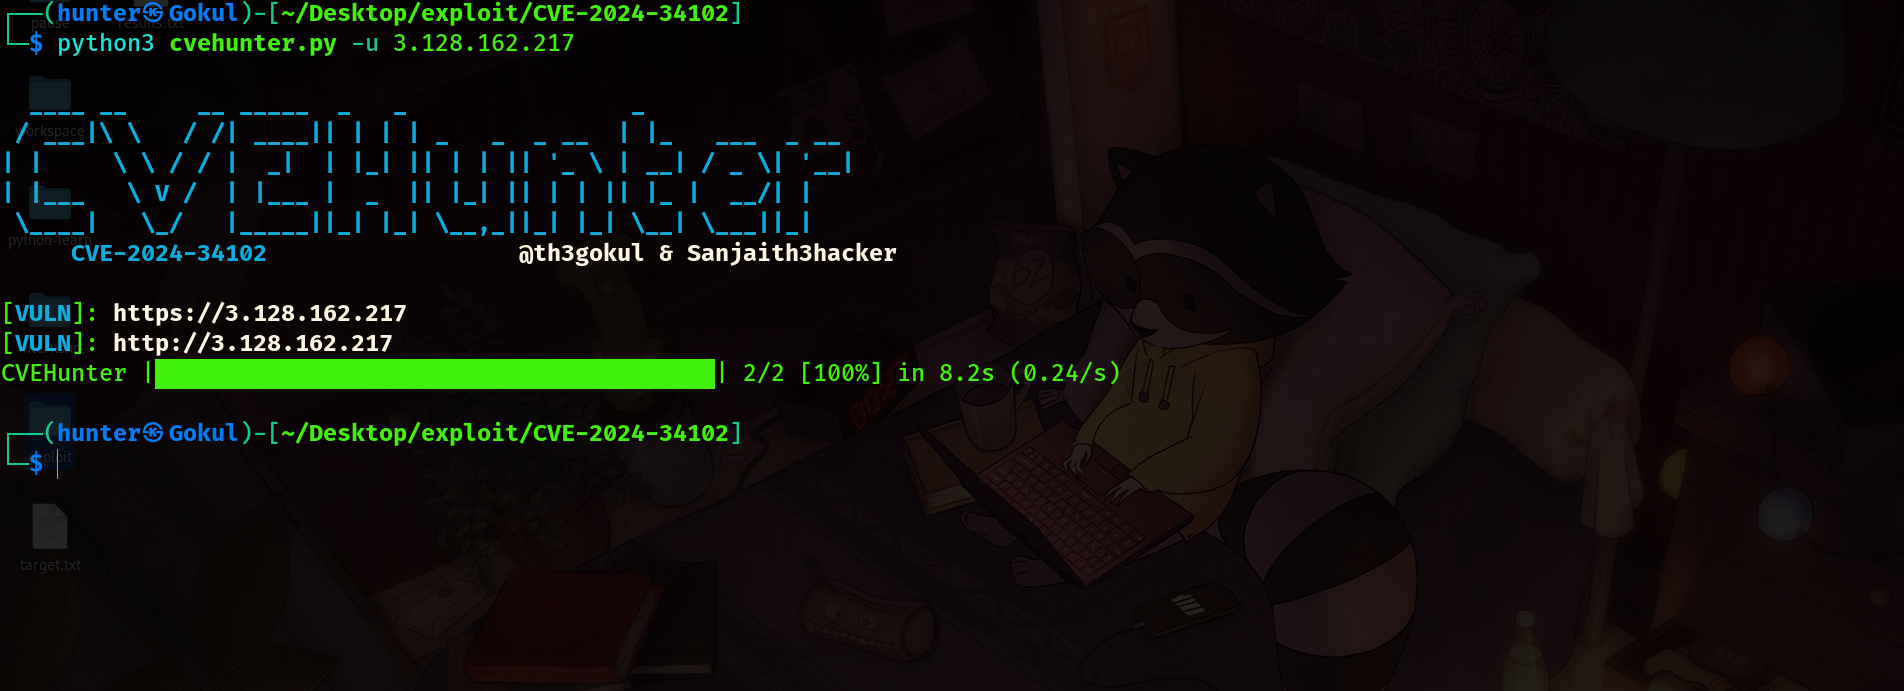
Инструмент CVEHunter для обнаружения уязвимостей и эксплуатации CVE-2024-34102 с асинхронной производительностью.
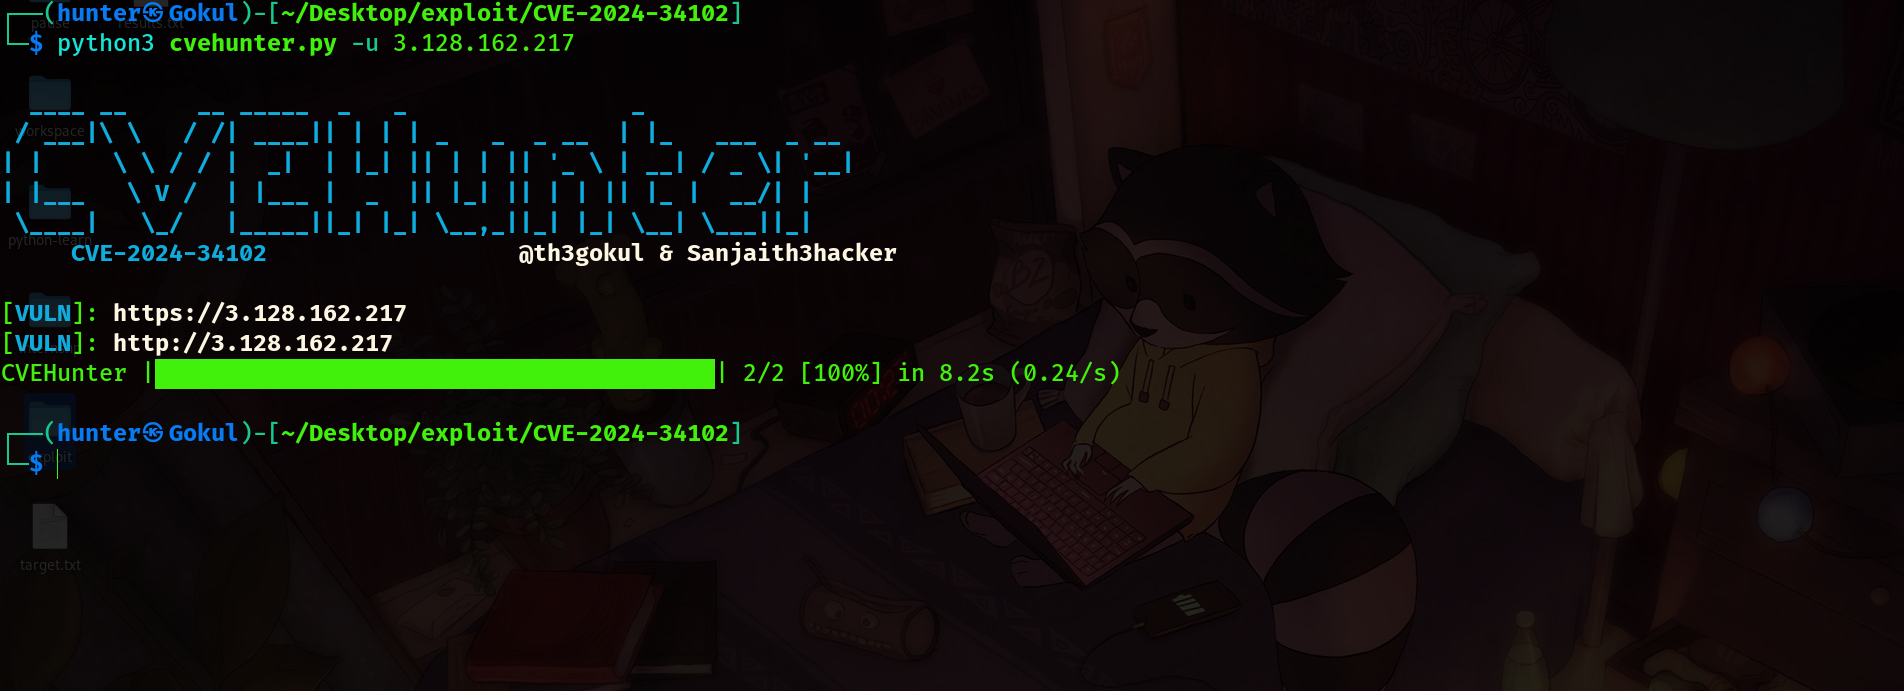

Установка

git clone https://github.com/th3gokul/CVE-2024-34102.git
cd CVE-2024-34102
pip install -r requirements.txt
python3 cvehunter.py --help

Использование

python3 cvehunter.py -h

  ____ __     __ _____  _   _                _               
 / ___|\ \   / /| ____|| | | | _   _  _ __  | |_   ___  _ __ 
| |     \ \ / / |  _|  | |_| || | | || '_ \ | __| / _ \| '__|
| |___   \ V /  | |___ |  _  || |_| || | | || |_ |  __/| |   
 \____|   \_/   |_____||_| |_| \__,_||_| |_| \__| \___||_| 
     CVE-2024-34102                  @th3gokul & Sanjaith3hacker

[Description]: Vulnerability Detection and Exploitation tool for CVE-2024-34102

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     [INF]: Specify a URL or domain for vulnerability detection
  -l LIST, --list LIST  [INF]: Specify a list of URLs for vulnerability detection
  -t THREADS, --threads THREADS
                        [INF]: Number of threads for list of URLs
  -proxy PROXY, --proxy PROXY
                        [INF]: Proxy URL to send request via your proxy
  -v, --verbose         [INF]: Increases verbosity of output in console
  -o OUTPUT, --output OUTPUT
                        [INF]: Filename to save output of vulnerable target]

О инструменте:

Инструмент CVEHunter — это инструмент эксплуатации для CVE-2024-34102, и разработчиками инструмента являются

  • Th3Gokul
  • Sanjaith3hacker @RevoltSecurities

и мы особо благодарим bebik и его инструмент SSRF, который помог нам в исследовании и эксплуатации CVE-2024-34102, чтобы узнать обратные вызовы, пинги и находить точные результаты при эксплуатации этой уязвимости. Мы ценим его большой вклад в сообщество Open Source.

Дисклеймер

Инструмент ⚒️ предназначен только для образовательных 📖 и этических целей, и разработчики не несут ответственности за любые незаконные эксплуатации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




