 tc4dy/cve-2026-85706-poc-toolkit
Python-инструментарий для неаутентифицированного чтения файлов в GitLab (CVE-2026-85706): эксплойт с извлечением данных, шеллом, массовым сканированием, а также неинтрузивный аудит и отчётность SafeChecker.



** ТОЛЬКО ЭТИЧНОЕ ИСПОЛЬЗОВАНИЕ – АВТОРИЗОВАННОЕ ТЕСТИРОВАНИЕ БЕЗОПАСНОСТИ**
Этот репозиторий предоставляет инструменты только для авторизованных специалистов по безопасности, blue teams и пентестеров.
Несанкционированный доступ к компьютерным системам является незаконным в соответствии с CFAA (США), Computer Misuse Act (Великобритания), TCK 243/244 (Турция) и аналогичными законами по всему миру.
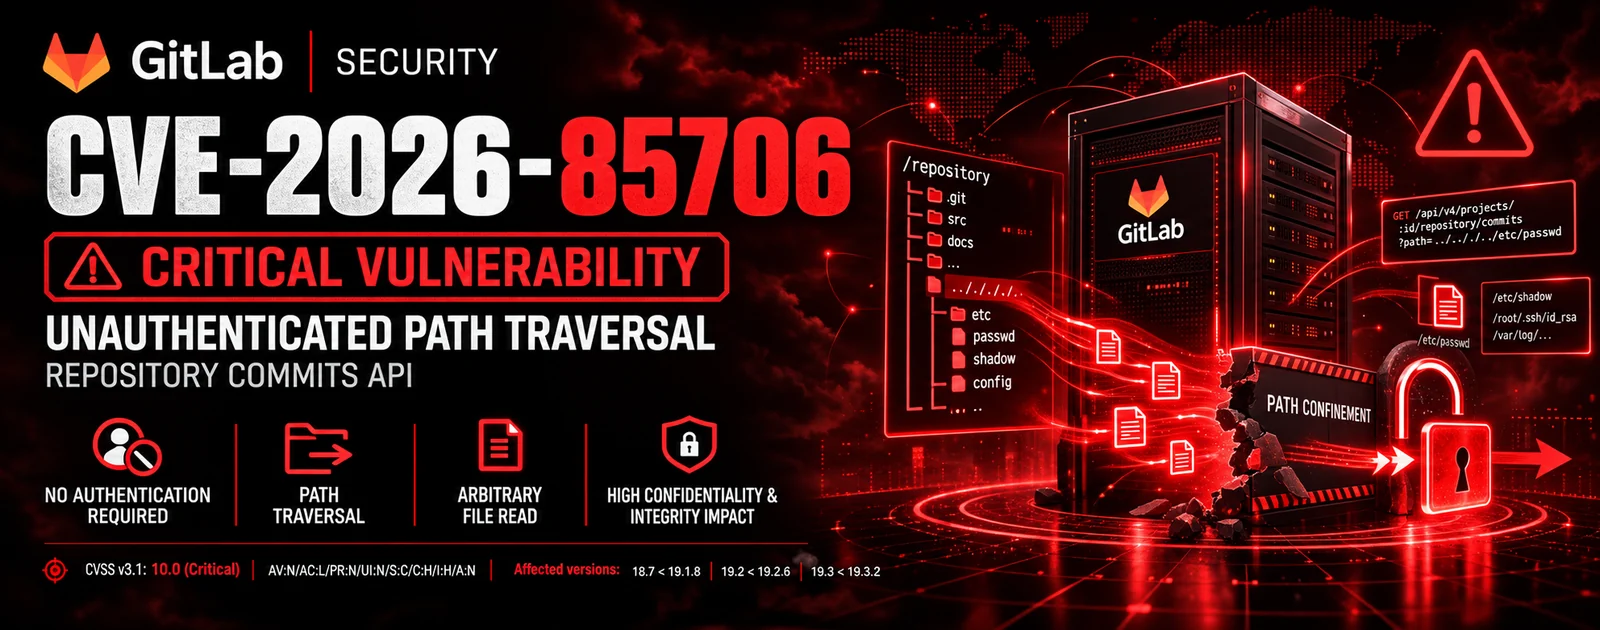
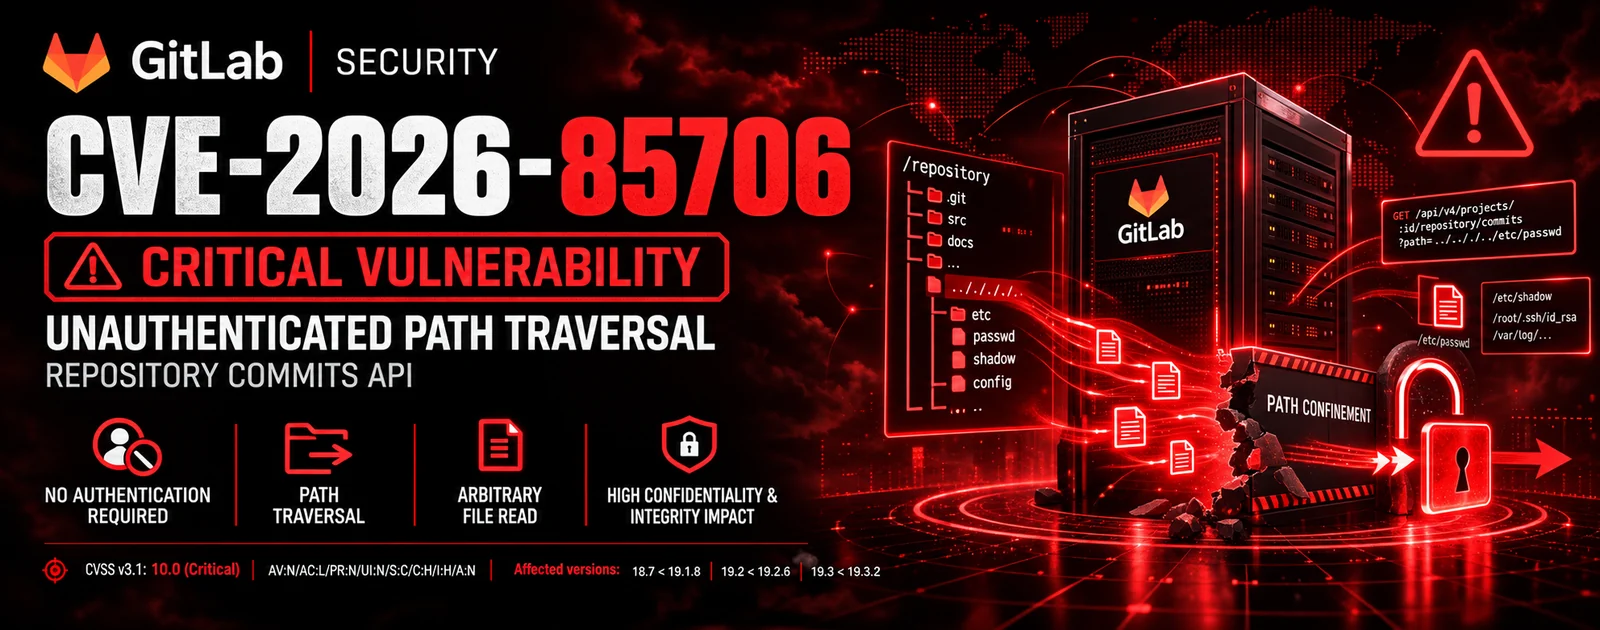
CVE‑2026‑85706 — это критическая уязвимость неаутентифицированного произвольного чтения локальных файлов в self-managed GitLab CE/EE (версии 18.7 – 19.3.1), которая позволяет неаутентифицированному злоумышленнику прочитать любой файл на сервере с помощью одного HTTP-запроса к API коммитов.
%63ommits./api/v4/projects/{id}/repository/commits открывает файл, указанный в file.path, до проверки аутентификации.%-последовательность, Rack возвращает содержимое в теле ответа 400 Bad Request, раскрывая полное содержимое.| Инструмент | Назначение | Целевой пользователь |
|---|---|---|
exploit.py | Полный боевой инструментарий с неаутентифицированным чтением файлов, перечислением добычи, извлечением admin-токена, массовым сканированием, интерактивной оболочкой, ротацией прокси, режимом скрытности и отчётами в нескольких форматах. | Red teams / авторизованные пентестеры |
safechecker.py | Неинтрузивный чекер уязвимости, который определяет версию GitLab, проверяет подверженность, аудирует заголовки безопасности и оценивает риск без чтения каких-либо файлов. Генерирует отчёты JSON/CSV/HTML. | Blue teams / аудиторы безопасности |
| Возможность | exploit.py | safechecker.py |
|---|---|---|
| Обнаружение уязвимости | [+] | [+] |
| Определение версии | [+] | [+] |
| Неаутентифицированное чтение файлов | [+] | [-] |
| Перечисление добычи | [+] | [-] |
| Извлечение admin-токена | [+] | [-] |
| Интерактивная оболочка | [+] | [-] |
| Массовое сканирование (многопоточное) | [+] | [+] |
| Аудит заголовков безопасности | [-] | [+] |
| Проверка TLS/сертификата | [-] | [+] |
| Сопоставление с MITRE ATT&CK | [+] | [+] |
| Поддержка прокси | [+] | [+] |
| Ротация прокси | [+] | [-] |
| Ротация User‑Agent (OPSEC) | [+] | [-] |
| Jitter / задержка (OPSEC) | [+] | [-] |
| Адаптивный ограничитель скорости | [+] | [+] |
| Режим скрытности | [+] | [-] |
| Имперсонация TLS через curl_cffi | [+] | [-] |
| Неинтрузивный (безопасный) режим | [-] | [+] |
| Вывод JSON / JSONL / CSV / HTML | [+] | [+] |
| Вывод в SQLite DB | [+] | [-] |
| Уведомление через webhook | [+] | [+] |
| Diff с предыдущим сканированием | [+] | [+] |
| Очистка логов (анти-форензика) | [+] | [-] |
| Пользовательский User‑Agent | [+] | [+] |
| Управление проверкой SSL | [+] | [+] |
| Сценарий | Рекомендуемый инструмент |
|---|---|
| Blue Team – проверка, уязвим ли ваш GitLab | safechecker.py |
| Аудит безопасности – неинтрузивная оценка уязвимости | safechecker.py |
| Red Team – авторизованное тестирование на проникновение с полной эксплуатацией | exploit.py |
| Bug Bounty – ответственное раскрытие | safechecker.py |
| Массовое сканирование – проверка нескольких целей на уязвимость | exploit.py (только обнаружение) |
| Реагирование на инциденты – проверка, скомпрометированы ли системы | safechecker.py |
git clone https://github.com/tc4dy/CVE-2026-85706-PoC-Toolkit
cd CVE-2026-85706-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
curl_cffi
rich
pyyaml
exploit.py
