
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-34361-Pi-Hole-SSRF-to-RCE — Этот репозиторий содержит эксплойт для CVE-2024-34361 — критической уязвимости Pi-hole (CVSS 8.6). Используя SSRF, он достигает RCE за счёт неправильной проверки URL, что позволяет атакующим отправлять произвольные запросы и выполнять команды в системе. Отказ от ответственности: только для образовательного и этического тестирования безопасности. Несанкционированное использование противозаконно. | Kitploit
Инструменты/GitHubGitHub/t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHubt0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

CVE-2024-34361-Pi-Hole-SSRF-to-RCE

Репозиторий
12917 дней назадЕщё не проверено

Описание

Этот репозиторий содержит эксплойт для CVE-2024-34361 — критической уязвимости Pi-hole (CVSS 8.6). Используя SSRF, он достигает RCE за счёт неправильной проверки URL, что позволяет атакующим отправлять произвольные запросы и выполнять команды в системе. Отказ от ответственности: только для образовательного и этического тестирования безопасности. Несанкционированное использование противозаконно.

Поделиться

CVE-2024-34361 Pi-hole Remote Code Execution (SSRF to RCE)

Описание

Этот репозиторий содержит эксплойт для CVE-2024-34361 — критической уязвимости (CVSS 8.6), обнаруженной в Pi-hole, DNS-синкхоле, широко используемом для блокировки рекламы и трекинговых доменов на уровне сети.

Уязвимость возникает из-за некорректной проверки URL-адресов, что может быть использовано через SSRF (Server-Side Request Forgery). При определённых условиях этот SSRF можно повысить до RCE (Remote Code Execution) с помощью протокола Gopherus.

Эксплуатация этой уязвимости позволяет злоумышленнику отправлять произвольные запросы с сервера Pi-hole, что потенциально приводит к несанкционированному выполнению команд в системе.

Этот недостаток безопасности не только ставит под угрозу конфиденциальность и целостность системы, но и представляет значительную угрозу её доступности, позволяя злоумышленнику выполнять произвольные команды.

Затронутые версии:

  • Pi-hole версии <=5.18.2, проблема устранена в версии 5.18.3.

Установка

Убедитесь, что в вашей системе установлен Python, чтобы использовать этот эксплойт. Клонируйте репозиторий и настройте необходимое окружение следующим образом:

git clone https://github.com/T0X1Cx/CVE-2024-34361-Pi-hole-SSRF-to-RCE.git
cd CVE-2024-34361-Pi-hole-SSRF-to-RCE
pip install -r requirements.txt

Использование

Запустите эксплойт с помощью команды ниже:

python3 exploit.py [Pi-Hole URL] [Admin password]

Установка Redis для эксплойта

Чтобы использовать этот эксплойт, необходимо установить и настроить Redis на целевой системе. Выполните следующие шаги для установки Redis:

  1. Скачайте и распакуйте Redis:

    wget https://download.redis.io/releases/redis-6.0.3.tar.gz
    tar -xvf redis-6.0.3.tar.gz
    cd redis-6.0.3
    
  2. Скомпилируйте и запустите Redis:

    make
    cd src/
    sudo ./redis-server
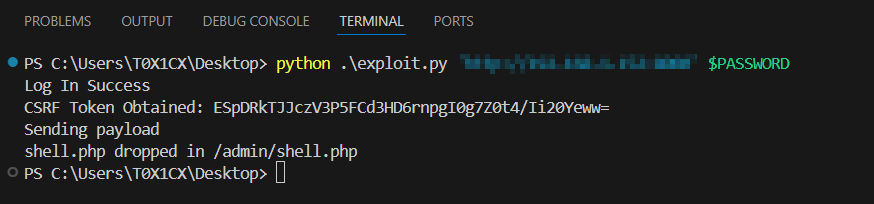
    

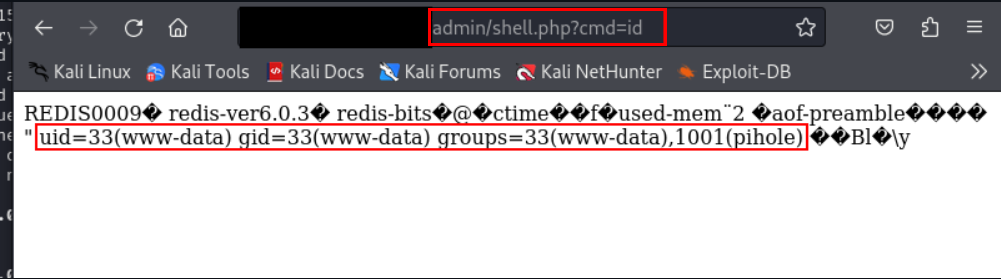
Доказательство концепции

image

image

PoC

Отказ от ответственности

Этот эксплойт предназначен исключительно для образовательных целей и этичного тестирования безопасности. Использование этого эксплойта против целей без предварительного взаимного согласия является незаконным, и разработчик снимает с себя любую ответственность за неправомерное использование или ущерб, причинённый этим эксплойтом.

Авторы

Эксплойт разработан Julio Ángel Ferrari (он же T0X1Cx)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →