Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-36109-POC — CVE-2020-36109 PoC, вызывающий DoS | Kitploit
Инструменты/GitHubGitHub/sunn1day/cve-2020-36109-poc
Безопасность встроенных системАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийФаззингБезопасность оборудования и IoT
GitHubsunn1day/cve-2020-36109-poc

CVE-2020-36109-POC

CVE-2020-36109 PoC, вызывающий DoS

Репозиторий
175304 лет назадЕщё не проверено
Поделиться

CVE-2020-36109-POC

13 февраля 2021, Altin Thartori, github.com/tin-z


Детали уязвимости

Прошивка маршрутизатора ASUS RT-AX86U ниже версии 9.0.0.4_386 имеет переполнение буфера в функции blocking_request.cgi модуля httpd, которое может привести к выполнению кода, когда злоумышленник создает вредоносные данные.

Уязвимость присутствует не только в RT-AX86U, но и в других моделях, использующих службу httpd. подробнее

Ссылки:

  • отчёт NIST
  • cvebase

Детали эксплуатации

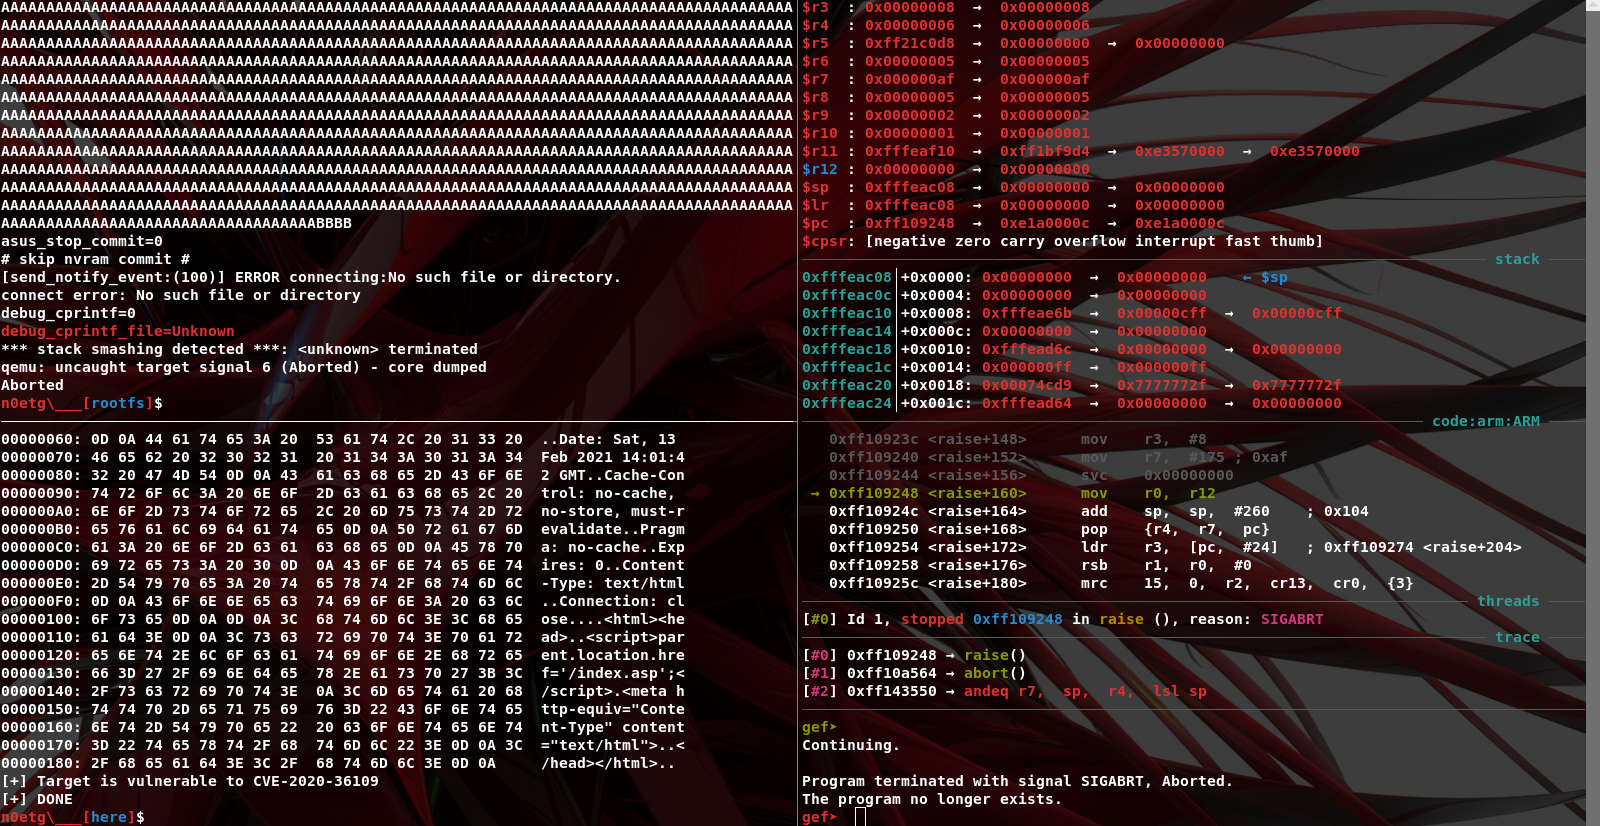
Уязвимость не позволяет добиться RCE, на самом деле был достигнут только DoS. Во-первых, из-за канарейки, а во-вторых, потому что 'strcat' не копирует нулевые байты, и поэтому мы не можем перезаписать канарейку или создать ROP. А также буфер был размещён прямо под канарейкой.

Предварительные требования:
  • Цель должна иметь тот же часовой пояс, иначе измените PoC
  • Значение заголовка 'Referer' должно содержать адрес цели
  • Значение параметра 'mac' должно быть равно значению nvram 'MULTIFILTER_MAC'

PoC

  • poc.py

poc

подробнее

Table 1. Versions of the vulnerable asus routers

| Model                   | Version           | date 
-------------------------------------------------------------------
| RT-AX86U                | 3.0.0.4.384.9318  | 2020/10/23
| ROG Rapture GT-AC5300   | 3.0.0.4.384.81974 | 2020/07/13 
| ROG Rapture GT-AX11000  | 3.0.0.4.384.9566  | 2020/08/06 

 ...                        ,,,                         ,,,

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →