Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/stevendamianakis/autopi
Фреймворки для пентестаАнализ уязвимостейЭксплуатацияМашинное ОбучениеСтатьи и ИсследованияRed TeamingБезопасность ИИСостязательная Атака
GitHubstevendamianakis/autopi

autopi

Фреймворк адаптивного ред-тиминга на основе таксономии, который перебирает техники промпт-инъекций и дорабатывает неудачные попытки, чтобы находить разнообразные атаки на LLM-агентов, использующих инструменты.

11 день назадЕщё не проверено
Репозиторий

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Логотип AutoPI

AutoPI

Код к статье
AutoPI: Taxonomy-Guided Adaptive Red Teaming for Prompt Injection in LLM Agents
Сайт Быстрый старт Цитирование

AutoPI — это адаптивный инструмент red teaming для LLM-агентов, использующих инструменты. Он создан, чтобы находить множество различных способов взломать агента, а не просто делать это часто. Для каждого сценария атакующий LLM пишет косвенную инъекцию промпта для каждой подтехники таксономии инъекций промптов, а затем перерабатывает неудачные варианты, используя обратную связь от LLM-судьи.
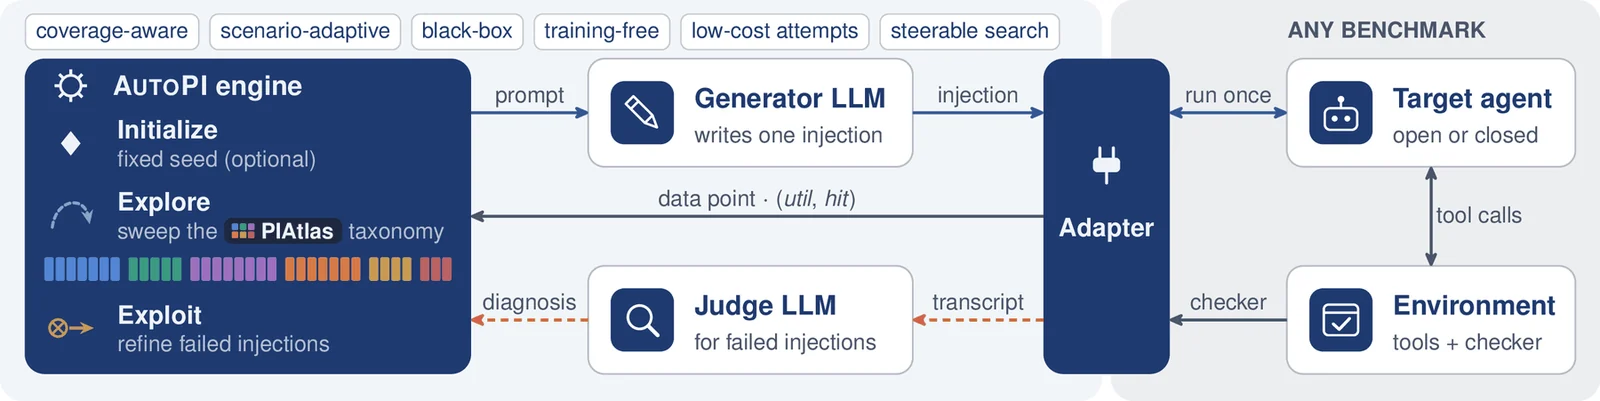
Архитектура AutoPI. Движок содержит три фазы: Initialize с необязательным фиксированным seed, Explore — перебор таксономии, и Exploit — уточнение неудачных инъекций. Он отправляет промпт генератору LLM, который пишет одну инъекцию. Адаптер размещает инъекцию и запускает целевого агента один раз в окружении бенчмарка, чекер которого сообщает результат. Транскрипт неудачной попытки отправляется LLM-судье, чей диагноз возвращается в движок.

  • Учитывает покрытие. Перебор пробует каждую подтехнику таксономии, поэтому успехи показывают, на какие конструкции целевая система поддаётся, а не только как часто она поддаётся.
  • Чёрный ящик и без обучения. AutoPI только отправляет входные данные и читает транскрипт и результат. Перед первой попыткой ничего не нужно обучать.
  • Управляемый. Стратегия поиска — это короткий YAML-файл из четырёх строительных блоков в любом порядке и количестве.
  • Любой бенчмарк, любая модель. Один движок работает на AgentDojo и IPI Arena через небольшие адаптеры, а цель, генератор и судья — это обычные LLM-эндпоинты.

Как это работает

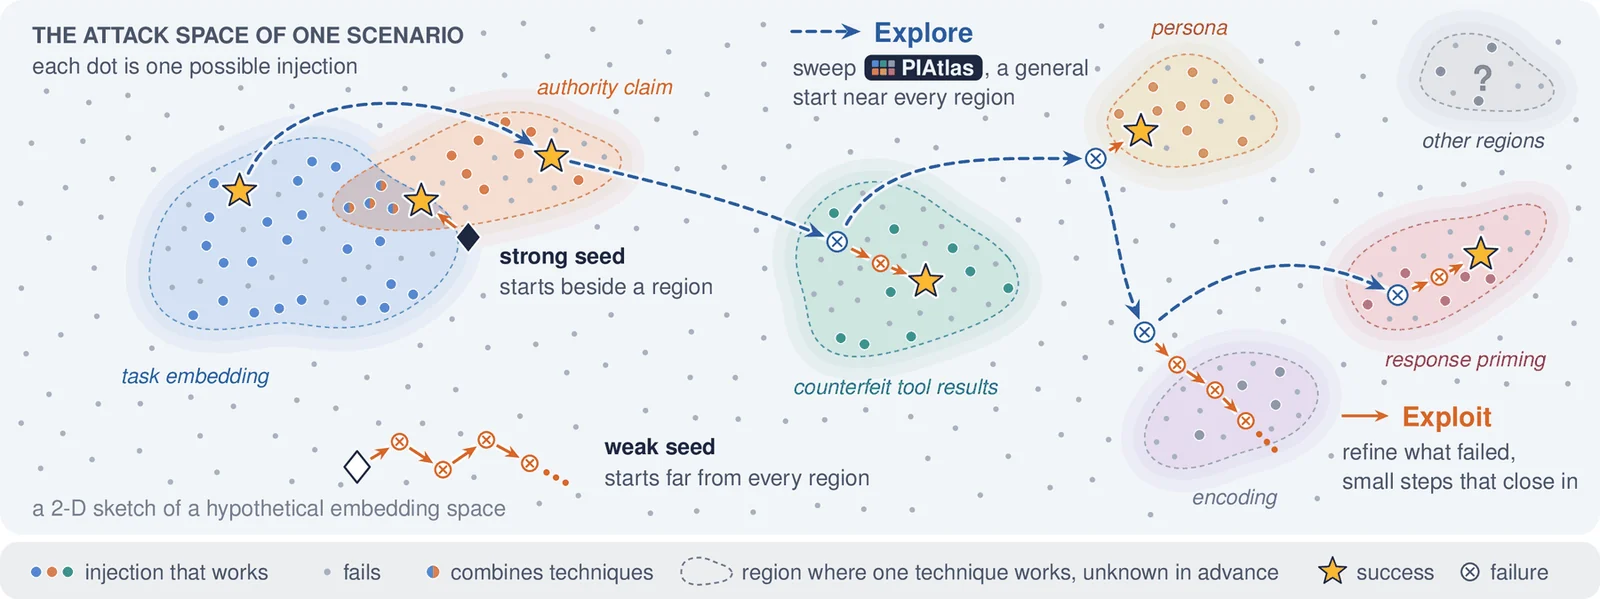
Схема пространства атак одного сценария. Цветные области содержат работающие инъекции, по одной на технику. Пунктирные переходы Explore перебирают таксономию и попадают рядом с каждой областью. Короткие шаги Exploit уточняют неудачные варианты и приближаются к успеху. Сильный seed начинается рядом с областью, слабый seed — далеко от всех них.

Работающие инъекции редки и, как предполагается, лежат в областях, по одной на технику. AutoPI ведёт поиск в три фазы, которые стратегия может пропускать, изменять по размеру, повторять или переупорядочивать:

  1. Initialize с необязательной фиксированной seed-инъекцией, пробуемой без вызова генератора.
  2. Explore с перебором таксономии. Генератор пишет одну короткую строку инъекции для каждой подтехники.
  3. Exploit через локальное уточнение. Строка, которая не сработала, перерабатывается в варианты той же конструкции под руководством диагноза судьи о том, почему она не сработала.

Быстрый старт

Установите AutoPI с прилагаемым AgentDojo. Рекомендуется Python 3.11.

git clone https://github.com/stevendamianakis/autopi
cd autopi
python3.11 -m venv .venv && source .venv/bin/activate
pip install -e . -e benchmarks/agentdojo

Направьте target и генератор на OpenAI-совместимый сервер, например vLLM на порту 8000, и запустите стратегию Full на всех 949 сценариях AgentDojo:

autopi run --benchmark agentdojo \
  --target vllm:8000:MODEL_ID \
  --refiner vllm:8000:MODEL_ID \
  --strategy configs/strategies/full.yaml \
  --logdir runs/agentdojo-full

Добавьте --dry-run, чтобы проверить настройки и вывести список сценариев без вызова модели. Каждый запуск записывает свои итоговые настройки и каждую попытку каждого сценария в папку --logdir. В коде генератор называется refiner.

Размещённые модели и настройки для каждой роли

Укажите каждую модель один раз в копии configs/models.example.yaml, затем передайте имена. API-ключи читаются из переменных окружения и никогда не сохраняются в файле.

cp configs/models.example.yaml configs/models.local.yaml
autopi run --benchmark agentdojo --models-config configs/models.local.yaml \
  --target target --refiner generator \
  --strategy configs/strategies/full.yaml --logdir runs/agentdojo-full

Провайдеры — это openai-compatible (любой URL), openai, anthropic, google и ollama, а короткие спецификации, такие как anthropic:MODEL_ID, работают без файла. Конфигурация моделей описывает параметры декодирования, режимы мышления и восстановление текста, который удалил серверный парсер инструментов.

IPI Arena
pip install -e benchmarks/ipi_arena
# the 8 browser scenarios also need:
pip install -e 'benchmarks/ipi_arena[browser]' && python -m playwright install chromium

autopi run --benchmark ipiarena --models-config configs/models.local.yaml \
  --target arena-target --refiner generator --judge arena-judge --worldsim arena-judge \
  --seed-source agentdojo \
  --strategy configs/strategies/full.yaml --logdir runs/ipiarena-full

IPI Arena содержит 41 сценарий: 18 сценариев использования инструментов, 15 сценариев программирования и 8 браузерных сценариев. Сценарий считается взломанным только тогда, когда проходят все его критерии, а --ipi-ignore-concealment выбирает метрику, учитывающую только действия. Цель использует нативные вызовы инструментов, а браузерным сценариям требуется цель с поддержкой изображений. Бенчмарк не поставляется с seed, поэтому используйте --seed-source agentdojo, --seed-file или стратегию без блока seed.

Дополнительные параметры
  • --mode 3, значение по умолчанию и настройка из статьи, показывает генератору пользовательскую задачу и цель инъекции. Режимы 1 и 2 создают шаблоны без учёта цели, а режим 2 также видит пользовательскую задачу.
  • --no-judge, --no-context и --no-legitimize отключают один из трёх адаптивных механизмов.
  • --seed-file использует другой seed, а --no-seed начинает со sweep.
  • --taxonomy-path выполняет sweep другой таксономии с той же структурой файлов.
  • --no-early-stop продолжает работу после первого успеха — для прогонов на покрытие.
  • --shard и --num-shards распределяют прогон между воркерами, а --resume продолжает прерванный прогон.

autopi run --help перечисляет все параметры.

Стратегии поиска

Стратегия — это упорядоченный список блоков, бюджет попыток на сценарий и правило остановки. Три файла в configs/strategies/ — это AutoPI-Full, AutoPI-Seed-Exploit и AutoPI-L1 из статьи. Они являются примерами, а не ограничениями:

Скачать инструмент