Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-22947-POC — Массовое обнаружение уязвимости удаленного выполнения кода Spring Cloud Gateway Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947 | Kitploit
Инструменты/GitHubGitHub/stayfoolish777/cve-2022-22947-poc
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеБезопасность API
GitHubstayfoolish777/cve-2022-22947-poc

CVE-2022-22947-POC

Массовое обнаружение уязвимости удаленного выполнения кода Spring Cloud Gateway Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947

Репозиторий
32364 лет назадЕщё не проверено
Поделиться

Spring-Cloud-Gateway-CVE-2022-22947

Spring Cloud Gateway — объявление об уязвимости удалённого выполнения кода. Данная уязвимость возникает, когда в Spring Cloud Gateway включена и доступна конечная точка Gateway Actuator; приложения, использующие Spring Cloud Gateway, могут быть подвержены инъекции кода. Злоумышленник может отправить специально сформированный вредоносный запрос, что приведет к удалённому выполнению произвольного кода.

【Затронутые версии】

Spring Cloud Gateway < 3.1.1 Spring Cloud Gateway < 3.0.7 Старые, неподдерживаемые версии Spring Cloud Gateway также уязвимы 【Безопасные версии】

Spring Cloud Gateway >= 3.1.1 Spring Cloud Gateway >= 3.0.7

Spring Cloud Gateway — это API-шлюз, построенный на Spring Framework и Spring Boot. Он предназначен для обеспечения простого, эффективного и унифицированного управления маршрутизацией API в микросервисной архитектуре.

Рекомендации по исправлению Временные меры:

Если конечная точка шлюза Actuator не требуется, её следует отключить с помощью management.endpoint.gateway.enabled: false. Если же конечная точка необходима, её следует защитить с помощью Spring Security; см. https://docs.spring.io/spring-boot/docs/current/reference/html/actuator.html#actuator.endpoints.security.

Общие рекомендации по исправлению:

Официально выпущены безопасные версии; обновитесь до них своевременно по адресу: https://github.com/spring-cloud/spring-cloud-gateway

Атака через URL

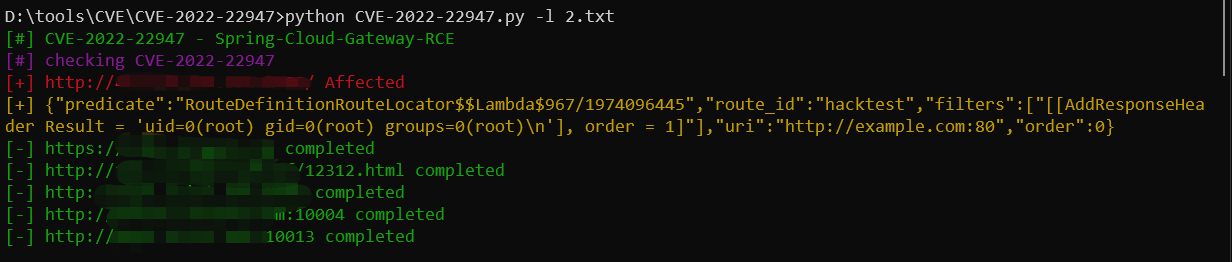
Запуск с помощью python3

image

Пример

image

Информация, предоставленная на этом сайте, предназначена только для справки.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →