Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/st4rburn/rootremover
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubst4rburn/rootremover

RootRemover

Временно удаляет пароль root с помощью CVE-2026-31431

Репозиторий
2226 месяцев назадЕщё не проверено
Поделиться

[!WARNING] Используйте это только на системах, которыми вы владеете или на тестирование которых у вас есть разрешение.

RootRemover (CVE-2026-31431)

Временно удаляет пароль root, использует CVE-2026-31431 для независимого от архитектуры повышения привилегий до root без знания пароля текущего пользователя.

Пожалуйста, используйте ответственно, только на системах, которые вам разрешено тестировать. Поддержка этого метода зависит от вашей системы, но он работал на всех производных Debian, которые я тестировал.

PoC, на котором это основано, по сути заменял ваш UID на все нули в /etc/passwd, фактически давая вам root. Этот подход вместо этого удаляет пароль root, поэтому при выполнении su вы мгновенно получаете root. Это сохраняет вашего пользователя в целости для стабильности, с оговоркой, что любой пользователь на машине может повысить привилегии до момента очистки. Поскольку это не модификация бинарных файлов, это также должно работать на всех архитектурах (проверено на Aarch64 и x64).

Использование

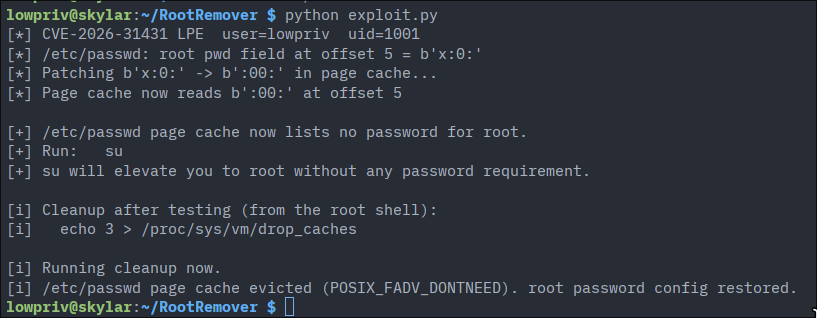
python exploit.py [ --shell | --clean | --noclean ]

Без аргументов программа запускается, вносит изменения в /etc/passwd и затем откатывает их.

  • --noclean предотвращает откат изменений после завершения.
  • --clean только выполнит очистку после предыдущего запуска, не запуская эксплойт.
  • --shell не будет выполнять очистку, но запустит root-оболочку через su после выполнения эксплойта.
image

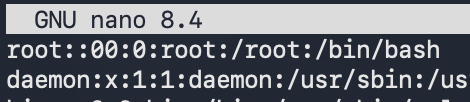
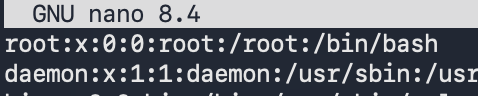
Что изменяется?

image

На

image

Удаление 'x', который указывает, что пароль хранится в /etc/shadow, будет восприниматься так, как будто у пользователя вообще нет пароля, что позволяет легко войти.

Когда это использовать

На момент написания текста существовали только хорошо известные PoC для CopyFail: один перезаписывал SUID-исполняемый файл, а другой заменял UID вашего пользователя нулями. Оба имеют довольно разные сценарии использования при тестировании системы. Перезапись SUID требует шелл-кода, адаптированного под архитектуру системы, а изменение вашего UID требует повторной аутентификации с паролем текущего пользователя, который вы можете не знать. RootRemover часто можно использовать, если эти требования мешают.

Это разработано для случаев, когда вы получаете оболочку с пользователем nologin, например www-data, а не для машины, где у вас есть известный пароль или вы достаточно хорошо знаете архитектуру, чтобы подготовить шелл-код.

Преимущества этого подхода:

  • Не нужно знать пароль текущего пользователя
  • Не зависит от архитектуры
  • Работает независимо от вашего текущего UID
  • Сохраняет UID вашего пользователя в целости (стабильность для выполнения других задач в системе под вашим пользователем, позволяет избежать случайной записи файлов от имени root)
  • Не требует записи шелл-кода в SUID-бинарники, что может вызвать проблемы для программ, которым они нужны

Недостатки этого подхода:

  • Для root в поле пароля не должны использоваться '*LK*' или '*NP*' (это можно исправить цепочками записей, просто у меня не было времени реализовать это)
  • Повышение привилегий может быть легче обнаружить через командную строку su (отсутствие аргументов всегда означает root, PoC с патчем UID в логах выглядит просто как переключение на вашего пользователя)
  • Любой может войти как root; в предыдущей версии всё ещё требовался ваш пароль.
  • По-видимому, в основном работает на дистрибутивах на основе Debian; различия в правилах PAM и то, что проверяется первым — /etc/passwd или /etc/shadow, влияют на работу в конкретной ОС

Благодарности

Сам код эксплойта взят из репозитория rootsecdev, я в основном меняю записываемые байты по причинам, описанным выше.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →