
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/sromanhu/cockpitcms-arbitrary-file-upload--xss---assets
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложений
GitHubsromanhu/cockpitcms-arbitrary-file-upload--xss---assets

CockpitCMS-Arbitrary-File-Upload--XSS---Assets

Cockpit CMS 2.7.0 подвержен уязвимости File Upload - XSS, которая позволяет злоумышленникам загружать PDF-файл со скрытым XSS, который при выполнении запустит всплывающее окно XSS.

Репозиторий
383 лет назадЕщё не проверено
Поделиться

Cockpit CMS 2.7.0 Загрузка файла - XSS

Автор: (Sergio)

Описание: Уязвимость загрузки файлов в Cockpit CMS 2.7.0 позволяет локальному злоумышленнику загрузить PDF-файл со скрытым XSS.

Вектор атаки: AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L


POC:

Это версия программного обеспечения.

Version

Это содержимое XSS, внедрённого в PDF-файл.

Вредоносные данные XSS, часть 2

Когда мы входим в панель, мы переходим в раздел "Assets" в общем меню и нажимаем на "Upload Asset".
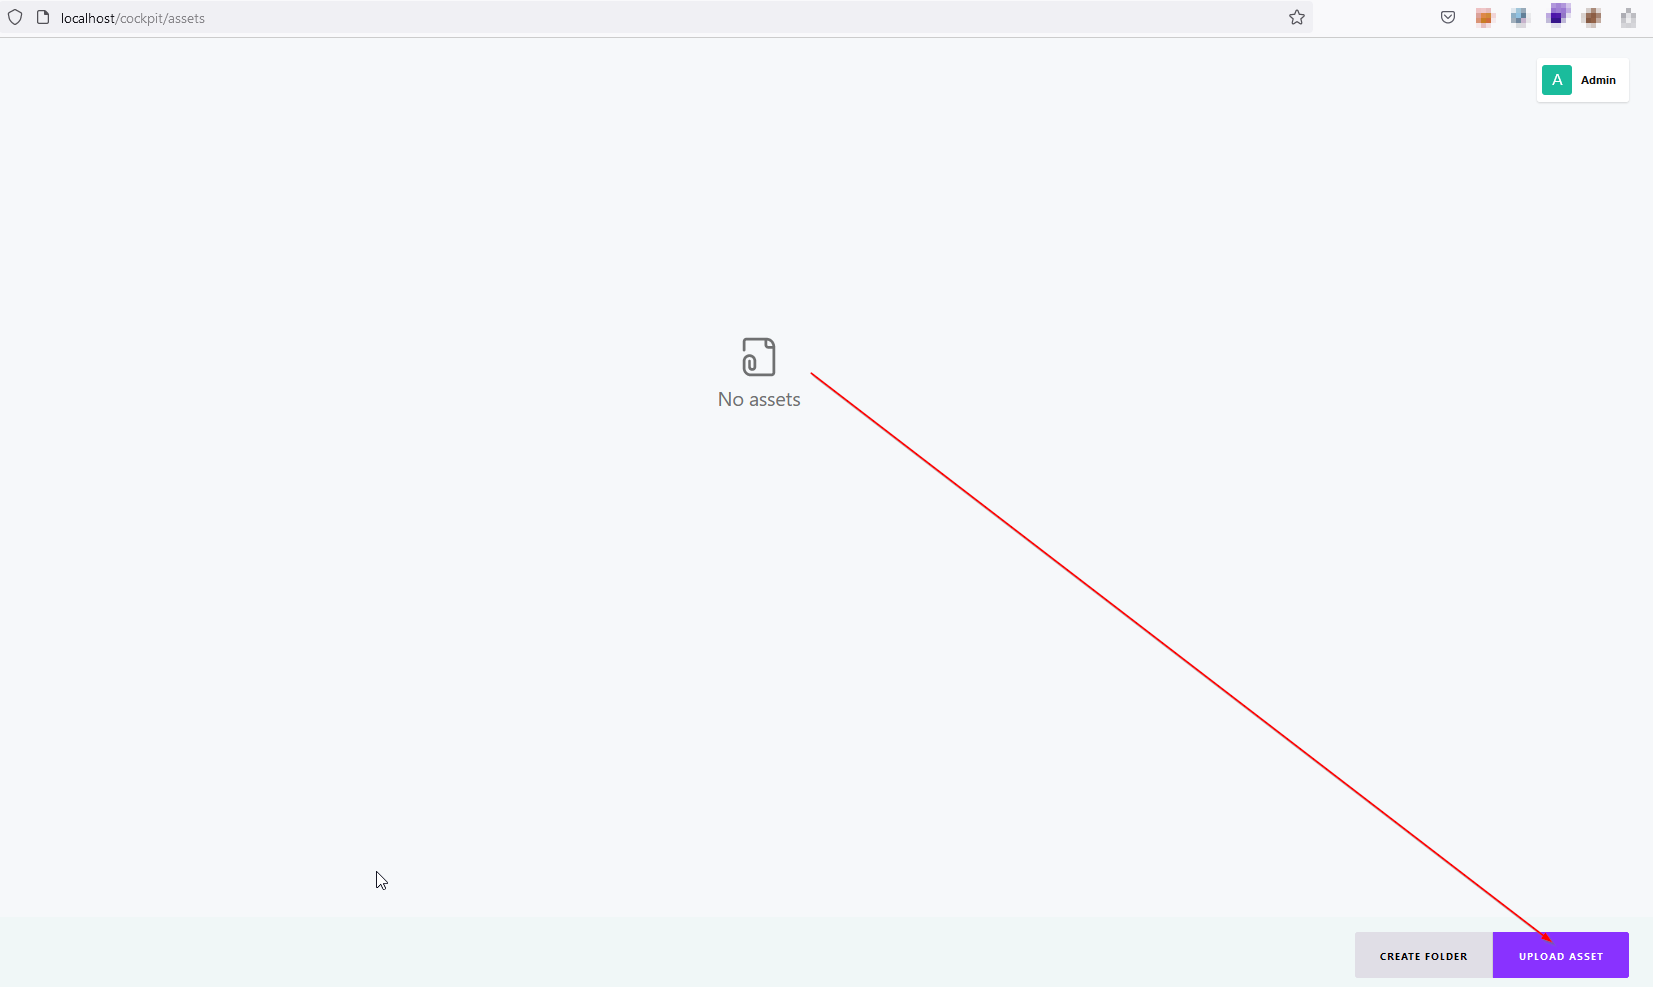
Upload Asset

Загружаем внедрённый PDF-файл:

Upload Asset PDF

В следующем доказательстве видно, что файл был загружен корректно:
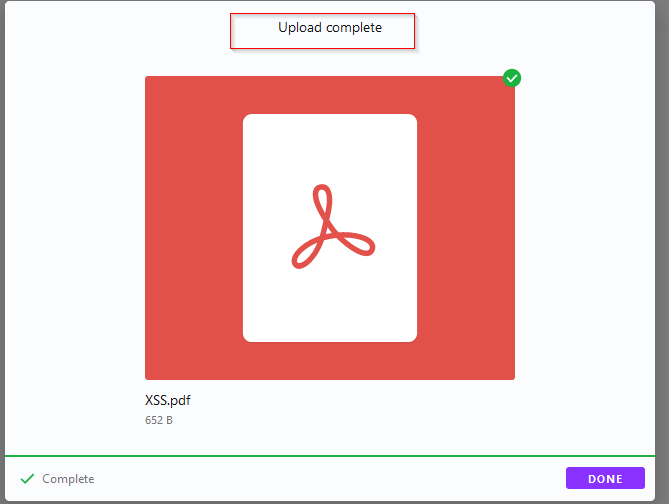
Загрузка ресурса завершена

Чтобы открыть внедрённый PDF, нажимаем на файл, как показано ниже:
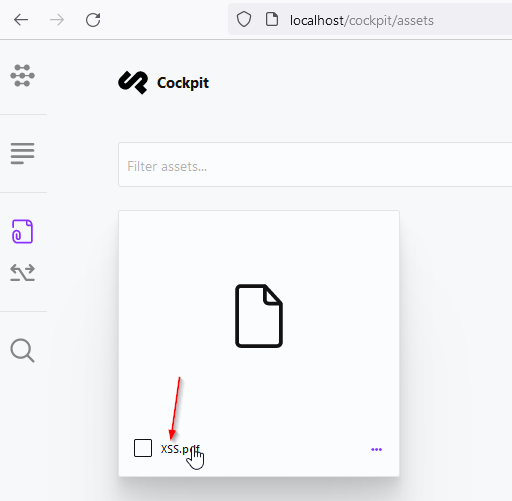
XSS Edit Asset

И копируем ссылку на серверный путь и ID файла, где он хранится:
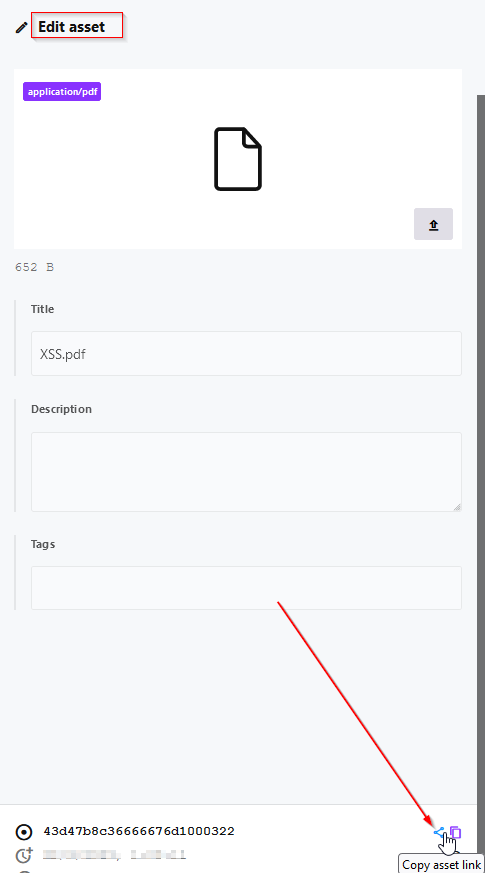
XSS Edit Asset и копирование ссылки

Переходим по скопированному URL, и появляется всплывающее окно XSS
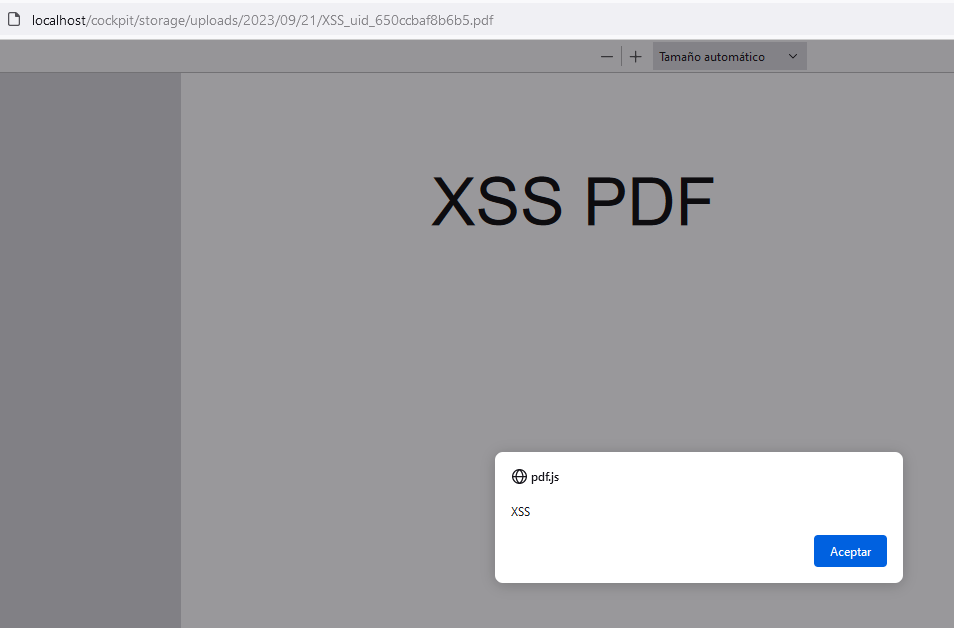
Результат XSS

Далее я разработал ещё один PoC, в котором объясняю, как создал вредоносный PDF-файл и использовал уязвимость для получения XSS:

Первым делом нужно создать вредоносный PDF со скрытым XSS.

Для этого создаём .js-файл с JavaScript-кодом, который хотим внедрить в PDF-файл для XSS.

js-файл

Затем создаём пустой PDF-файл (pdf2go) и внедряем полезную нагрузку из .js-файла с помощью инструмента JS2PDFInjector

Внедрение полезной нагрузки из js-файла в пустой PDF

Мы можем проанализировать содержимое внедрённого PDF с помощью инструмента Peepdf.

Проверка JavaScript-кода во внедрённом файле

В объекте object[3] содержится JavaScript-код, и мы можем проверить его с помощью инструмента pdf-parser из набора Peepdf. JavaScript-код

Я переименовал файл, чтобы он был под рукой.

Переименованный внедрённый PDF

Загружаем файл в Assets:

Загрузка PDF в Assets

И когда мы его открываем, мы получаем XSS PDF-файла, хранящегося на сервере.
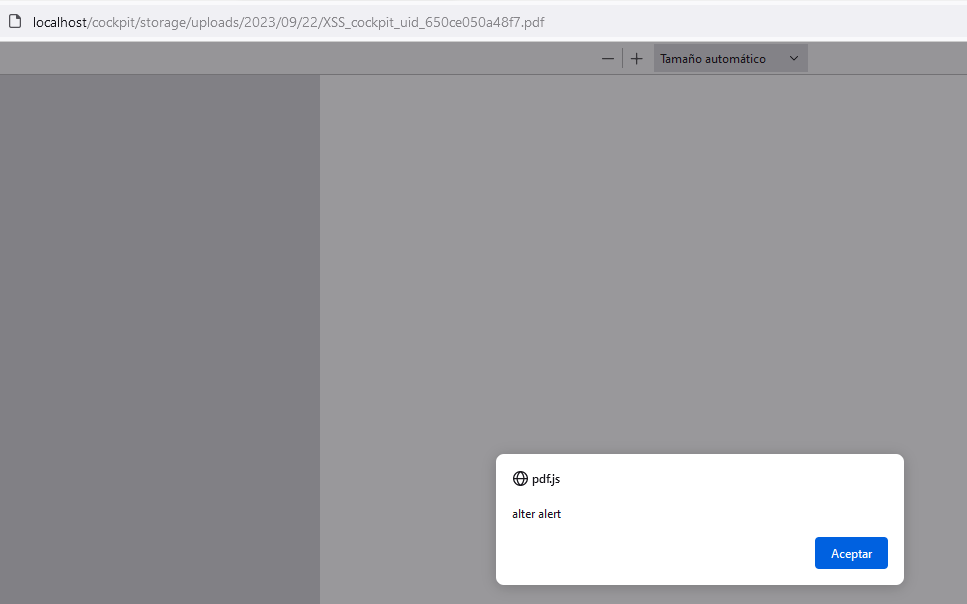
Результат XSS в Cockpit


Дополнительная информация:

https://getcockpit.com/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →