

🛰️ M474 — Улучшитель сетевой конфиденциальности
M474 — это инструмент с открытым исходным кодом для сетевой конфиденциальности и рандомизации MAC-адресов, предназначенный для повышения вашей анонимности в сети.
Он предоставляет:
- MAC-спуфинг (Linux)
- Обновление IP (Linux + Windows)
- Автоматическое обнаружение сетевых интерфейсов
- Безопасный откат с резервным копированием
- Без поврежденного парсинга вендоров, без временных файлов
- Полностью кроссплатформенное безопасное выполнение
Этот инструмент является доказательством концепции и предназначен только для образовательных целей.
[!IMPORTANT]
Неправильное использование MAC-спуфинга может нарушить работу вашей сети.
Используйте ответственно и только на системах, которыми вы управляете.
✨ Возможности
🟢 Linux (полная поддержка)
- Спуфинг MAC-адреса
Случайные, локально управляемые действительные MAC-адреса
- Функция восстановления MAC
Автоматически восстанавливает исходный MAC из безопасной резервной копии
- Автоматическое обнаружение интерфейса
Работает с wlan0, eth0, enpXsY, wlpXsY и т.д.
- Обновление IP (внутреннего и внешнего)
- Безопасное выполнение без прав root
Показывает информацию, но ничего не ломает
🔵 Windows (безопасно, частичная поддержка)
- Спуфинг MAC заблокирован (во избежание повреждения реестра)
- Обнаружение внутреннего и внешнего IP
- Поддержка обновления IP (
ipconfig /renew)
- Более чистый вывод и автоматическая обработка ошибок
🛠️ Установка
git clone https://github.com/spyboy-productions/M474.git
cd M474
🔧 Установка зависимостей Python
(Немного — только стандартные модули, если вы не добавили другие)
pip3 install -r requirements.txt
▶️ Использование
🟢 Обычный запуск (Linux + Windows)
sudo python3 M474.py
🔄 Восстановление исходного MAC (только Linux)
sudo python3 M474.py --revert
📡 Указать свой интерфейс
sudo python3 M474.py --iface wlan0
🚫 Пропустить обновление IP
sudo python3 M474.py --no-ip-renew
🧠 Примечания
- Скрипт автоматически определяет ваш основной сетевой интерфейс
- Сохраняет резервную копию исходного MAC по адресу:
~/.mac_spoofer_backup.json
- Изменения MAC только в Linux сделаны намеренно для безопасности
- Спуфинг MAC в Windows через реестр может быть добавлен по запросу
💬 Нужна помощь?
Если у вас возникли проблемы:
🤝 Вклад в проект
Приветствуются вклад и предложения!
Не стесняйтесь открывать:
- Issue
- Pull Request
- Feature Request
Планы на будущее (ToDo)
- Добавить рандомизацию MAC-адресов на основе вендора
- Добавить периодическую авторандомизацию (каждые X минут)
- Добавить расширенные режимы конфиденциальности
- Добавить опциональную поддержку спуфинга в Windows
- Добавить графическую версию
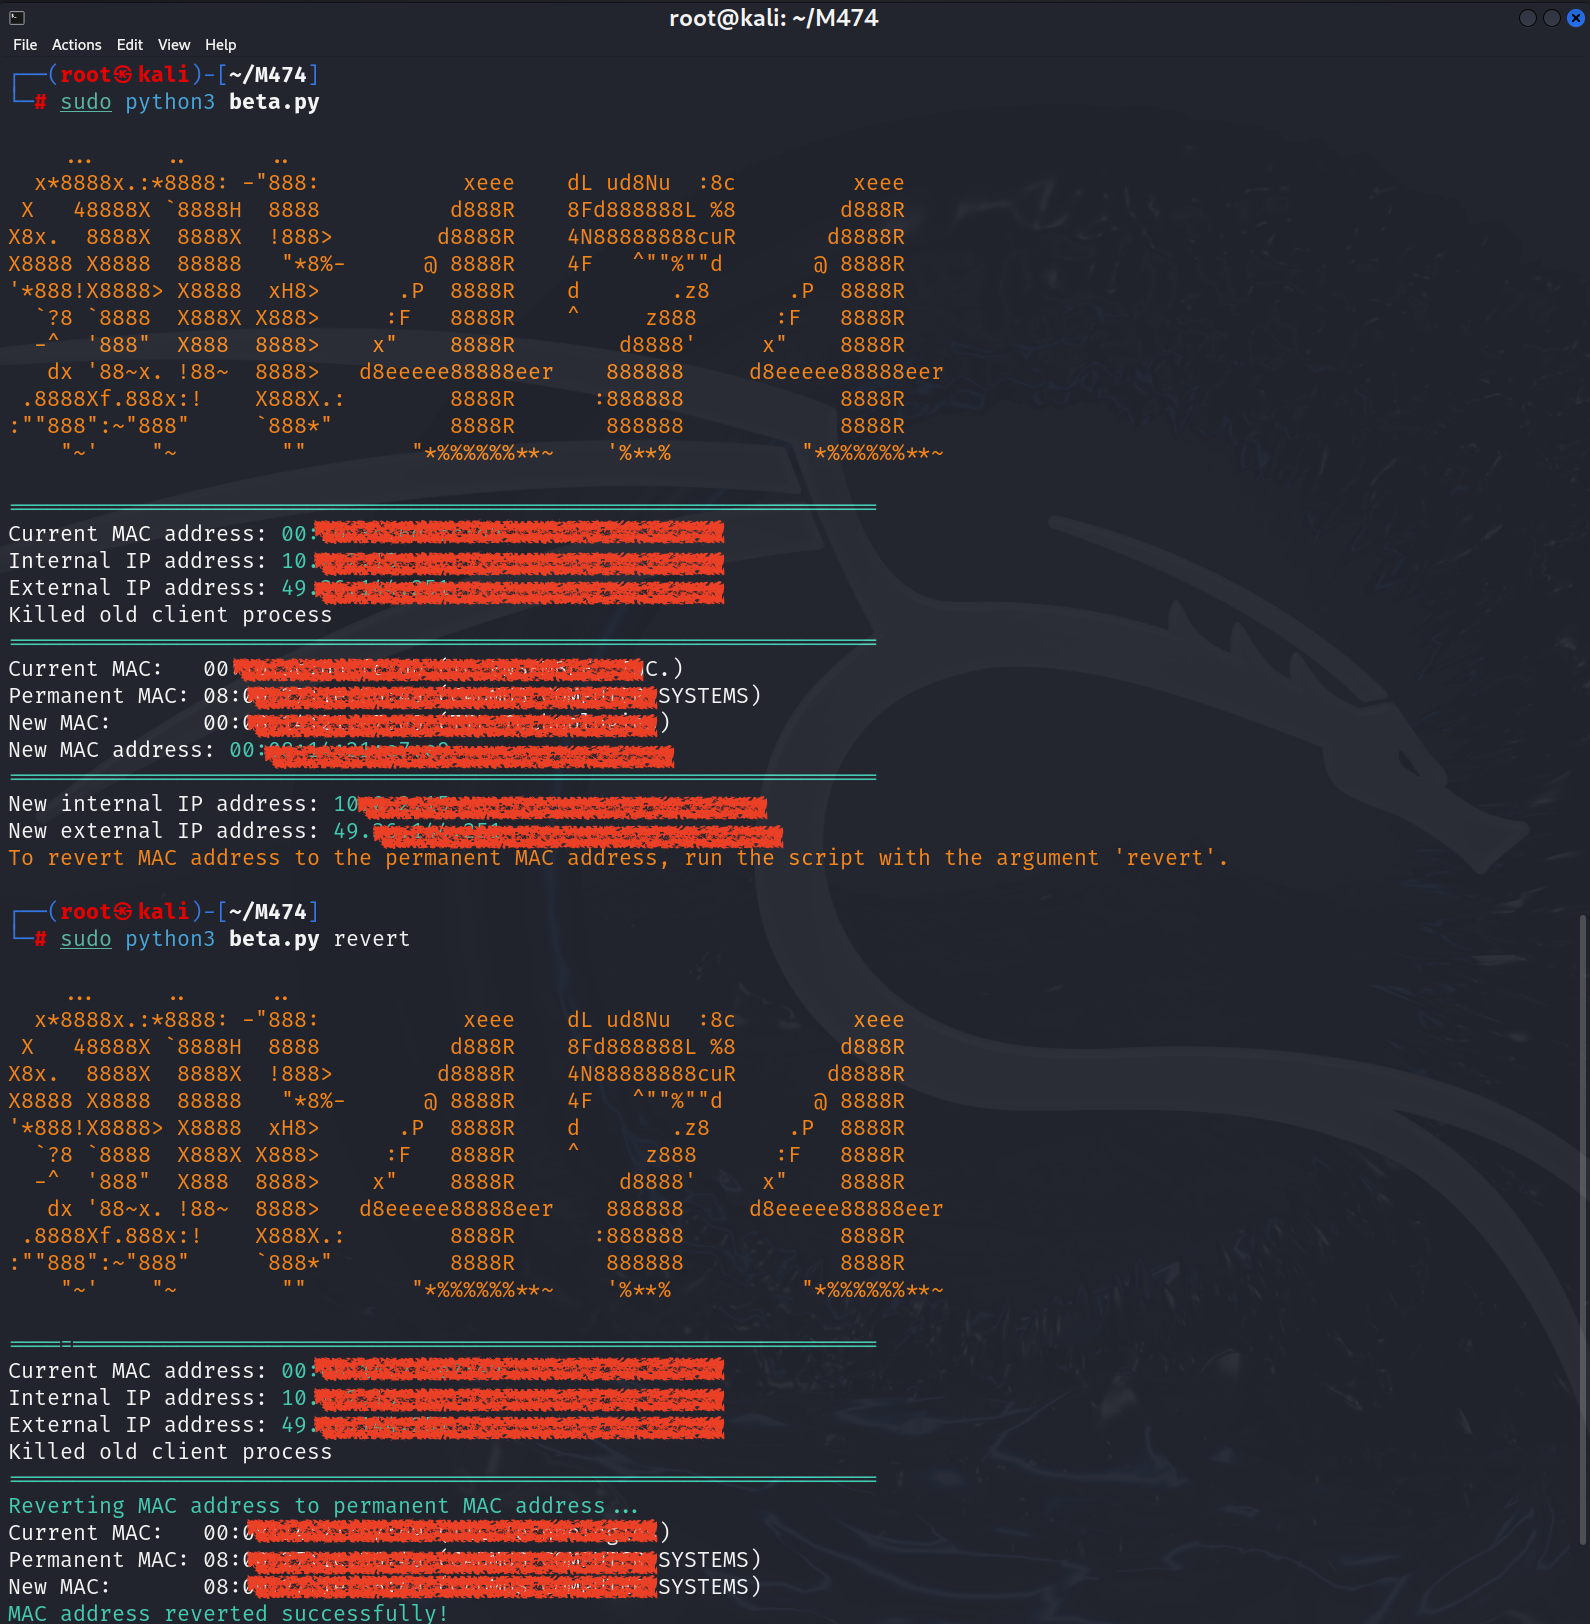
⭔ Снимки

⭐ Если вы считаете этот проект полезным, пожалуйста, поставьте ему звезду! ⭐
 spyboy-productions/m474







