
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Am-I-affected-by-Meltdown — Концептуальное доказательство / Эксплойт / проверяет, затронута ли система уязвимостью Variant 3: rogue data cache load (CVE-2017-5754), также известная как | Kitploit
Инструменты/GitHubGitHub/speecyy/am-i-affected-by-meltdown
Анализ уязвимостейЭксплуатацияАппаратная БезопасностьАнализ Бинарных ФайловОбучение и Образование
GitHubspeecyy/am-i-affected-by-meltdown

Am-I-affected-by-Meltdown

Концептуальное доказательство / Эксплойт / проверяет, затронута ли система уязвимостью Variant 3: rogue data cache load (CVE-2017-5754), также известная как

Репозиторий
11298 лет назадЕщё не проверено
Поделиться

Затронут ли меня Meltdown?! Проверка Meltdown (CVE-2017-5754)

Alt text

Что я такое?

Доказательство концепции /

Эксплойт /

Проверяет, затронута ли система вариантом 3: несанкционированная загрузка кэша данных (CVE-2017-5754), также известным как MELTDOWN.

Основная идея в том, что пользователь узнает, правильно ли исправлена текущая система с помощью, например, набора патчей KAISER (https://lkml.org/lkml/2017/10/31/884).

*** Пока работает только на Linux ***

Как это работает?

Он работает, используя /proc/kallsyms для поиска таблицы системных вызовов и проверяя, совпадает ли адрес системного вызова, найденный путем эксплуатации MELTDOWN, с соответствующим адресом в /proc/kallsyms.

Что делать, если вы столкнулись с этой ошибкой "Unable to read /proc/kallsyms..."

Это связано с тем, что ваша система может запрещать программе чтение символов ядра в /proc/kallsyms из-за установки значения 1 в /proc/sys/kernel/kptr_restrict. Следующая команда решит эту проблему:

sudo sh -c "echo 0  > /proc/sys/kernel/kptr_restrict"

Пожалуйста, откройте issue, если у вас есть идея, как использовать запасной подход в этом сценарии.

Начало работы

Запустите make для компиляции проекта

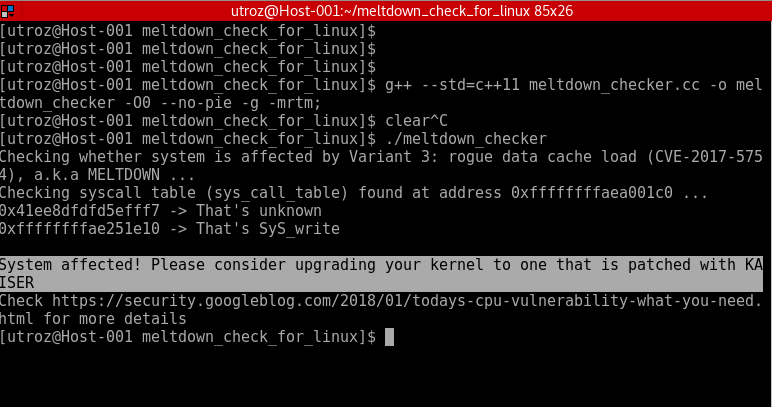
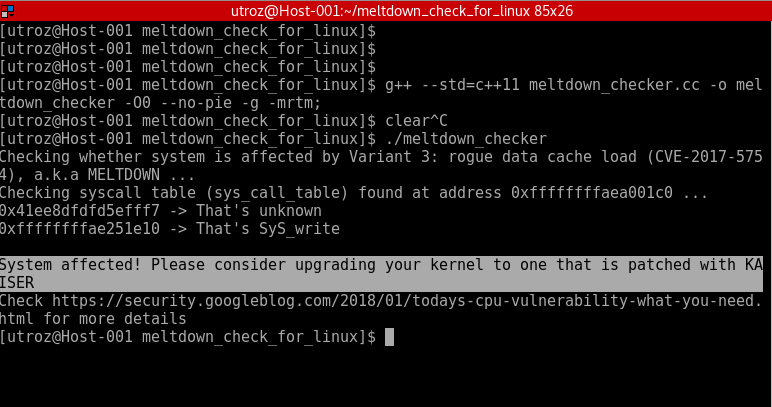
Пример вывода для системы, затронутой Meltdown:

Alt text

Checking whether system is affected by Variant 3: rogue data cache load (CVE-2017-5754), a.k.a MELTDOWN ...
Checking syscall table (sys_call_table) found at address 0xffffffffaea001c0 ...
0xc4c4c4c4c4c4c4c4 -> That's unknown
0xffffffffae251e10 -> That's SyS_write

System affected! Please consider upgrading your kernel to one that is patched with KAISER
Check https://security.googleblog.com/2018/01/todays-cpu-vulnerability-what-you-need.html for more details

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →