
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-22515-NSE — Инструмент для проверки уязвимостей через Nmap Scripting Engine | Kitploit

Инструменты/GitHubGitHub/spareack/cve-2023-22515-nse
РазведкаСканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubspareack/cve-2023-22515-nse

CVE-2023-22515-NSE

Инструмент для проверки уязвимостей через Nmap Scripting Engine

Репозиторий
4681 год назадЕщё не проверено
Поделиться

CVE-2023-22515-NSE

Vulnerability checking tool via Nmap Scripting Engine

1. Принципы (механизмы) работы уязвимости CVE-2023-22515 для Atlassian Confluence Server.

  1. Злоумышленник изменяет конфигурацию сервера, отправляя запрос на уязвимый endpoint: bootstrapStatusProvider.applicationConfig.setupComplete=false
  2. Отправляет POST запрос на /setup/setupadministrator.action, что позволяет создать новую учетную запись администратора.
  3. Злоумышленник авторизуется через /rest/api/user?username={username} и начинает все ломать.

2. NSE скрипт для NMap, который показал наличие или отсутствие вышеупомянутой узявимости.

Скрипт располагается непосредственно в файле script.nse. Проверка наличия/отсутствия уязвимости, реализована путем:

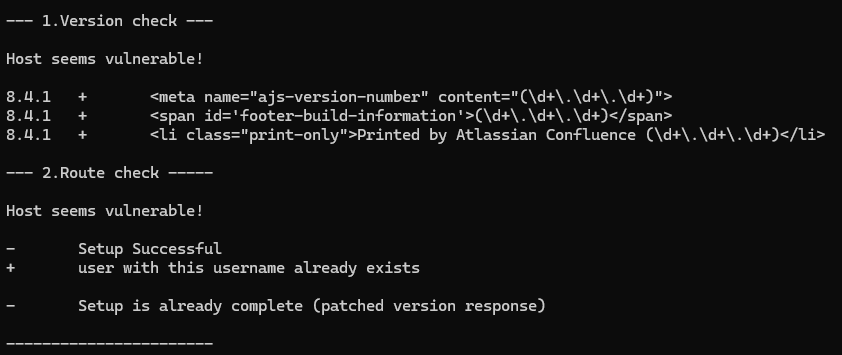
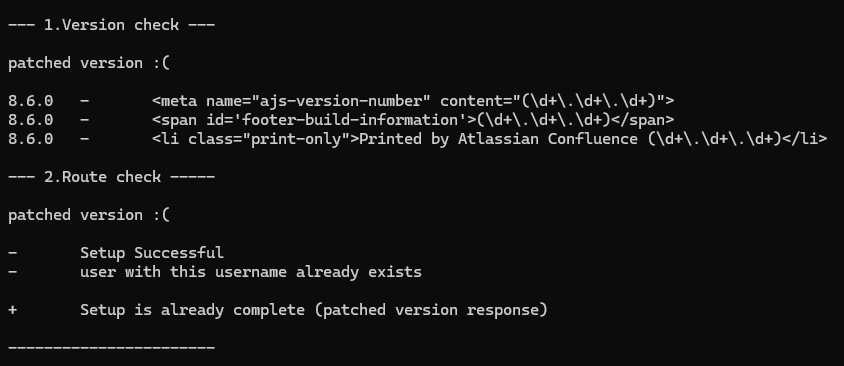
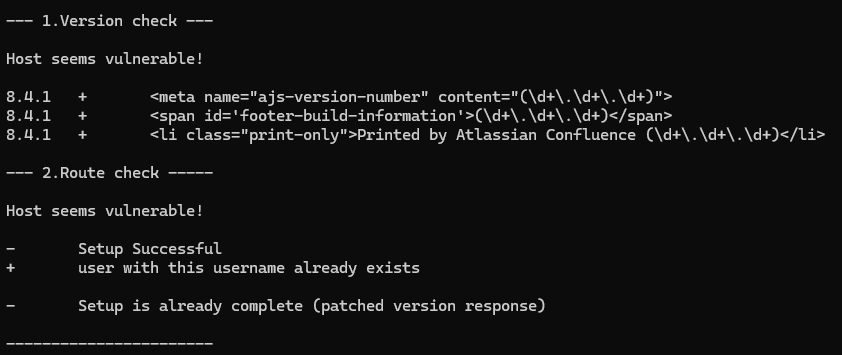
  1. Сверки версии ПО.
  2. Анализ ответов на запросы к уязвимым роутам.
  • Пример для уязвимой версии: image

  • Пример для исправленной версии: image

3. Способ протестировать работу скрипта.

  1. Запуск сервисов: docker compose up
  2. Запуск сканирования: nmap --script script.nse localhost

4. Действия со стороны администратора системы которые позволили бы ему “скрыть” факт наличие уязвимости.

Вот топ 5 мест откуда можно скрыть версию сервиса: https://confluence.atlassian.com/confkb/how-to-hide-version-information-on-confluence-980460833.html


  • Login page footer.
  • Response Head AJS Tags.
  • Response Body What's New Link.
  • Response Body Confluence Help Link.
  • About Confluence Link

Материалы

  • https://github.com/Chocapikk/CVE-2023-22515/blob/main/exploit.py
  • https://nmap.org/nsedoc
  • https://confluence.atlassian.com/security/cve-2023-22515-privilege-escalation-vulnerability-in-confluence-data-center-and-server-1295682276.html
  • https://www.lua.org/manual/5.4/
  • https://ru.piliapp.com/emoji/list/smileys-people/
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →