
 soxoj/telegram-bot-dumper
Сдампите Telegram-бота. Просматривайте его как Telegram Web. Форензический CLI-инструмент с веб-интерфейсом

Простой дамп всех данных Telegram-бота.
Вход: только токен бота.
Выход: имя и информация о боте, текстовая история всех чатов и медиафайлы, информация и фотографии пользователей бота.
Это реализация на Python.
🚀 Быстрая версия на Golang от ScBoln.
📖 Полная документация: https://telegram-bot-dumper.readthedocs.io
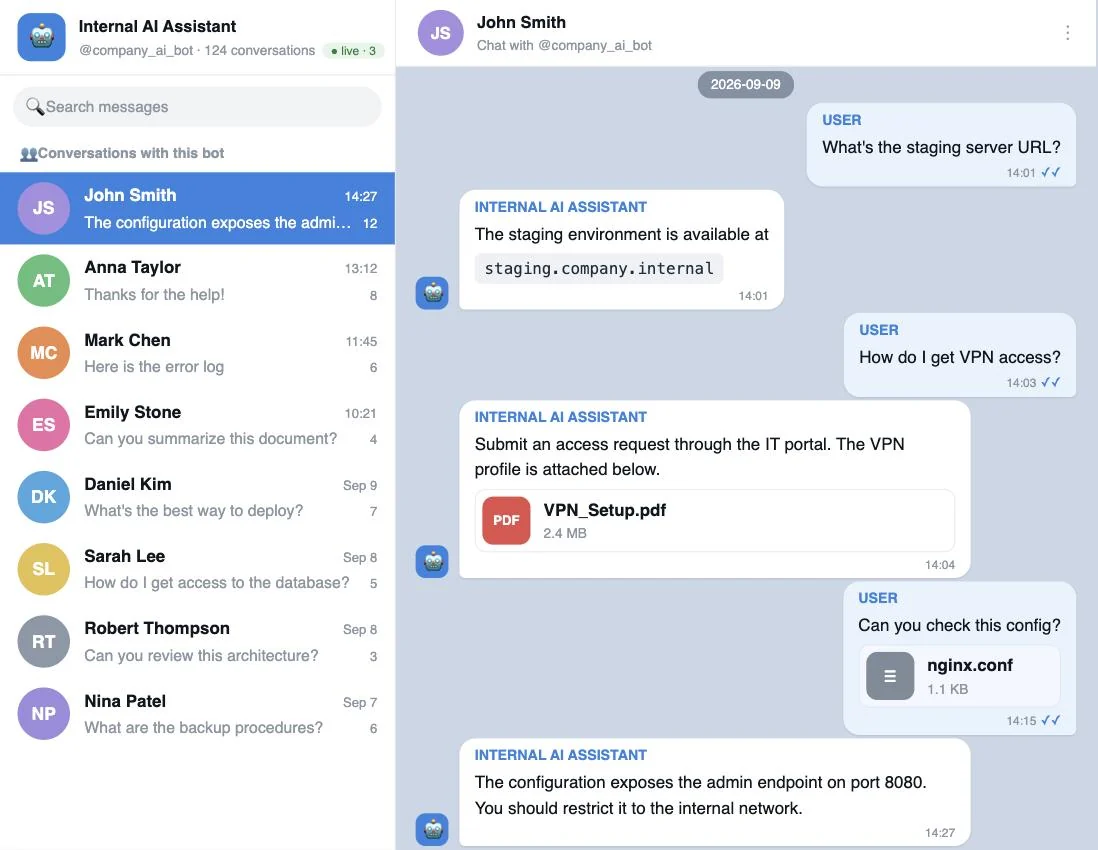
Браузерный интерфейс в стиле Telegram Web для дампа: список чатов, полная история сообщений со встроенными медиафайлами, профили пользователей с каруселью фотографий и глобальный поиск сразу по всем беседам. Поддерживается режим реального времени: дампер запускается в фоне и передаёт новые сообщения в браузер в реальном времени.
Откройте беседу и выберите Download chat, чтобы сохранить её историю, медиафайлы и
фотографии в виде dump_<bot_id>_<chat_id>.zip. Архив сохраняет структуру каталогов <bot_id>/<chat_id>/
и исключает другие чаты и файлы уровня бота.
Сценарий использования — пентест утёкшего токена бота. Токены Telegram-ботов постоянно всплывают в ходе проекта — жёстко зашитые в мобильном/десктопном приложении, закоммиченные в репозиторий или оставленные в логе CI, конфигурационном файле либо клиентском бандле. Сам по себе токен выглядит как находка низкой критичности; загрузка его сюда показывает реальный масштаб последствий. Для внутреннего бота (служба поддержки, помощник IT/DevOps, AI-ассистент) это все беседы сотрудников с ним — внутренние имена хостов, профили VPN, учётные данные и сведения об инфраструктуре — с возможностью просмотра и поиска, что позволяет оценить масштаб влияния и подтвердить находку в отчёте.
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" soxoj/telegram-bot-dumper-web
docker compose up --build # builds and serves on http://127.0.0.1:8010
pip install -r requirements.txt
python webapp/server.py        # serves dumps from the repository folder on :8010
./run-viewer.sh                # live mode + dumping new bots, API_ID/API_HASH from .env
Откройте http://127.0.0.1:8010 и вставьте токен бота, чтобы открыть его дамп: он должен совпадать с токеном, сохранённым в bot.json этого дампа. Для просмотра в режиме только чтения API-учётные данные не нужны. Живой режим дополнительно требует API_ID/API_HASH с my.telegram.org, передаваемых через окружение — никогда не встраиваемых в образ:
# one-off container
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... soxoj/telegram-bot-dumper-web

# or with docker compose: put them in a local .env (see .env.example)
cp .env.example .env && $EDITOR .env && docker compose up
Переменные окружения PORT и HOST переопределяют значения по умолчанию (8010, 127.0.0.1).
По умолчанию просмотрщик открывает только ботов, для которых уже есть дамп. Запустите его с --allow-new-dumps (ALLOW_NEW_DUMPS=1 в Docker), и токен, для которого ещё нет дампа, будет проверен через Telegram, получит свою папку и bot.json, а режим live сбросит всю его историю прямо в браузер. Для этого нужны API_ID/API_HASH.
Любой, кто может открыть страницу, сможет заставить ваш сервер сбросить дамп любого бота под вашим API_ID, поэтому просмотрщик отказывается запускаться с этим флагом при HOST, отличном от loopback. В Docker HOST внутри контейнера всегда равен 0.0.0.0, поэтому добавьте ALLOW_PUBLIC=1 (--allow-public) и сами удерживайте порт на loopback:
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... -e ALLOW_NEW_DUMPS=1 -e ALLOW_PUBLIC=1 \
  soxoj/telegram-bot-dumper-web
--down / --start-from-id).--listen-only): получение новых сообщений в реальном времени с предложением выгрузить историю вниз начиная с первого замеченного id.[from:USER][group:CHAT]. Исходящие личные сообщения бота помечаются тегом [to:USER].--listen-only будет выгружать их в реальном времени. При включённом режиме приватности (по умолчанию) бот видит только команды, упоминания и ответы.requirements.txt)API_ID и API_HASHpip install -r requirements.txt
# Telegram API credentials from https://my.telegram.org (read from the environment)
export API_ID=123456
export API_HASH=abc...
Перебирает идентификаторы 1..∞ по возрастанию пакетами по 200, скачивая каждое сообщение, все медиафайлы и все фотографии профилей пользователей. По умолчанию дампер продолжает прослушивать новые входящие сообщения после завершения дампа. Чтобы выйти сразу после выгрузки истории (идеально для скриптов и заданий cron), передайте --no-listen.
./dumper.py --token 12345678:ABCe2rPVteUWZ7wLeCqCb3CH3ilUY_fLabc
Для активного бота обход вверх натыкается на длинный участок удалённых (удалённых/истёкших) старых id и прекращает работу. Обход вниз от самого последнего id гораздо продуктивнее. --down автоматически проверяет верхнюю границу (степени десяти до 10⁹) и начинает с наибольшего непустого id, который находит:
./dumper.py --token TOKEN --down
Примечание. Telegram не хранит историю сообщений бота вечно. Эмпирически доступными остаются лишь последние несколько сотен тысяч сообщений — в наших тестах загруженный бот отдавал примерно последние 500K сообщений, после чего
messages.getMessagesначинал возвращать толькоMessageEmptyдля более старых id. Если ваш бот исторически обработал больше трафика, более старая история просто исчезла на стороне сервера, и никакой флаг её не восстановит.
Если вы уже знаете недавний id сообщения (например, тот, который видели в реальном времени), можно пропустить проверку и начать ровно с него:
./dumper.py --token TOKEN --start-from-id 11922524
Ничего не выгружайте; просто наблюдайте за поступающими данными. При получении первого входящего сообщения скрипт предложит начать выгрузку вниз с этого id:
./dumper.py --token TOKEN --listen-only
Полезно, когда нужен только список тех, кто общался с ботом — без zip-архивов, без jpeg-файлов, без *_history.txt по каждому чату.
./dumper.py --token TOKEN --down --users-csv --no-photos --no-media --no-history






