 softrams/bulwark
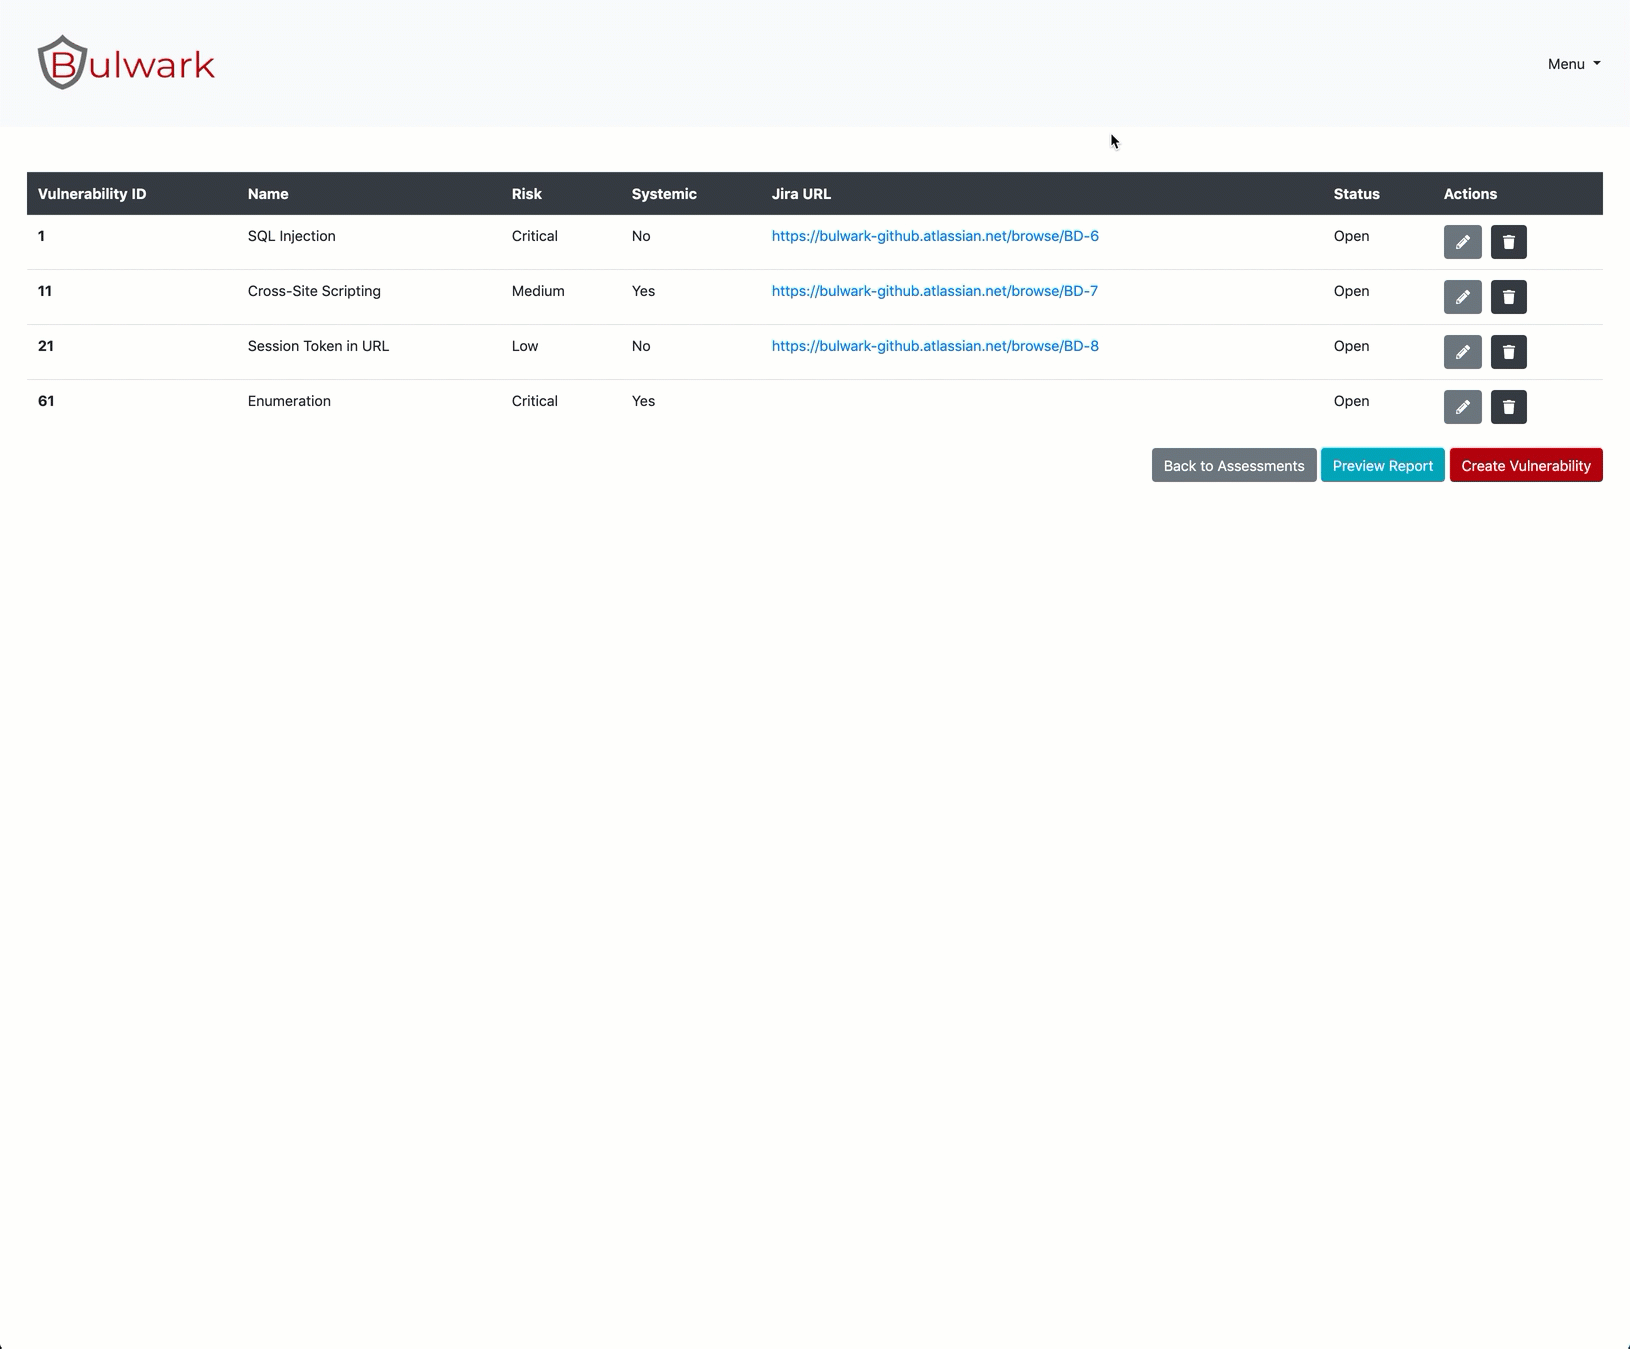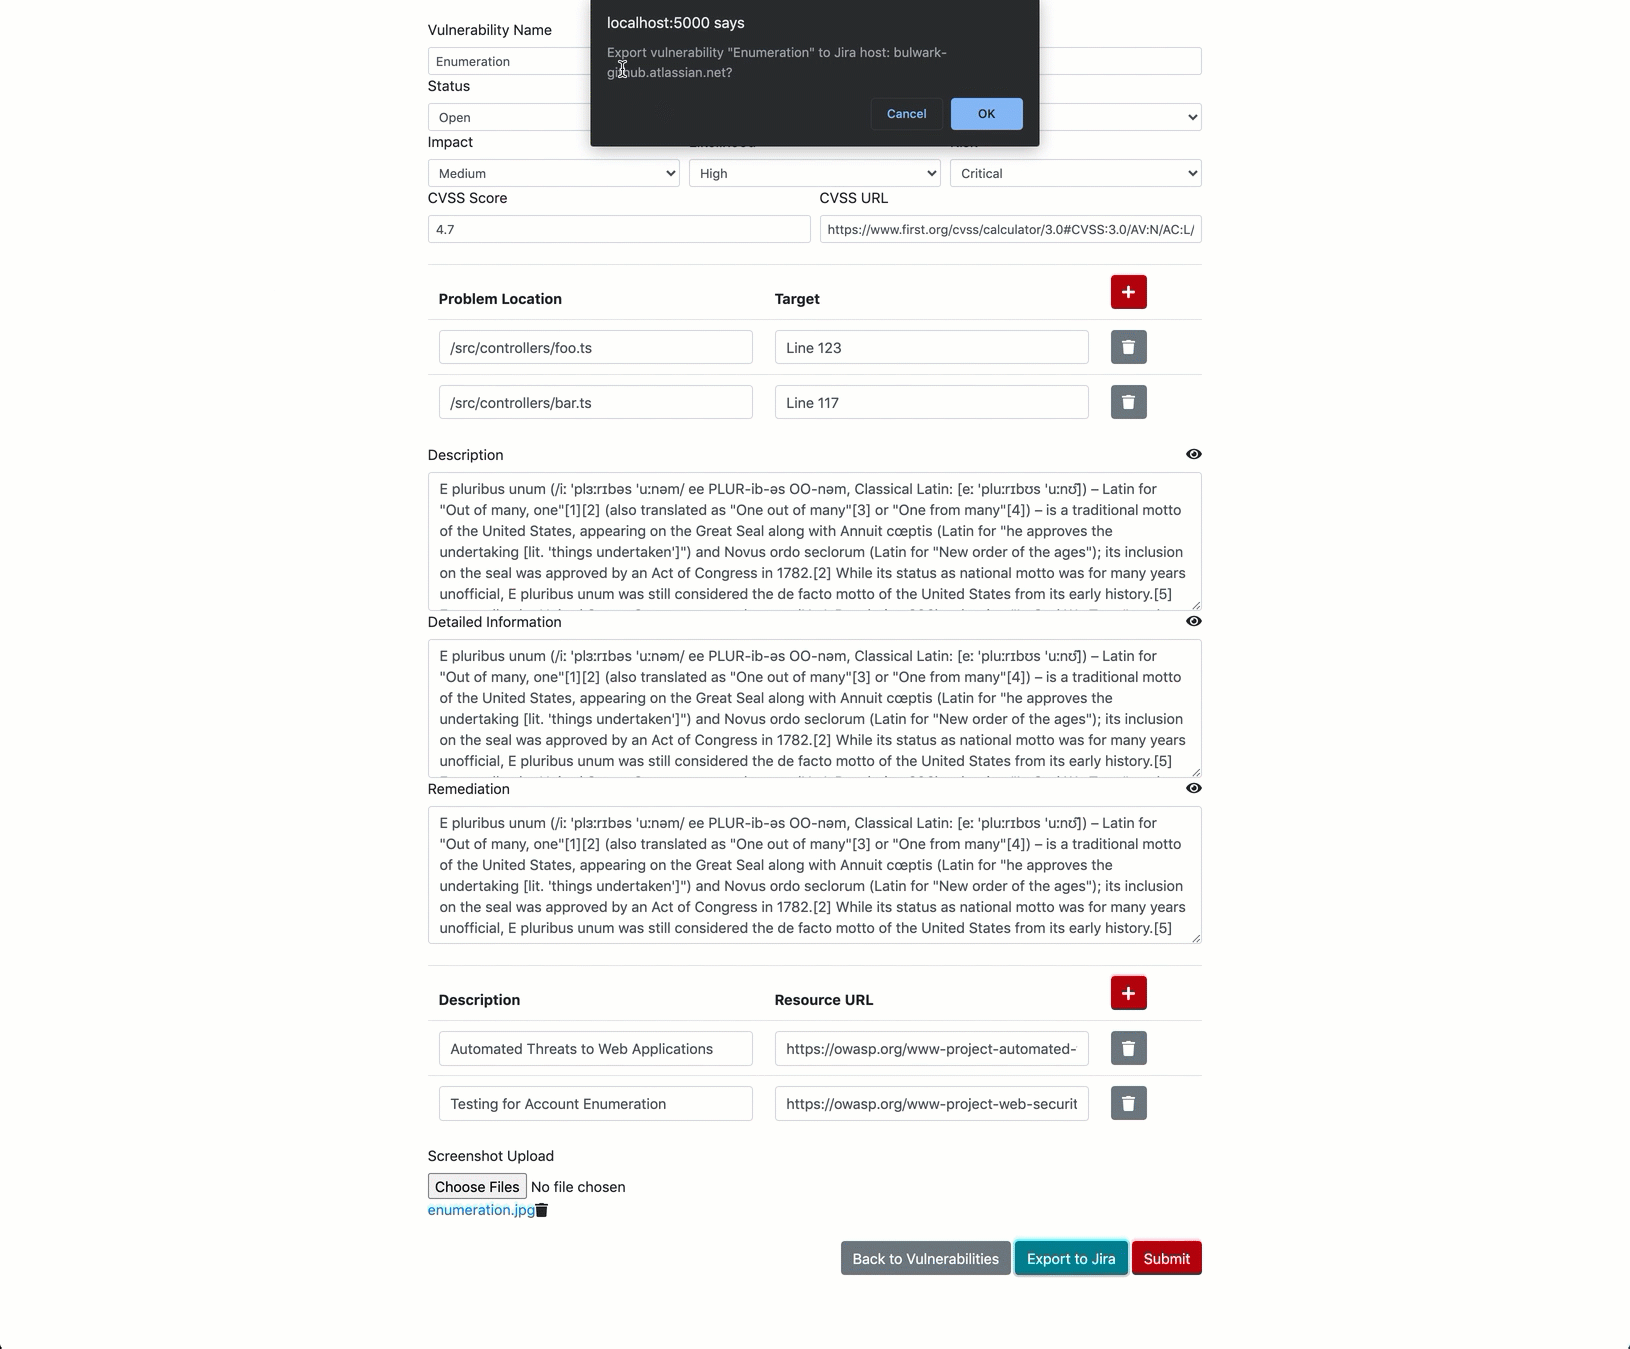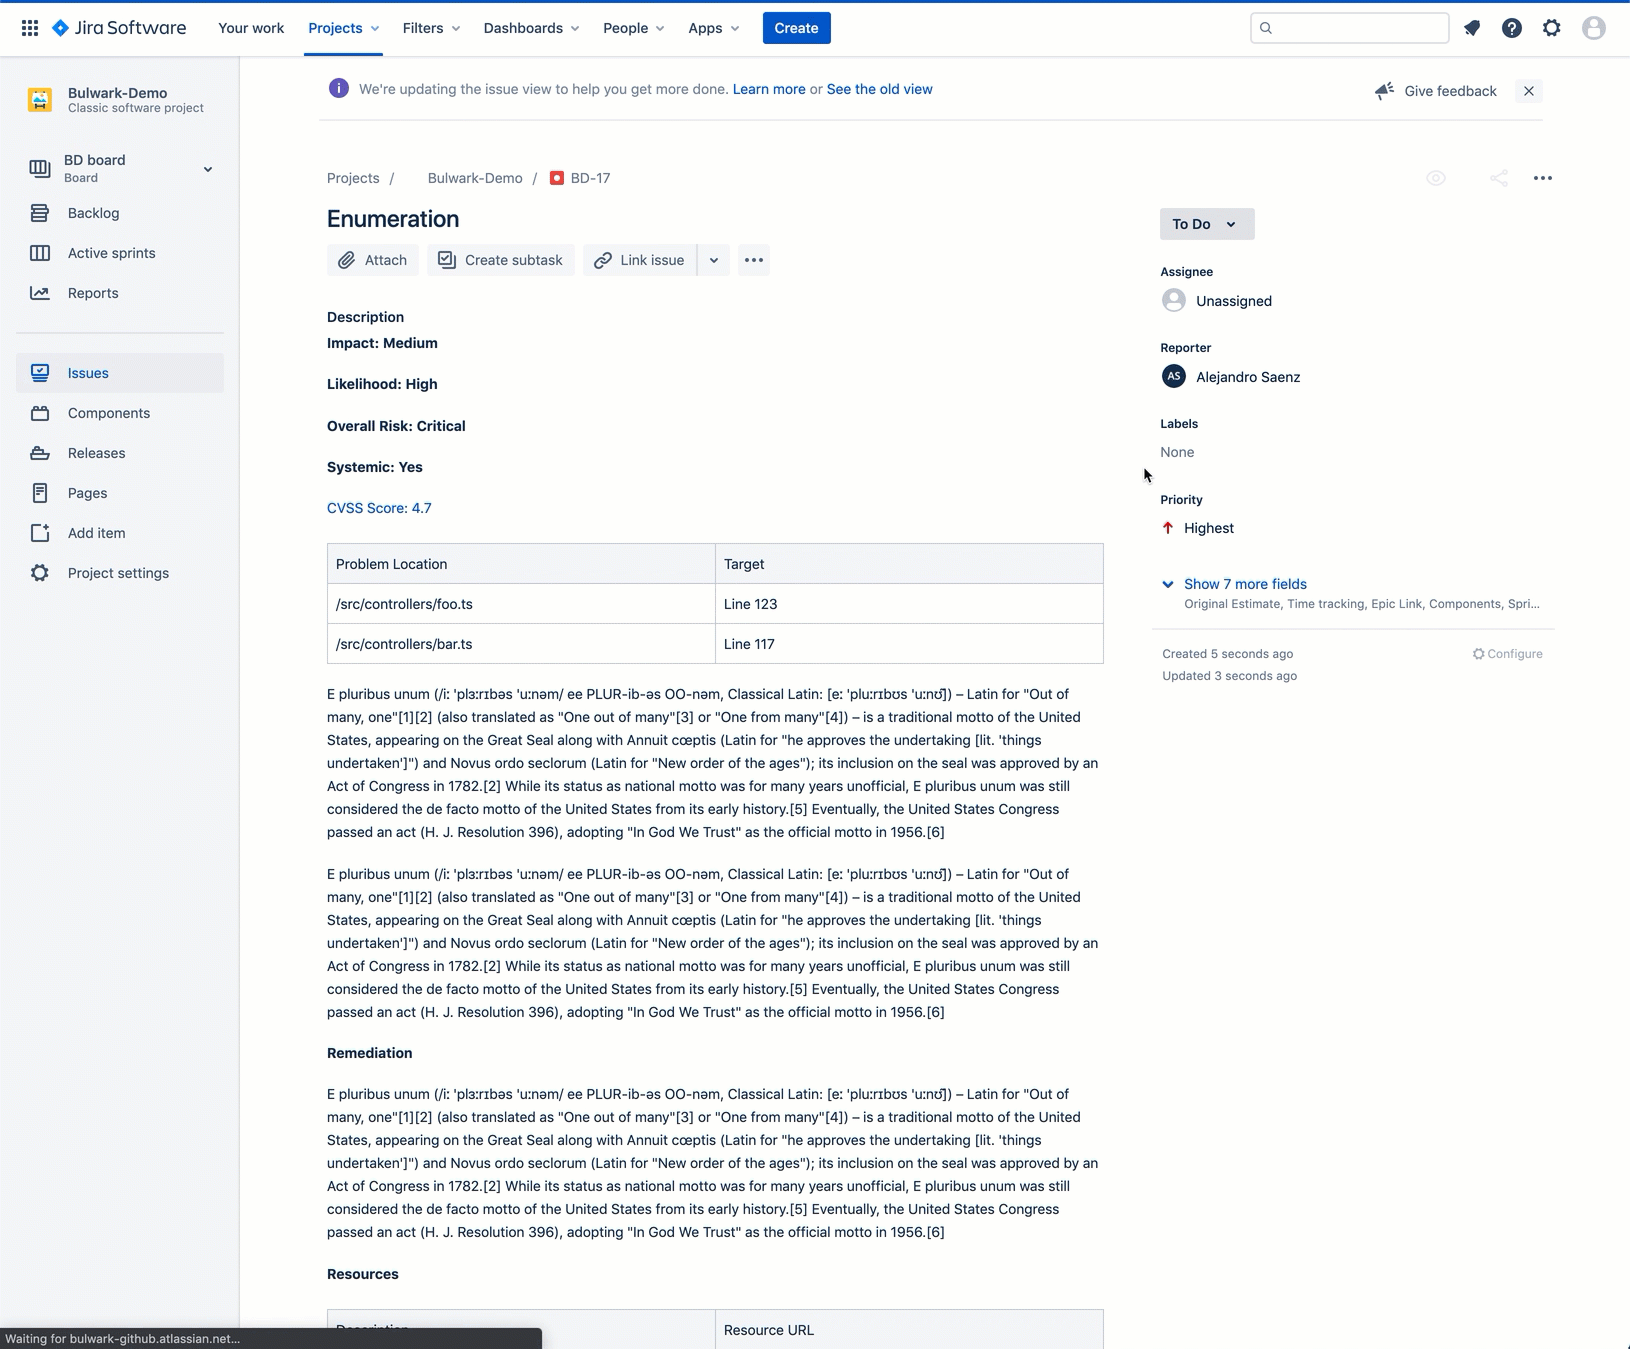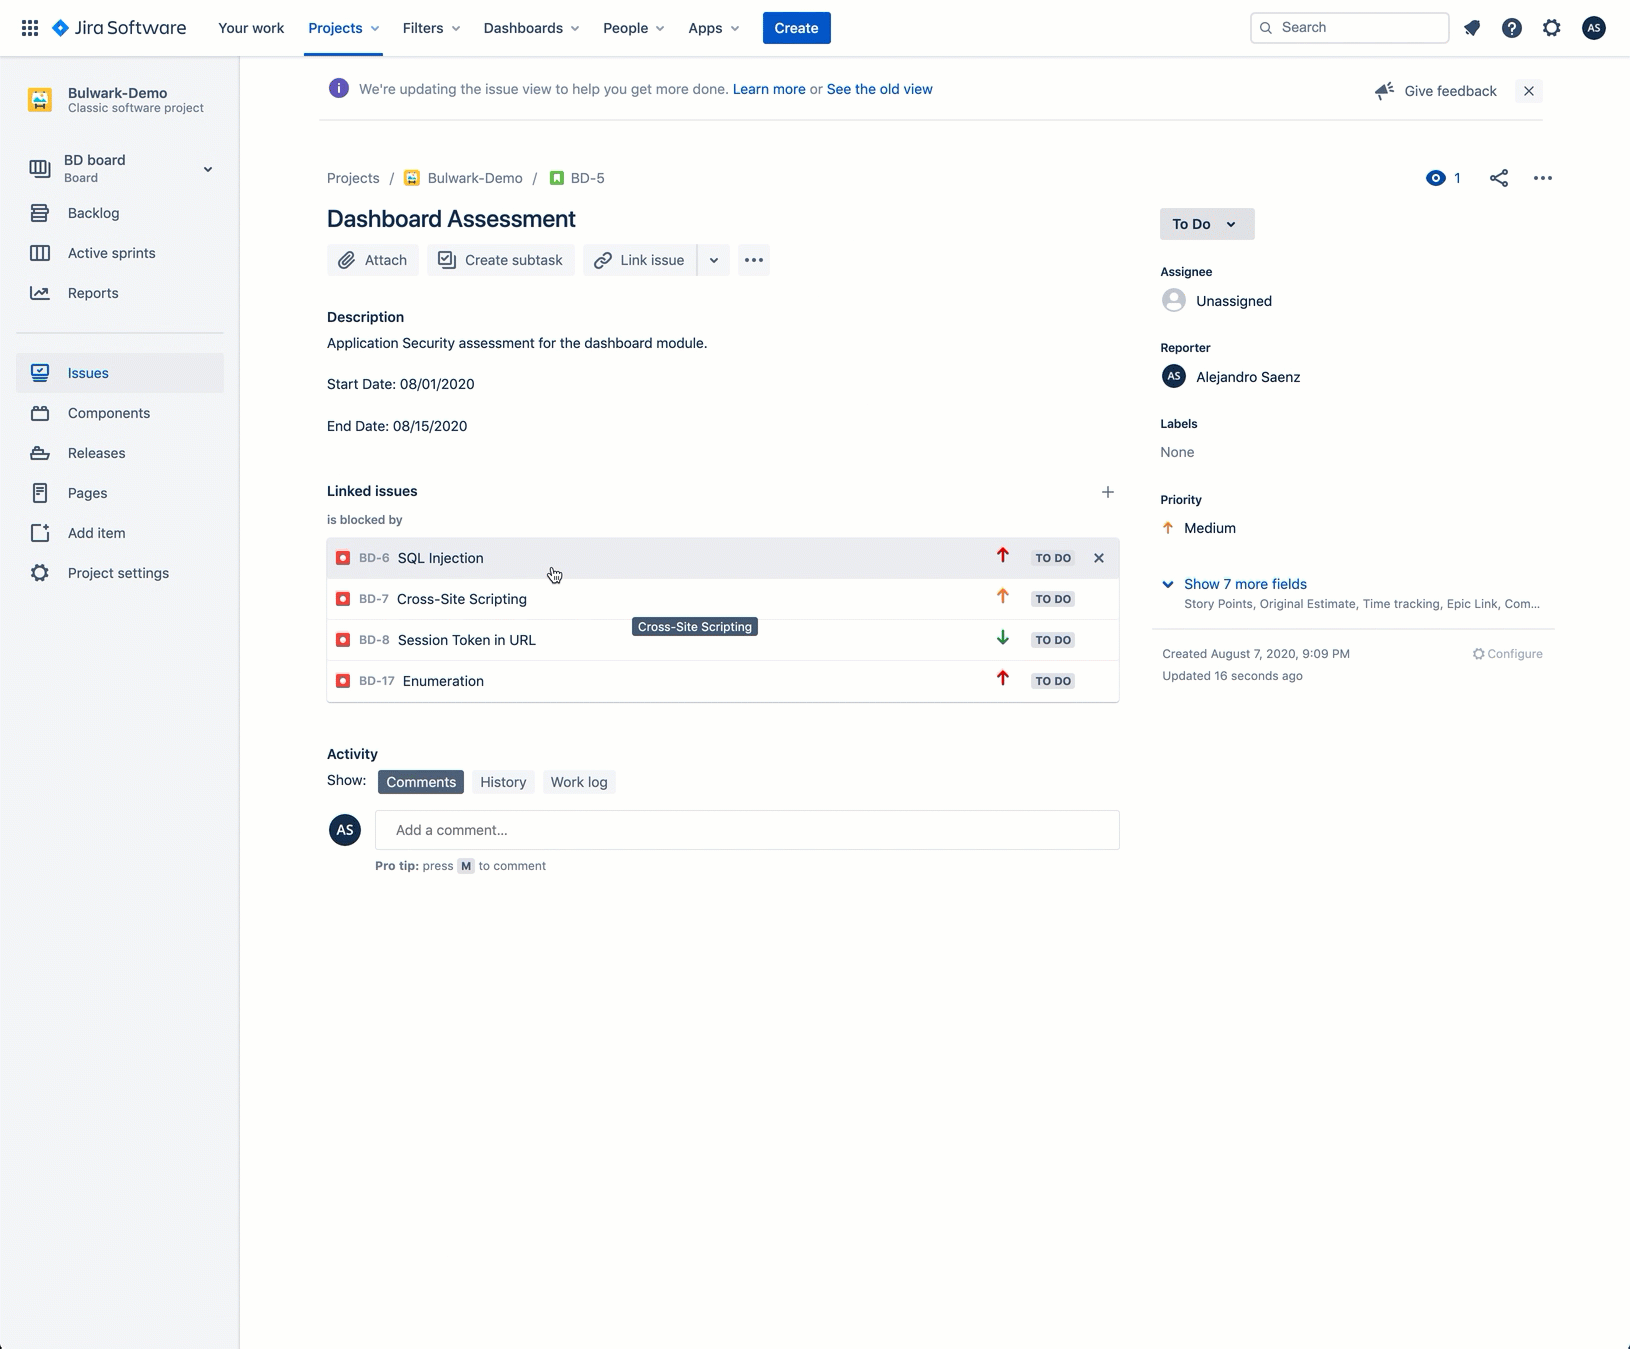
Инструмент управления активами и уязвимостями организации, с интеграцией с Jira, предназначенный для создания отчетов по безопасности приложений.

Инструмент управления активами и уязвимостями организации с интеграцией Jira, предназначенный для создания отчетов по безопасности приложений.


Имейте в виду, этот проект находится на ранней стадии разработки.
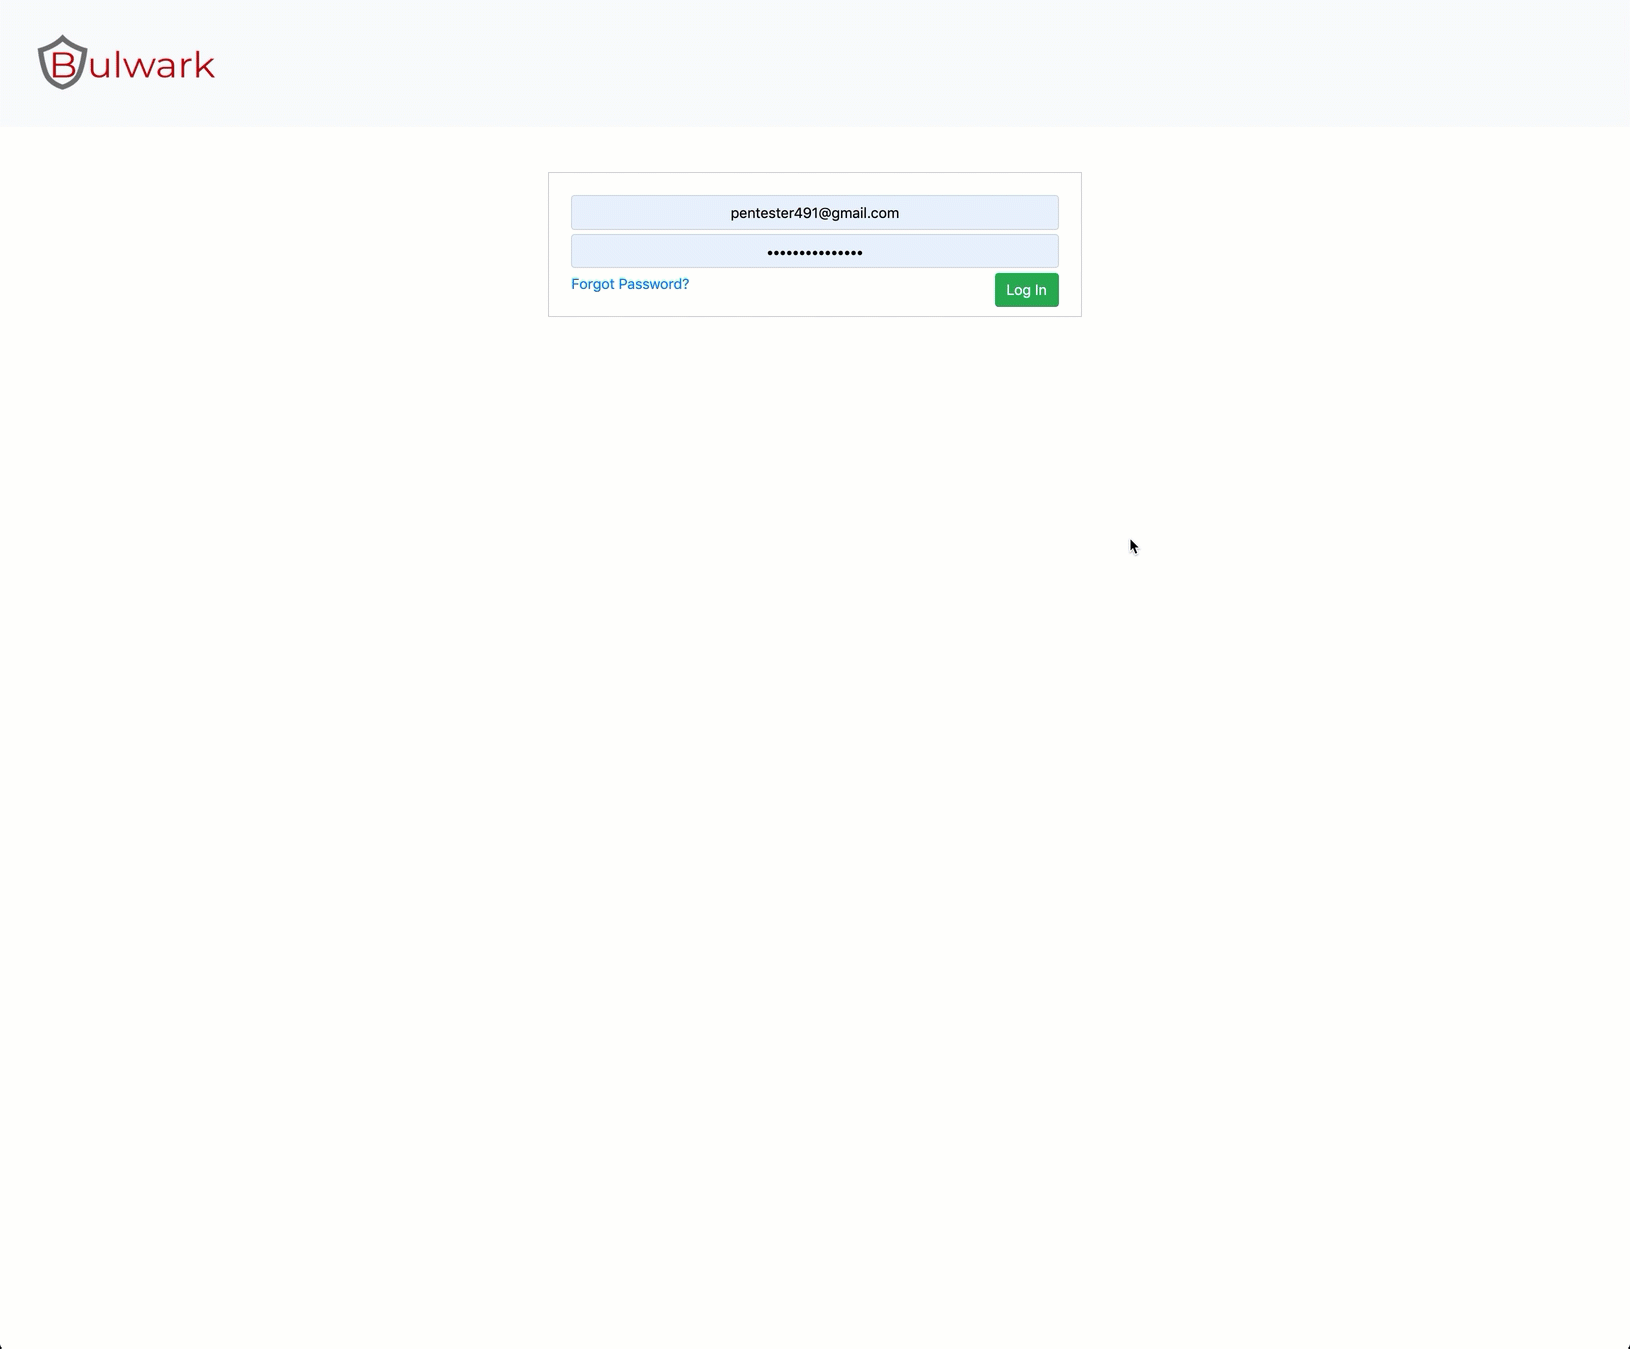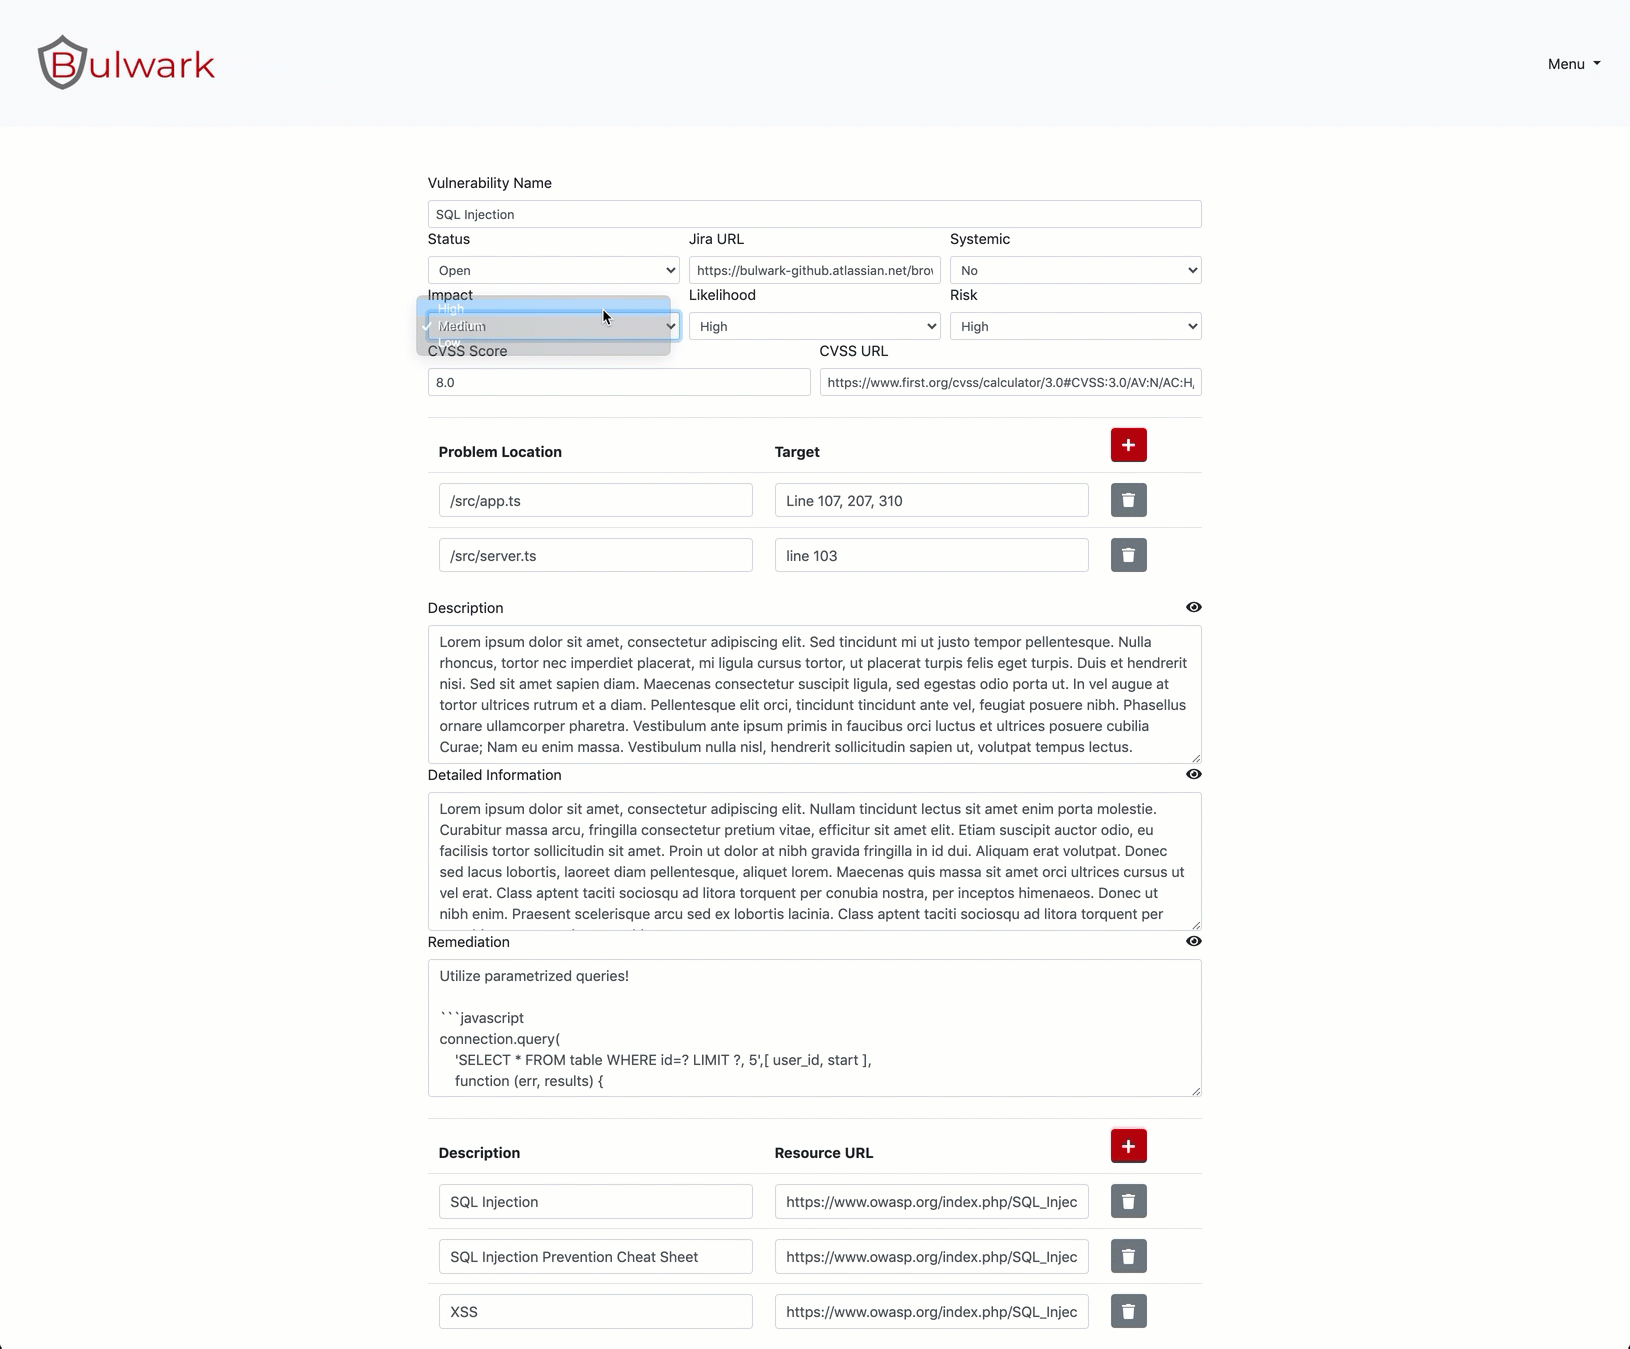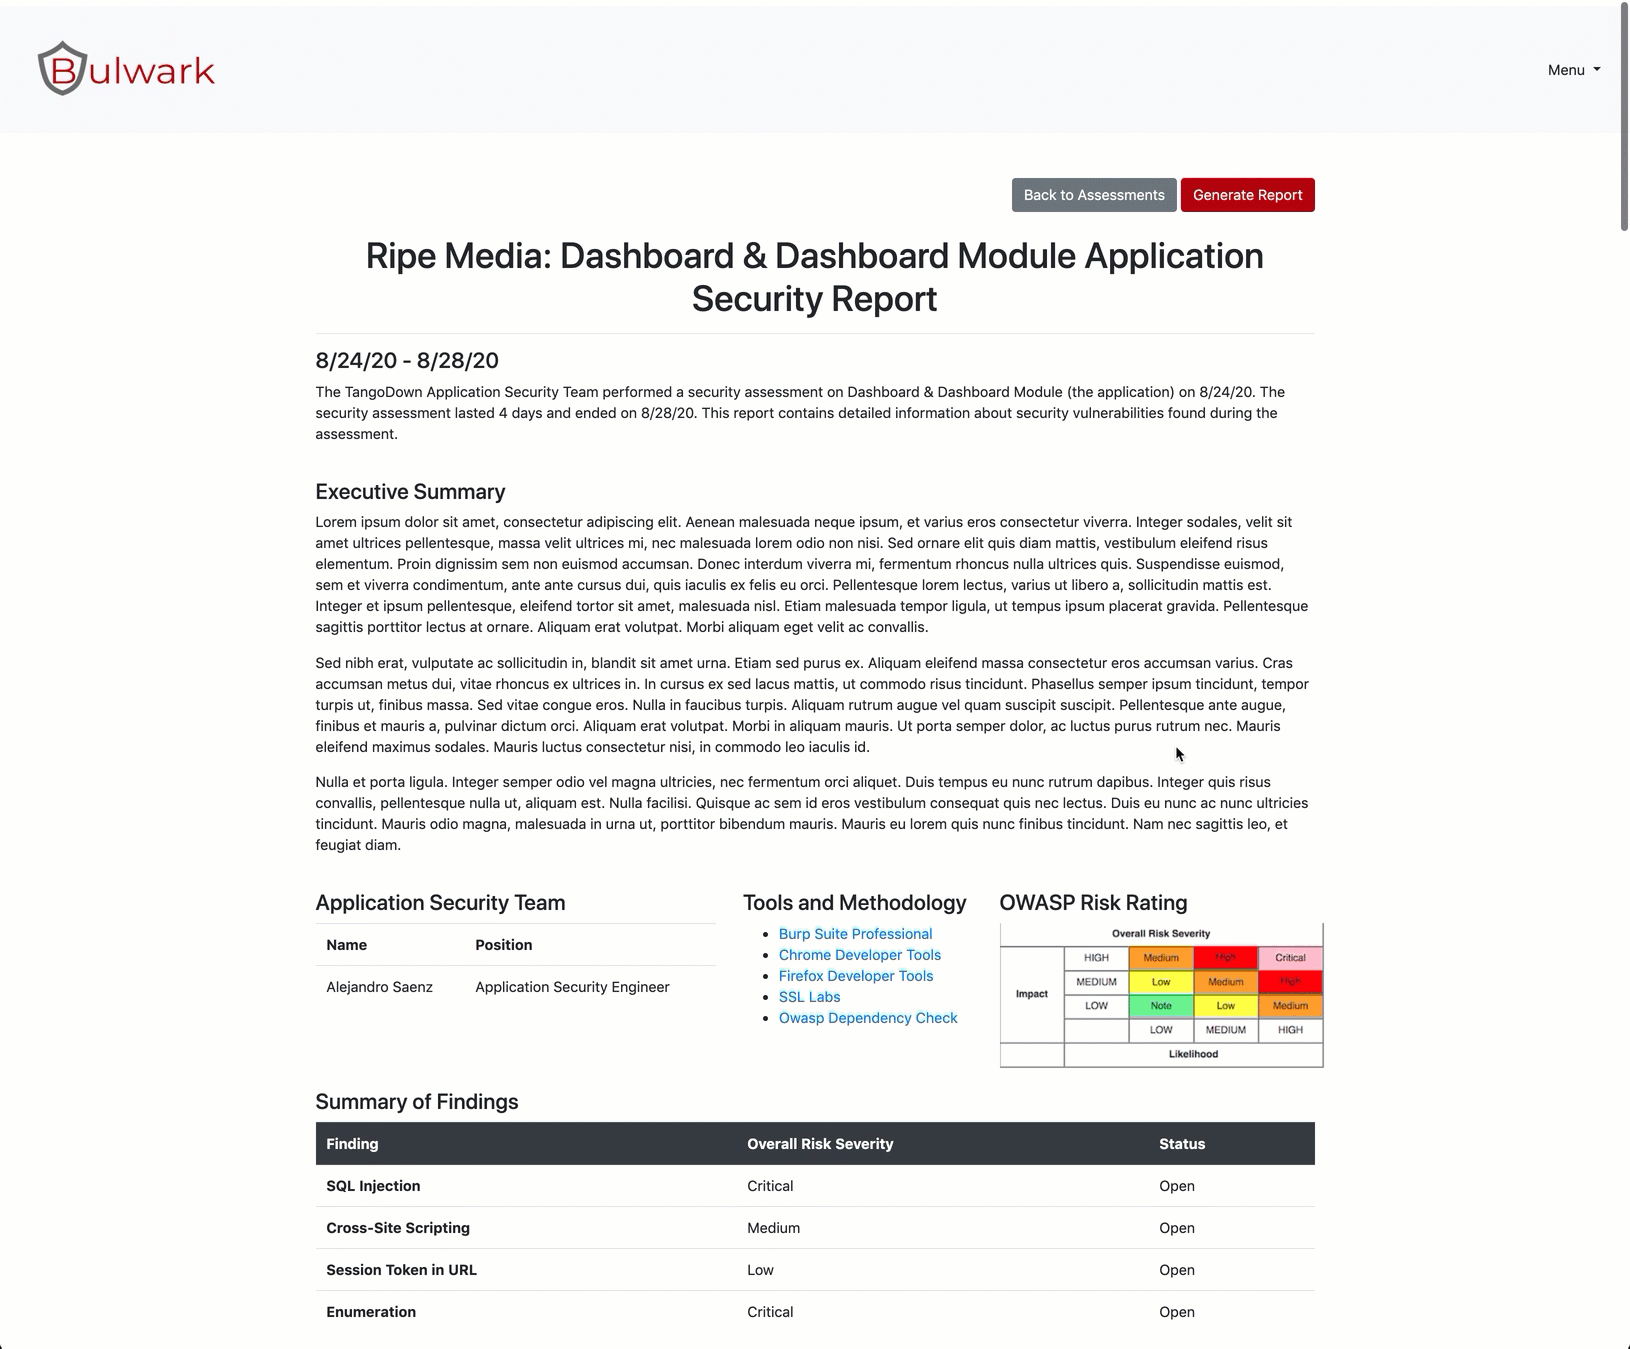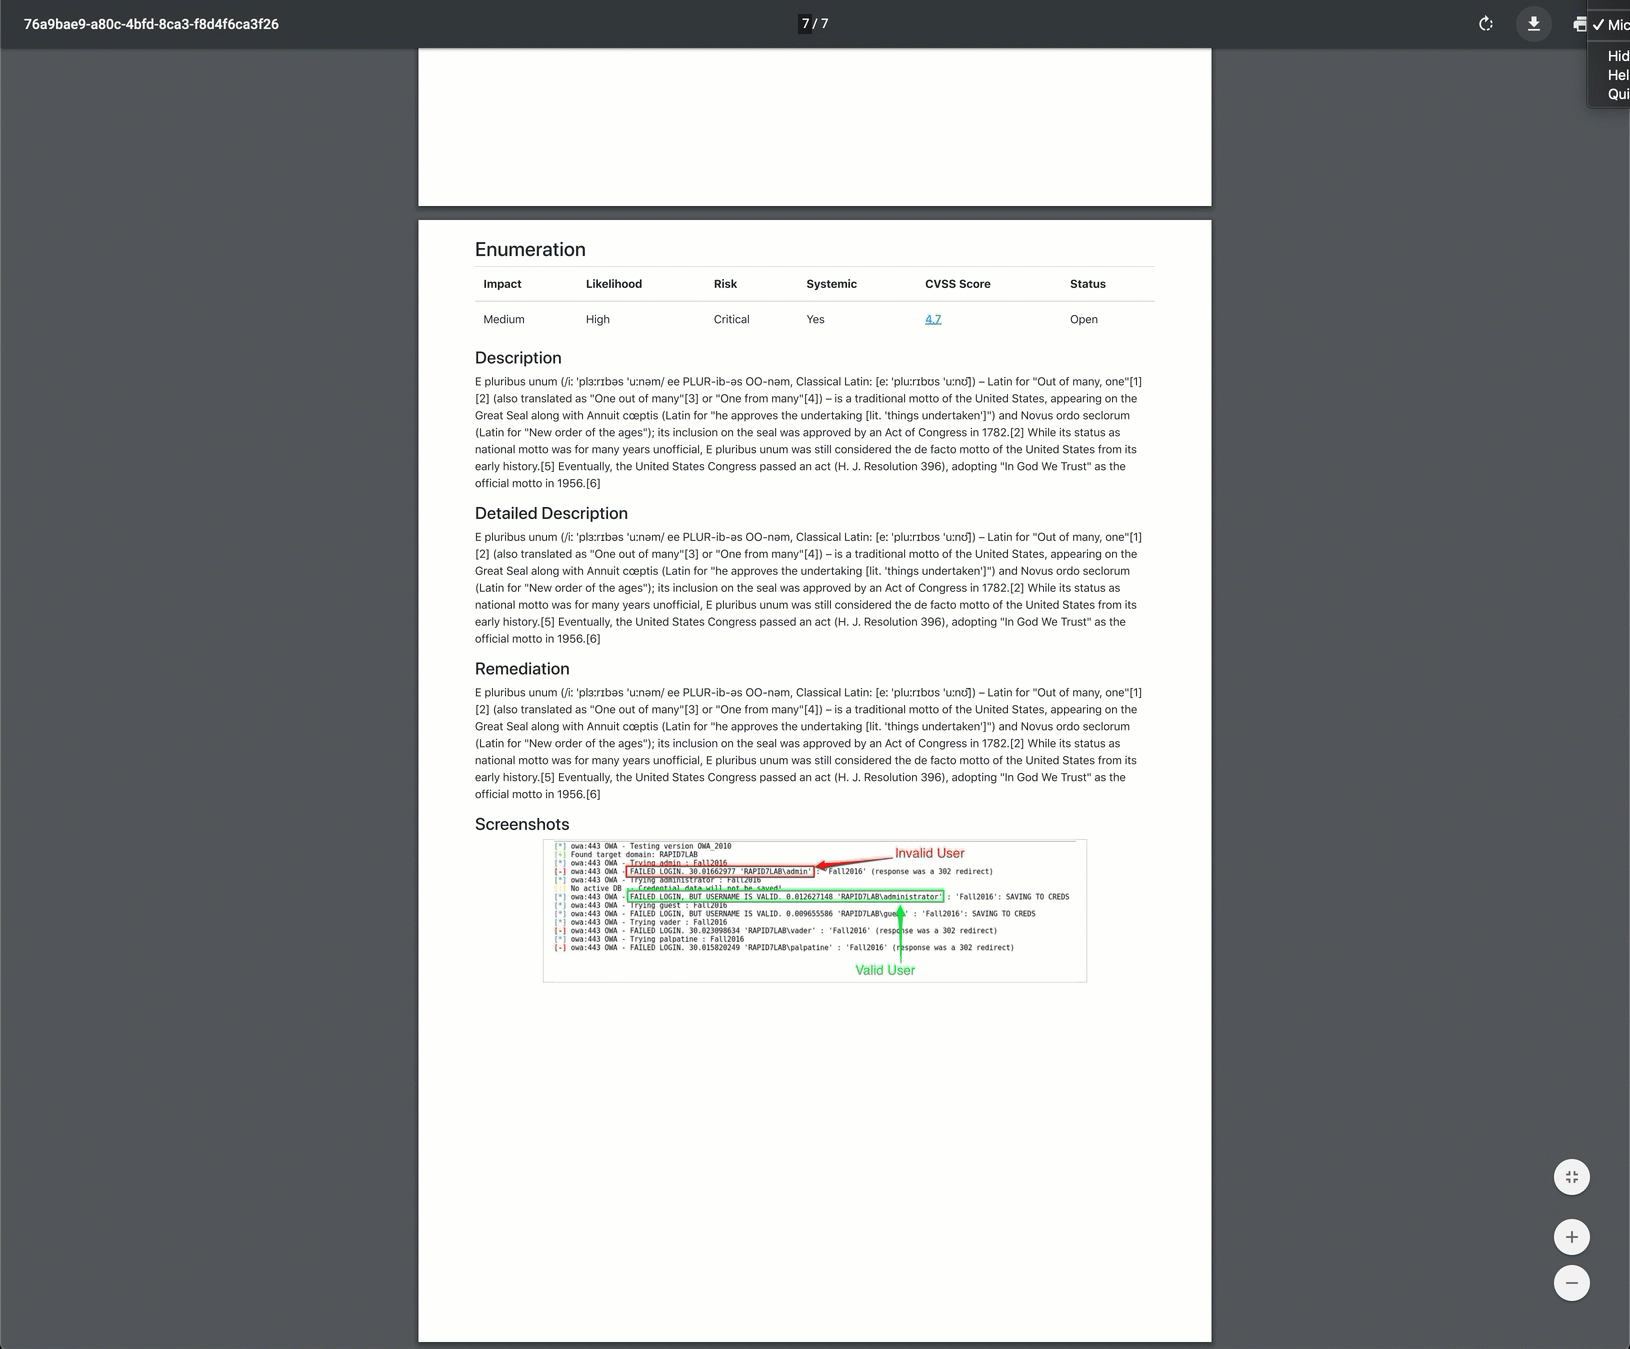
.env и укажите следующие свойства:MYSQL_DATABASE="bulwark"
MYSQL_PASSWORD="bulwark"
MYSQL_ROOT_PASSWORD="bulwark"
MYSQL_USER="root"
MYSQL_DB_CHECK="mysql"
DB_PASSWORD="bulwark"
DB_URL="172.16.16.3"
DB_ROOT="root"
DB_USERNAME="bulwark"
DB_PORT=3306
DB_NAME="bulwark"
DB_TYPE="mysql"
NODE_ENV="production"
DEV_URL="http://localhost:4200"
SERVER_ADDRESS="http://localhost"
PORT=4500
JWT_KEY="changeme"
JWT_REFRESH_KEY="changeme"
CRYPTO_SECRET="changeme"
CRYPTO_SALT="changeme"
Соберите и запустите контейнеры Bulwark:
docker-compose up
Запуск/остановка контейнеров Bulwark:
docker-compose start
docker-compose stop
Удаление контейнеров Bulwark:
docker-compose down
Bulwark будет доступен по адресу localhost:4500
$ git clone (url)
$ cd bulwark
$ npm install
Выполнение npm install установит как серверные, так и клиентские модули. Кроме того, будет запущен скрипт npm run config, который динамически установит переменные окружения, а также обновит Angular environment.
Установите NODE_ENV="development"
$ npm run config
$ npm run start:dev
Установите NODE_ENV="production"
Обратите внимание: npm install автоматически соберет в режиме производства
$ npm run config
$ npm run build:prod
$ npm start
Создайте файл .env в корневом каталоге. Он будет обработан с помощью dotenv приложением.
DB_PASSWORDDB_PASSWORD="somePassword"
Установите эту переменную в пароль базы данных.
DB_USERNAMEDB_USERNAME="foobar"
Установите эту переменную в имя пользователя базы данных.
DB_URLDB_URL=something-foo-bar.dbnet
Установите эту переменную в URL базы данных.
DB_PORTDB_PORT=3306
Установите эту переменную в порт базы данных.
DB_NAMEDB_NAME="foobar"
Установите эту переменную в имя подключения к базе данных.
DB_TYPEDB_TYPE="mysql"
Приложение разработано с использованием базы данных MySQL. Обратитесь к документации typeorm для получения дополнительных вариантов баз данных.
NODE_ENVNODE_ENV=production
Установите эту переменную для определения окружения Node.
DEV_URL="http://localhost:4200"Используется Angular для сборки и обслуживания приложения.
SERVER_ADDRESS="http://localhost"Обновите, если требуется другой адрес сервера.
PORT=4500Обновите, если требуется другой порт сервера.
JWT_KEYJWT_KEY="changeMe"
Установите эту переменную в секрет JWT.
JWT_REFRESH_KEYJWT_REFRESH_KEY="changeMe"
Установите эту переменную в секрет обновления JWT.
CRYPTO_SECRETCRYPTO_SECRET="randomValue"
Установите эту переменную в пароль Scrypt.
CRYPTO_SALTCRYPTO_SECRET="randomValue"
Установите эту переменную в соль Scrypt.
.envDB_PASSWORD=""
DB_URL=""
DB_USERNAME=""
DB_PORT=3306
DB_NAME=""
DB_TYPE=""
NODE_ENV=""
DEV_URL="http://localhost:4200"
SERVER_ADDRESS="http://localhost"
PORT=4500
JWT_KEY=""
JWT_REFRESH_KEY=""
CRYPTO_SECRET=""
CRYPTO_SALT=""
Установите sqlite3:
brew install sqlite3

Экспортируйте переменные окружения, связанные с компилятором:
export LDFLAGS="-L/opt/homebrew/opt/sqlite/lib"
export CPPFLAGS="-I/opt/homebrew/opt/sqlite/include"
export PKG_CONFIG_PATH="/opt/homebrew/opt/sqlite/lib/pkgconfig"
export NODE_OPTIONS=--openssl-legacy-provider

Подготовьтесь к чистой установке:
rm -rf node_modules
npm cache verify
npm i --force
$ npm run migration:init
$ npm run migration:run
При первом запуске создается учетная запись пользователя со следующими учетными данными:
[email protected]changeMeПосле первого входа в систему измените пароль пользователя по умолчанию в разделе профиля.
Приложение использует минимальные привилегии с авторизацией на основе команд. Командам назначается роль, которая определяет функции, доступные для этой команды. Пользователь наследует роли от членства в команде. Администраторы имеют доступ к управлению командами и должны назначать пользователей в команды. Изначально пользователи создаются без привязки к команде и не имеют доступа ни к каким функциям приложения.
Три роли включают:
Команда может быть связана только с одной организацией. Однако команда может быть связана с несколькими активами в рамках одной организации. Пользователь может быть членом нескольких команд. Если пользователь назначен в несколько команд одной организации, система выберет команду с наивысшим уровнем авторизации.
Обратите внимание: Пользователь по умолчанию автоматически назначается в команду Administrators при первом запуске
