Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/smarttfoxx/cve-2026-29923
Повышение привилегийКриминалистика памятиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHubsmarttfoxx/cve-2026-29923

CVE-2026-29923

Описание

Драйвер ядра pstrip64.sys предоставляет IOCTL, который позволяет пользователям с низкими привилегиями отображать произвольные диапазоны физической памяти в своё собственное виртуальное адресное пространство. Этот примитив обеспечивает полный доступ на чтение и запись к физической ОЗУ системы, позволяя злоумышленникам изменять критические структуры ядра и повышать привилегии до NT AUTHORITY\SYSTEM.

Поделиться
Репозиторий
41387 месяцев назадЕщё не проверено

CVE-2026-29923 - Локальное повышение привилегий через произвольное отображение физической памяти

Драйвер ядра pstrip64.sys предоставляет IOCTL, позволяющий пользователям с низкими привилегиями отображать произвольные диапазоны физической памяти в своё собственное виртуальное адресное пространство. Этот примитив обеспечивает полный доступ на чтение и запись к физической оперативной памяти системы, что позволяет атакующим изменять критически важные структуры ядра и повышать привилегии до NT AUTHORITY\SYSTEM.

Драйвер создаёт объект устройства \Device\PSTRIP64 и символическую ссылку \DosDevices\PSTRIP64, доступные пользователям.

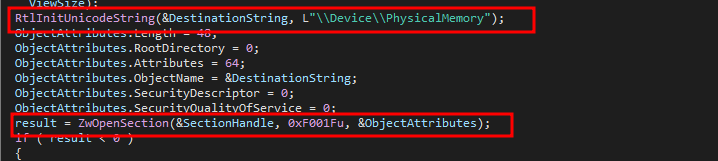
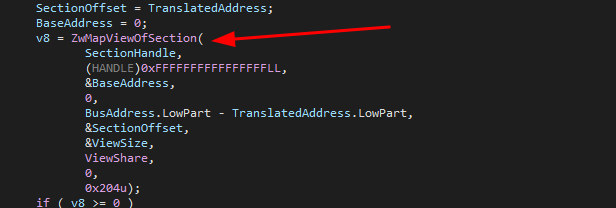
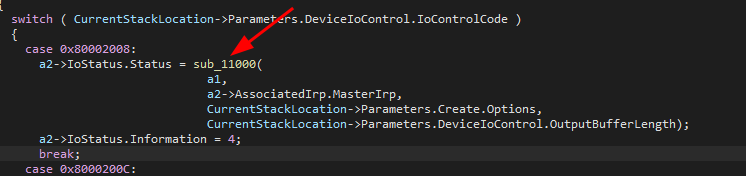
Уязвимость находится в подпрограмме DispatchDeviceControl, а именно в обработчике IOCTL 0x80002008. Функция sub_11000 открывает дескриптор \Device\PhysicalMemory и отображает его напрямую в адресное пространство вызывающего процесса через ZwMapViewOfSection. Она принимает физический адрес и длину из входного буфера, преобразует их через HalTranslateBusAddress и отображает с помощью ZwCurrentProcess(). Атакующий может просканировать физическую память, чтобы найти структуру _EPROCESS своего процесса, и перезаписать security-токен на токен System, либо пропатчить код ядра напрямую.

Похожая уязвимость была впервые обнаружена в CVE-2008-5725 для файла pstrip.sys в предыдущих версиях приложения: драйвер PowerStrip через IOCTL 0x800020A8 позволял атакующему передать целевой адрес (например, HalDispatchTable) и данные для записи по этому адресу. Обнаруженная на этот раз в последней версии уязвимость явно позволяет пользователю отобразить любую физическую память в свой собственный процесс. Атакующий отображает физическую оперативную память, ищет структуру своего процесса и вручную изменяет свой токен для получения прав администратора. Работая с памятью напрямую.

Логика уязвимого кода

RtlInitUnicodeString(&DestinationString, L"\\Device\\PhysicalMemory");
// ...
result = ZwOpenSection(&SectionHandle, 0xF001Fu, &ObjectAttributes);
// ...
v8 = ZwMapViewOfSection(..., (HANDLE)0xFFFFFFFFFFFFFFFFLL, ...);
изображение изображение изображение

Эксплуатация

Для демонстрации повышения привилегий был разработан PoC, однако публично код предоставляться не будет, чтобы избежать злоупотреблений.
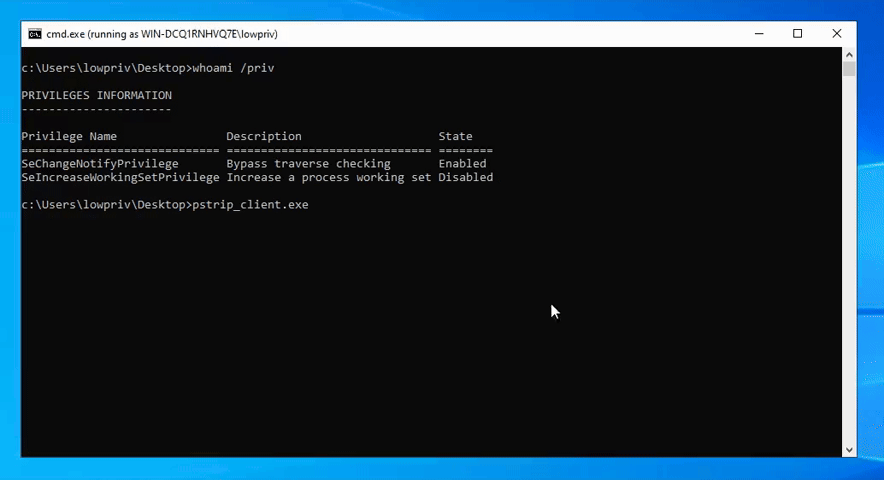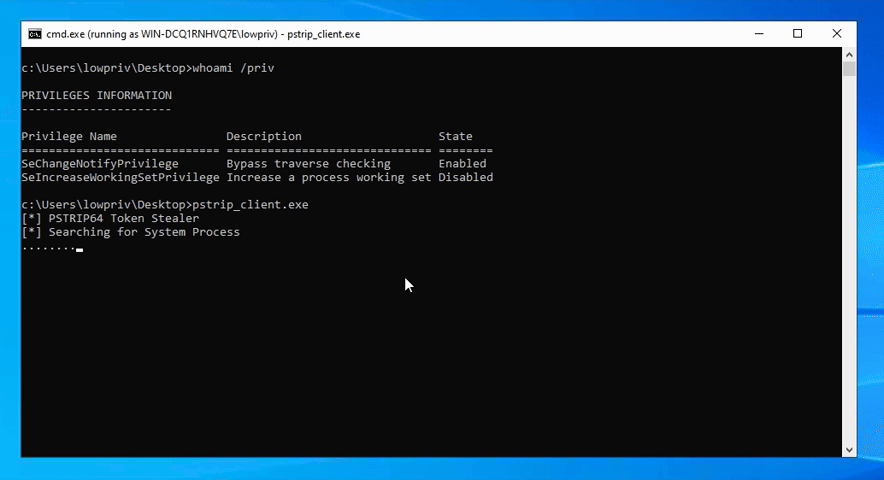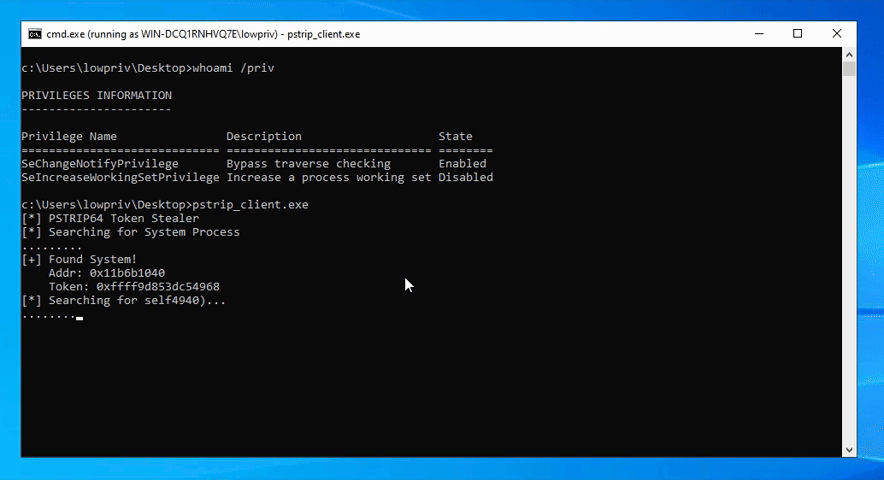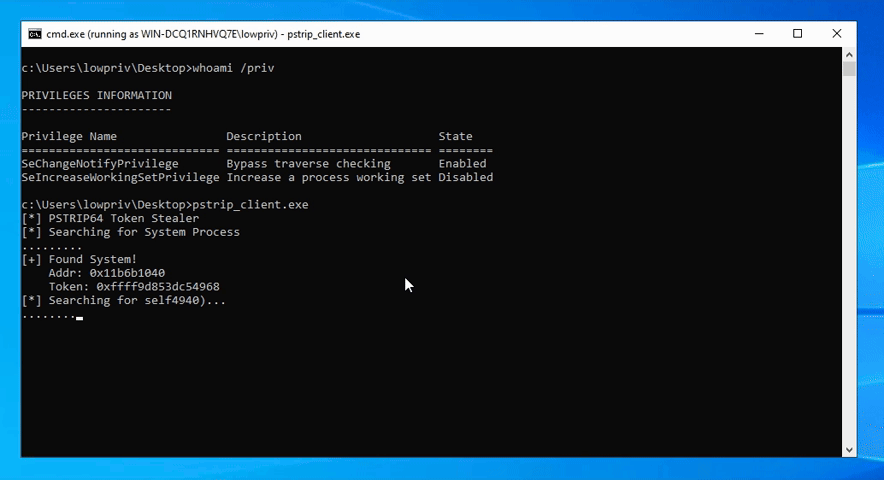
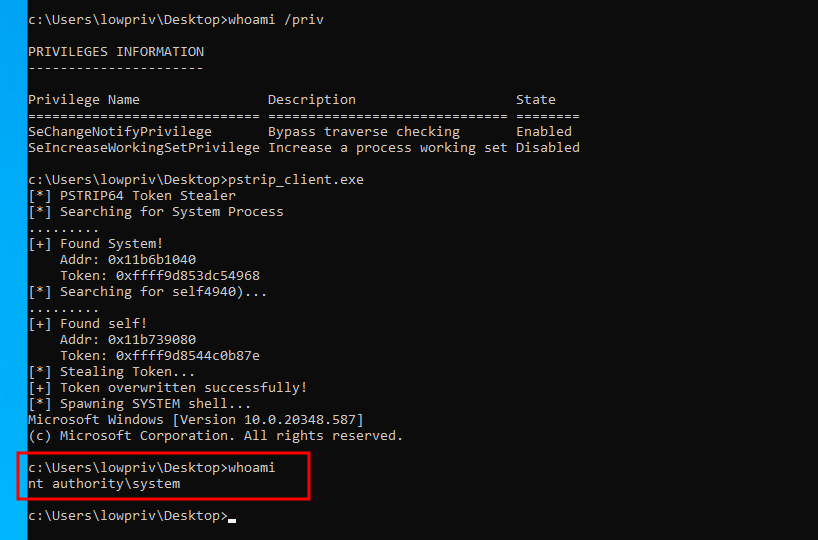
  1. PoC перебирает физическую память блоками по 2 МБ.
  2. Он ищет структуры _EPROCESS, проверяя PID, ImageFileName и корректность указателя Token.
  3. После обнаружения _EPROCESS для процесса «System» и процесса атакующего инструмент копирует значение токена System в поле Token атакующего.
  4. Процесс атакующего получает привилегии SYSTEM.

poc

изображение
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →