
 smaranchand/bucky
Bucky (инструмент для автоматического обнаружения S3-бакетов)


Bucky пассивно обнаруживает бакеты AWS S3, пока вы просматриваете веб-страницы, и проверяет их на неправильную конфигурацию. Он состоит из двух частей: браузерного дополнения и серверного движка.
Дополнение отслеживает запросы, которые страница делает к *.amazonaws.com, а также сканирует разметку
страницы, поэтому находит бакеты, URL которых появляются только внутри JavaScript-бандла или
вставляются после загрузки. В этом и смысл делать это в браузере, а не краулером:
он видит аутентифицированные страницы, контент одностраничных приложений и ресурсы отдельных арендаторов, до которых
внешний сканер никогда не доберётся.
Серверная часть сначала проверяет каждый бакет в режиме только чтения — существует ли он, доступен ли его список содержимого публично,
доступны ли объекты для публичного чтения, отражает ли он произвольные источники CORS и является ли он
висячей ссылкой, которую можно перехватить. Затем он автоматически пытается выполнить запись
proof-of-concept в любой существующий бакет, загружая bucky.txt в качестве доказательства.
Проход только для чтения выполняется первым, потому что он определяет регион бакета и то, является ли он настоящим — и то, и другое нужно для теста записи — а также потому, что он формирует результаты по бакетам, которые отклоняют запись.
Автоматическая запись включена по умолчанию. Bucky загружает файл в бакеты, которые он обнаруживает во время вашего просмотра, а это будет включать хосты, не входящие в область тестирования того, что вы проверяете. Установите
BUCKY_AUTO_WRITE=falseв.env, чтобы проверять только в режиме чтения и запускать запись вручную из панели управления.
Видео: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
Отредактируйте .env, указав свои учётные данные AWS и настройки аутентификации:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
Инициализируйте базу данных:
make reset
Запустите серверный движок:
make serve
Панель управления доступна по адресу http://127.0.0.1:13337 (защищена HTTP Basic Auth).
make service
Устанавливает агент launchd, который запускает Bucky при каждом входе в систему и перезапускает его при сбое. Он привязывается только к 127.0.0.1, поэтому ничего за пределами машины не может к нему подключиться.
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
Это по замыслу LaunchAgent, а не LaunchDaemon: Bucky читает .env из
репозитория и должен запускаться от вашего имени, а не от root. Это означает, что он запускается при входе в систему, а не при загрузке
как таковой. Логи пишутся в logs/service.log.
Обратите внимание, что при BUCKY_AUTO_WRITE=true это означает, что Bucky работает и непрерывно пытается загружать данные
во все обнаруженные бакеты в фоновом режиме. Это предполагаемое
поведение, но стоит осознанно подойти к этому перед установкой в качестве сервиса.
about:debuggingaddon/manifest.jsonBUCKY_API_TOKEN из вашего .envШаг 4 обязателен. Токен хранится в хранилище расширения, а не в исходном коде дополнения, поэтому он никогда не попадает в коммиты; пока он не задан, дополнение ничего не отправляет и записывает предупреждение в консоль service worker.
Кнопка на панели инструментов также показывает с первого взгляда, какой бэкенд настроен и действительно ли дополнение может до него достучаться.
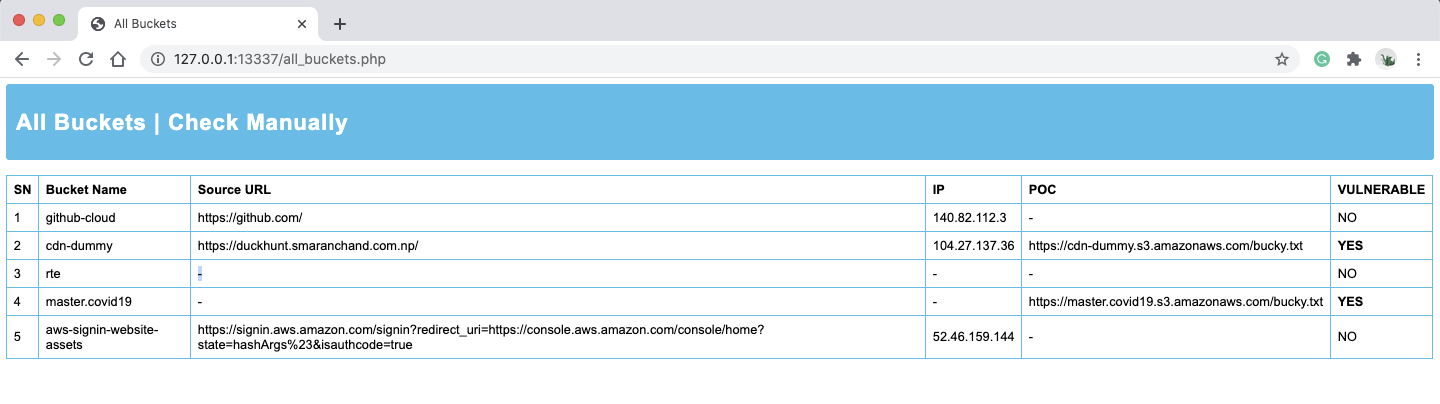
Просматривайте веб-сайты — Bucky автоматически обнаружит S3-бакеты, а результаты появятся на панели управления.
Конечная точка редактируется в настройках, поэтому бэкенд не обязан быть локальным. Укажите
Backend endpoint как URL /process вашего сервера, например
https://bucky.example.com/process, и сохраните.
Сохранение хоста, отличного от localhost, вызывает запрос разрешения браузера. Этот запрос
ожидаем и должен быть принят — дополнение поставляется с разрешением только для
127.0.0.1 и localhost и запрашивает любой другой хост в момент сохранения. Если
вы откажете, настройки не сохранятся, поскольку дополнение всё равно не смогло бы связаться
с хостом.
Используйте HTTPS для удалённого бэкенда. Каждый запрос несёт ваш API-токен и имя
каждого S3-бакета, обнаруженного во время просмотра, что представляет собой непрерывную запись вашей активности в браузере.
По открытому HTTP любой, кто находится на сетевом пути, может прочитать или изменить это; страница настроек
предупреждает, когда конечная точка удалённая и незашифрованная. Также задайте для развёртывания надёжные
BUCKY_AUTH_PASS и BUCKY_API_TOKEN, поскольку облачный экземпляр доступен любому,
кто его найдёт.
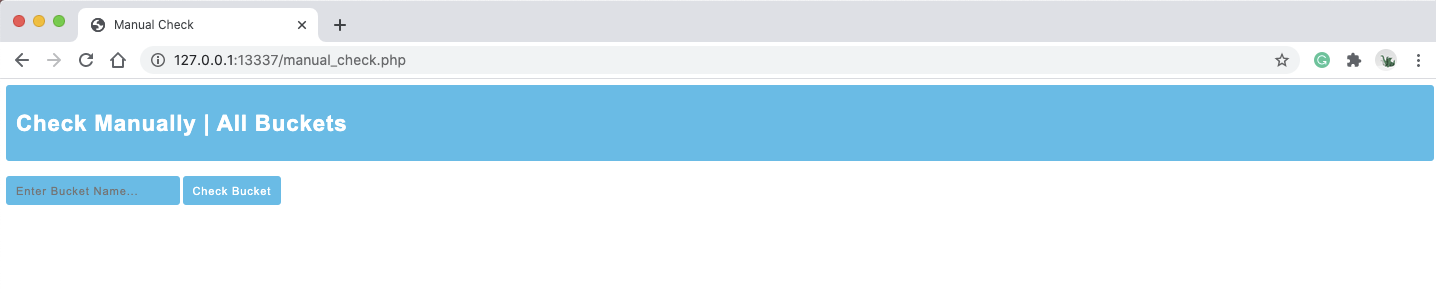
Перейдите на http://127.0.0.1:13337/check, чтобы вручную проверить имя бакета.
| Путь | Описание |
|---|---|
/ | Заставка |
/buckets | Панель управления — все обнаруженные бакеты и их находки |
/check | Форма ручной проверки бакета |
/process | Конечная точка проверки только для чтения (POST). Используется дополнением и ручной формой |
/write-poc | Повторный запуск теста записи для одного бакета по запросу (POST). Только сессия браузера + CSRF-токен |
| Находка | Значение |
|---|---|
LIST | Содержимое бакета может быть перечислено кем угодно |
READ | Объекты доступны для получения без учётных данных |
CORS | Бакет отражает произвольный Origin или разрешает * |
WRITE | Тест записи загрузил bucky.txt. Запускается автоматически, если не задано BUCKY_AUTO_WRITE=false |
TAKEOVER | Упоминается на живой странице, но бакет не существует |
Значок с ? означает, что проверка не дала однозначного ответа — запрос завершился неудачей или
предусловие не было выполнено. Это намеренно отличается от отрицательного результата:
сканер, который показывает непроведённую проверку как «чистую», заявляет о покрытии, которого у него нет.
Bucky сообщает о бакетах, принадлежащих любым сайтам, которые вы просматриваете, включая хосты, не входящие в область охвата того, что вы тестируете. Проверка только для чтения выполняет лишь запросы, которые мог бы сделать обычный браузер при загрузке страницы.
Тест записи — нет: он загружает файл в чужой бакет и по умолчанию
запускается автоматически для каждого найденного бакета. Осознанно решите, уместно ли это
для того, как вы просматриваете веб, и задайте BUCKY_AUTO_WRITE=false, если нет.
Запуск Bucky
Загрузка дополнения
Панель управления
Все бакеты
Ручная проверка
POC от Bucky






